

Criptografia cuantică în telecomunicații: principii, arhitecturi, standardizare și perspective
 Sfetcu, Nicolae (2025), Criptografia cuantică în telecomunicații: principii, arhitecturi, standardizare și perspective, IT & C, 5:1, 36-51, DOI: 10.58679/IT37811, https://www.internetmobile.ro/criptografia-cuantica-in-telecomunicatii-principii-arhitecturi-standardizare-si-perspective/
Quantum cryptography in telecommunications: principles, architectures, standardization and perspectives
Abstract
Quantum cryptography (in practice, almost always Quantum Key Distribution – QKD) is a family of technologies that allow the establishment of secret keys between two entities connected by a quantum channel (usually photons in optical fiber or free space) and an authenticated classical channel. The relevance for telecommunications derives from two converging trends: (1) increasing security requirements on transport infrastructures (fiber/WDM, metropolitan networks, backhaul, etc.) and (2) the medium-term risk that certain classical cryptographic schemes will be affected by quantum computing. The essay summarizes the fundamentals of QKD, the main protocols and security models, the integration architectures in telecom networks, the implementation challenges and the standardization directions (ETSI/ITU-T), discussing the complementarity with post-quantum cryptography (PQC) recently standardized by NIST.
Keywords: quantum cryptography, telecommunications, communications, quantum key distribution, QKD, BB84, E91, QKDN networks, ETSI, ITU-T, PQC
Rezumat
Criptografia cuantică (în practică, aproape întotdeauna distribuția cuantică de chei – QKD, Quantum Key Distribution) reprezintă o familie de tehnologii care permit stabilirea de chei secrete între două entități conectate printr-un canal cuantic (de regulă fotoni în fibră optică sau în spațiu liber) și un canal clasic autenticat. Relevanța pentru telecomunicații derivă din două tendințe convergente: (1) creșterea cerințelor de securitate pe infrastructuri de transport (fibră/WDM, rețele metropolitane, backhaul etc.) și (2) riscul pe termen mediu ca anumite scheme criptografice clasice să fie afectate de calculul cuantic. Eseul sintetizează fundamentele QKD, principalele protocoale și modele de securitate, arhitecturile de integrare în rețele telecom, provocările de implementare și direcțiile de standardizare (ETSI/ITU-T), discutând complementaritatea cu criptografia post-cuantică (PQC) standardizată recent de NIST
Cuvinte cheie: criptografia cuantică, telecomunicații, comunicații, distribuția cuantică a cheilor, QKD, BB84, E91, rețele QKDN, ETSI, ITU-T, PQC
IT & C, Volumul 5, Numărul 1, Martie 2026, pp. 36-51
ISSN 2821 – 8469, ISSN – L 2821 – 8469, DOI: 10.58679/IT37811
URL: https://www.internetmobile.ro/criptografia-cuantica-in-telecomunicatii-principii-arhitecturi-standardizare-si-perspective/
© 2026 Nicolae SFETCU. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.
Criptografia cuantică în telecomunicații: principii, arhitecturi, standardizare și perspective
Nicolae SFETCU
nicolae@sfetcu.com[1]
[1] Cercetător – Divizia de Istoria Științei (DIS)/Comitetul Român de Istoria și Filosofia Științei și Tehnicii (CRIFST) al Academiei Române, ORCID: 0000-0002-0162-9973, Web of Science Researcher ID V-1416-2017
Introducere: de ce „cuantic” în telecom?
Criptografia cuantică utilizează principiile cuantice pentru a asigura confidențialitatea informației și distribuția sigură a cheilor de criptare. Ideea fundamentală, propusă la începutul anilor 1980, este că prin trimiterea de qubiți (fotonii fiind cei mai utilizați) între doi participanți, se poate realiza un schimb de cheie de criptare imposibil de interceptat fără a fi observat. Orice tentativă de a măsura qubiții în tranzit va perturba inevitabil starea lor (conform principiului incertitudinii și teoremei non-clonării), alertând astfel destinatarii asupra prezenței unui intrus (Dam 2019). Acest nivel de securitate nu se bazează pe ipoteze computaționale (ca la criptografia clasică, unde spargerea e practic imposibilă din cauza complexității calculului), ci pe legile fizicii – făcând criptografia cuantică teoretic inatacabilă atâta timp cât acele legi sunt valabile.
Nucleul aplicativ al criptografiei cuantice este Quantum Key Distribution (QKD) – o soluție pentru stabilirea unei chei secrete între doi participanți (de tip Alice și Bob) prin trimiterea de stări cuantice. Ideea-cheie: dacă un adversar (Eve) măsoară sau interceptează, introduce erori/statistici anormale, detectabile în faza de verificare. QKD este, în esență, un mecanism de distribuție a cheii, nu un înlocuitor complet pentru criptosisteme: după stabilirea cheii, criptarea mesajelor se face adesea prin metode clasice (de ex. criptografie simetrică), iar canalul clasic folosit în protocol trebuie autentificat pentru a evita atacuri de tip man-in-the-middle. Sunt discutate și limitele practice (pierderi în fibră, distanță, rate de cheie), precum și direcții precum repetoare cuantice și arhitecturi de rețea.
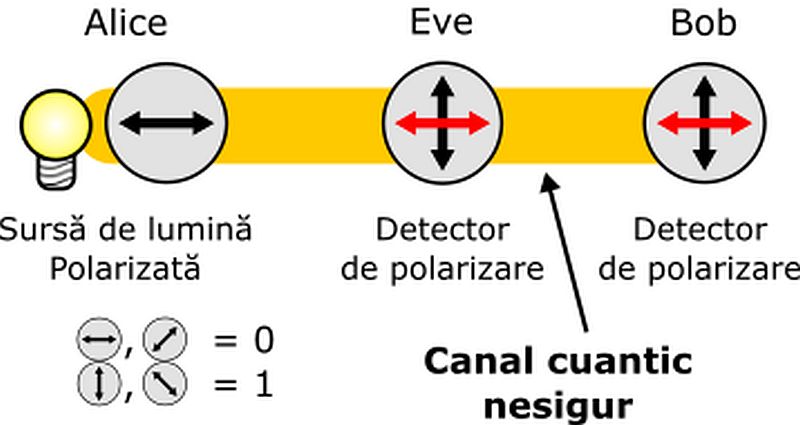
Lumina polarizată este transmisă printr-un canal cuantic nesigur și detectată de Bob în timp ce Eve încearcă să intercepteze comunicarea. Credit: Andy Spencer/Wikimedia Commons, licența CC BY-SA 3.0
O componentă teoretică relevantă pentru criptografia cuantică este introducerea modelelor în care adversarul are memorie cuantică limitată sau „zgomotoasă”, ceea ce permite realizarea unor primitive care altfel ar fi imposibile. (Konig et al. 2012) Criptografia bazată pe poziție se folosește acolo unde locația unui participant este folosită drept „credențial” – o idee atractivă conceptual, dar dificilă în ipoteze realiste, deoarece adversari distribuiți pot coopera (Kent et al. 2011).
În telecomunicații, criptografia este mai mult decât un set de algoritmi: este o componentă de inginerie de sistem (management de chei, interoperabilitate, SLA, operațiuni, monitorizare și reziliență). În acest context, criptografia cuantică este atractivă deoarece poate oferi securitate informațional-teoretică pentru distribuția cheilor, în sensul că detectarea interceptării se bazează pe legi fizice (de ex. imposibilitatea copierii perfecte a unei stări cuantice necunoscute). Totuși, un punct adesea înțeles greșit este că QKD nu „criptează direct” traficul; ea livrează chei care alimentează criptografie clasică simetrică (de ex. AES sau one-time pad, în funcție de rata de chei și cerințe). În consecință, QKD se integrează natural în ecosisteme telecom ca subsistem de furnizare/întărire a cheilor și ca element pentru servicii end-to-end, nu ca înlocuitor complet al criptografiei clasice. ITU-T poziționează explicit QKD în relație cu servicii criptografice end-to-end împreună cu criptografie non-cuantică. (ITU-T 2019)
Fundamente: canal cuantic + canal clasic autenticat
În schema canonică QKD, două părți (Alice și Bob) folosesc:
- un canal cuantic (fibră/spațiu liber) pe care se transmit stări cuantice (de obicei fotoni) și
- un canal clasic public, dar autenticat, pentru reconciliere, estimare a erorilor și amplificare a confidențialității.
Protocolul BB84 (Bennett–Brassard) rămâne referința istorică a abordării „prepare-and-measure”. (Bennett și Brassard 2014) O linie majoră de dezvoltare este E91 (Ekert), care folosește corelații de entanglement și testarea inegalităților Bell pentru a detecta interceptarea. (Ekert 1991)
Din punct de vedere al securității, rezultate precum demonstrația Shor–Preskill au legat riguros securitatea BB84 de cadre de corecție a erorilor și purificare a entanglementului. (Shor și Preskill 2000)
Protocoale și familii relevante pentru rețele telecom
Cea mai cunoscută aplicație a criptografiei cuantice este Distribuția Cuantică a Cheilor (QKD) – un protocol prin care doi interlocutori, convențional numiți Alice și Bob, își pot stabili un șir secret de biți (o cheie simetrică) folosind un canal cuantic și un canal clasic autentic. (Renner și Wolf 2023)
În QKD, orice tentativă de interceptare implică, în general, o măsurare a stărilor cuantice transmise (adesea fotoni), ceea ce introduce anomalii detectabile; dacă erorile depășesc un prag, protocolul este abandonat, iar dacă sunt sub prag, se poate obține o cheie cu garanții informațional-teoretice. QKD distribuie doar cheia, nu și mesajul: cheia rezultată poate fi folosită ulterior cu scheme precum one-time pad (asociat frecvent cu QKD) sau cu algoritmi simetrici precum AES. (Scarani et al. 2009)
Sunt folosite de obicei două familii majore de protocoale: (1) pregătește-și-măsoară (ex. BB84), unde emițătorul pregătește stări neortogonale și receptorul măsoară în baze aleatorii, iar compatibilitatea statistică a rezultatelor indică absența interferenței (Gisin et al. 2002); și (2) protocoale bazate pe inseparabilitate (ex. E91), care exploatează corelațiile cuantice ale perechilor inseparate (Ekert 1991). Pentru obținerea unei chei finale utilizabile, se apelează la post-procesarea clasică: reconcilierea informației (corecție de erori pe canal public) și amplificarea confidențialității (reducerea informației potențial deținute de adversar, de regulă prin funcții hash universale).
În planul securității practice, se pot evidenția atacuri (de tip interceptare-retrimitere, man-in-the-middle fără autentificare, divizarea numărului de fotoni, atacuri cal Troian), precum și condiții din demonstrații de securitate (inclusiv necesitatea unui canal clasic autentificat și ipoteze despre integritatea dispozitivelor). (Huang et al. 2007)
Există limite de implementare (imperfecțiuni, pierderi de canal, decoerență, costuri), iar unele instituții recomandă, din motive practice, criptografia post-cuantică ca alternativă sau complement. (Takeoka et al. 2014)
QKD cu variabile discrete (DV-QKD) și „stări capcană”
Implementările comerciale timpurii au folosit fotoni slabi (pulsuri coerente) în fibră. Acest lucru introduce vulnerabilități la atacuri de tip divizarea numărului de fotoni. O soluție esențială pentru practicabilitate este starea capcană QKD, care folosește intensități variabile pentru a detecta atacurile pe multi-foton, făcând multe implementări „cu hardware similar” compatibile cu ipoteze de securitate mai realiste. (Lo et al. 2005)
QKD „independent de dispozitivul de măsurare” (MDI-QKD)
O parte semnificativă a riscurilor reale vine din imperfecțiuni ale detectorilor (canal lateral). MDI-QKD mută măsurarea într-un nod potențial de neîncredere (releu) și, în modelul teoretic, elimină atacurile pe detector ca clasă (cu prețul complexității și al ratei). (Lo et al. 2012) Relevanța telecom este evidentă în scenarii de rețea metropolitană în topologie „stea” și multi-utilizator; există demonstrații în teren ale rețelelor MDI-QKD pe arii metropolitane. (Tang et al. 2016)
QKD twin-field (TF-QKD) și depășirea barierei rată–distanță
În fibre, pierderea crește exponențial cu distanța, iar amplificarea clasică nu se aplică deoarece măsurarea distruge starea cuantică. QKD twin-field (Lucamarini și colab.) a propus un mod de a obține o scalare mai favorabilă a ratei-cheie cu distanța (ca repetor) fără repetori cuantici complet funcționali. (Lucamarini et al. 2018) Progresul experimental a inclus demonstrații de ordinul sutelor până la ~1000 km în fibre (în condiții controlate/laborator), arătând potențialul pentru legături mai lungi decât DV-QKD clasic. (Liu et al. 2023)
QKD cu variabile continue (CV-QKD)
CV-QKD codifică informația în cuadraturi ale câmpului electromagnetic și folosește detecție coerentă (homodină/heterodină), ceea ce o face, în principiu, mai compatibilă cu anumite lanțuri telecom. Literatura de sinteză indică tranziția treptată de la demonstrații de laborator la prototipuri și implementări „in-field”, cu accent pe modelarea zgomotului și analiza finită a cheilor. (Zhang et al. 2024)
Protocolul BB84 (1984)
Este primul și cel mai simplu protocol QKD, propus de Charles Bennett și Gilles Brassard în 1984 (Dam 2019). Alice generează un șir de biți aleatori și îi codifică în fotoni trimiși către Bob, alegând la întâmplare una din două baze de polarizare: baza rectilinie (|, —) pentru biții 0/1 sau baza diagonală (\, /) pentru 0/1. De exemplu, un bit “0” va fi trimis fie ca foton polarizat vertical (|) dacă baza aleasă e rectilinie, fie ca polarizat la 45° dacă baza e diagonală. Bob, la recepție, măsoară fiecare foton în una din cele două baze, alese aleator. După transmitere, Bob comunică public baza folosită la fiecare măsurătoare (dar nu și rezultatul obținut). Alice îi spune în ce cazuri baza aleasă de el coincide cu baza în care a trimis fotonul; acele cazuri (unde baza a fost “corectă”) sunt păstrate – acolo bitul măsurat de Bob ar trebui să corespundă cu cel trimis de Alice – în timp ce cazurile cu baze diferite sunt aruncate. Astfel, se obține un șir de biți comun între Alice și Bob. În continuare, ei folosesc o parte din acești biți pentru a estima rata de eroare pe canal (comparând o mostră prin canalul clasic autentic). Dacă rata de erori depășește un prag, se suspectează prezența unui ascultător clandestin (Eve) care a introdus perturbări măsurând fotonii, și cheia este abandonată. Dacă rata e mică, erorile pot fi corectate prin algoritmi de reconciliere pe canalul public, iar apoi cheia se purifică prin amplificarea confidențialității (se reduc informațiile potențial câștigate de un spion, de exemplu comprimând cheia folosind o funcție hash comună aleator aleasă). Cheia finală rezultată este teoretic sigură. BB84 și-a dovedit robustețea în numeroase experimente și este folosit în primele sisteme comerciale de QKD.
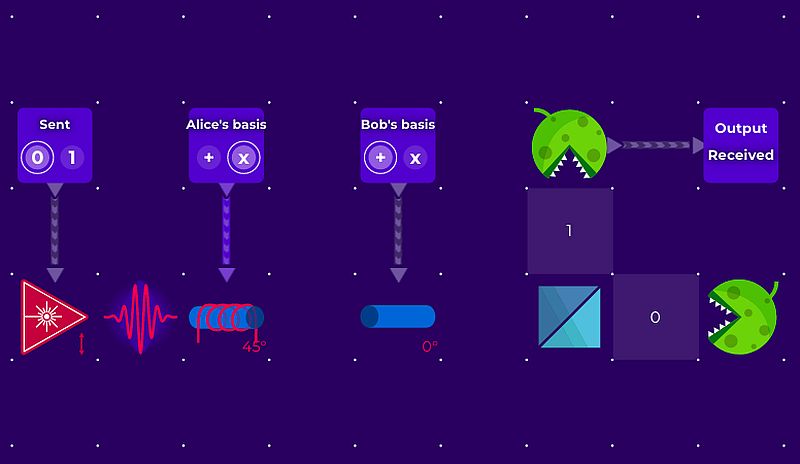
O simulare interactivă a unei implementări optice a protocolului de distribuție a cheilor cuantice BB84 în Laboratorul Virtual de către Quantum Flytrap,[9] disponibilă online. În această configurație optică, biții sunt codificați folosind stările de polarizare ortogonale ale fotonilor. Alice și Bob își selectează bazele de măsurare rotind polarizările cu 0 sau 45 de grade folosind rotatoare Faraday. Detectoarele cu un singur foton măsoară ieșirea după ce fotonii trec printr-un divizor de fascicul polarizant, care separă polarizările. Credit: Pmigdal/Wikimedia Commons, licența CC BY-SA 4.0
Simplitatea sa conceptuală (protocol prepare-and-measure, nu necesită surse de inseparabilitate) îl face ușor de implementat. Provocarea practică principală o reprezintă ratele de erori și pierderile – fotonii se pot pierde în canalul de fibră sau atmosferă, iar detectorii au eficiență limitată și erori de numărare. În plus, dacă sursa lui Alice emite din greșeală mai mulți fotoni pe impuls (fenomen probabil la diode laser intense), securitatea se reduce (un spion ar putea extrage informație din fotonii suplimentari fără perturbare). Multe îmbunătățiri (ex: scheme stări capcană) s-au dezvoltat pentru a atenua aceste probleme (Dam 2019).
Protocolul E91 (1991)
Propus de Artur Ekert, acest protocol folosește perechi inseparate de fotoni în locul celor preparați individual (Dam 2019). O sursă centrală generează perechi de fotoni inseparați (de exemplu în starea Bell 1/√2 (|00⟩+|11⟩) și trimite câte unul către Alice și Bob. Fiecare, la rândul său, măsoară fotonul primit într-una din trei baze posibile (orientări diferite de polarizor, de exemplu 0°, 45°, 90° pentru Alice și 45°, 90°, 135° pentru Bob). Similar ca la BB84, alegerea bazelor este aleatorie și după măsurare cei doi comunică public ce baze au folosit, păstrând doar evenimentele în care alegerile lor de bază au fost compatibile. Datorită inseparabilității, rezultatele măsurătorilor lui Alice și Bob sunt perfect corelate (sau anticorelate) atunci când bazele coincid. Prezența unui ascultător ar introduce decoerență și ar degrada aceste corelații; securitatea protocolului E91 se leagă de încălcarea inegalităților Bell – dacă corelațiile observate de Alice și Bob ating anumite limite, se demonstrează că nu pot fi explicate prin variabile locale ascunse, deci nu a existat o interceptare nedetectată. E91 este elegant din punct de vedere teoretic și leagă direct securitatea de un principiu fundamental (inseparabilitate și non-localitate), însă practic este mai dificil de implementat deoarece necesită o sursă stabilă de fotoni inseparați și măsurători mai complexe.
Pe lângă BB84 și E91, există și alte protocoale QKD (BBM92 – varianta inseparabilității a BB84, SARG04 – o modificare a BB84 mai robustă la unele atacuri, protocolul continuu-variabil CV-QKD care folosește proprietăți analogice ale undelor luminoase, etc.). Dar toate împărtășesc ideea centrală: folosirea cuantelor de lumină pentru a distribui chei secrete cu securitate garantată fizic. Datorită acestor protocoale, criptografia cuantică oferă avantajul unic al detectării imediate a interceptării: orice „atingere” neautorizată a canalului cuantic este trădată de erori sau de scăderea corelațiilor cuantice (Dam 2019). În contrast, într-un schimb de chei clasic (bazat pe RSA, de exemplu), un atacator pasiv poate copia toate mesajele criptate fără știrea nimănui și le poate decripta ulterior, dacă reușește să spargă algoritmul.
Arhitecturi de integrare în rețele de telecomunicații (QKDN)
Principalul beneficiu al criptografiei cuantice (în special al QKD) este securitatea necondiționată teoretică. Protocolul BB84 a fost demonstrat a fi securizat informațional – chiar și un adversar cu putere de calcul nelimitată (chiar și un computer cuantic) nu poate obține cheia fără a introduce perturbări detectabile (Dam 2019). Acest nivel de securitate e foarte atractiv pentru guverne, armată, bănci, sau oricine are nevoie de protejarea comunicațiilor pe termen lung împotriva oricărei breșe viitoare. Un alt avantaj este fiabilitatea pe termen lung: un mesaj criptat prin one-time pad cu o cheie distribuită cu QKD nu poate fi stocat și decriptat ulterior nici măcar de un adversar cu calculator cuantic, deoarece cheia nu a fost niciodată transmisă clasic și nu există un algoritm de criptanaliză de tipul Shor care să spargă principiile fizice (spre deosebire de RSA sau ECC, care pot fi compromise odată ce computerele cuantice devin suficient de puternice) (Dam 2019). În plus, criptografia cuantică oferă și generatori cuantici de numere aleatorii (QRNG) – dispozitive care folosesc procese fizice cuantice fundamental aleatorii (de exemplu, momentul dezintegrării radioactive sau scindarea unui foton pe un divizor de flux) pentru a genera numere aleatorii adevărate, esențiale în chei criptografice puternice.
Implementări practice: QKD a trecut din laborator în lumea reală în ultimele două decenii. Există sisteme comerciale de QKD vândute de companii precum ID Quantique (Elveția) sau QuantumCTek (China), folosite de exemplu de bănci pentru a lega două centre de date cu canal securizat. S-au construit rețele metropolitane de fibre optice cu QKD: SECOQC în Viena (~2008), rețeaua din Beijing (China a investit masiv – au o rețea QKD de 2000 km între Beijing și Shanghai cu noduri intermediare și repetori de încredere, operatională din 2016) (Dam 2019). Un moment istoric a fost în 2017 demonstrarea QKD prin satelit: satelitul chinezesc “Micius” a realizat legături QKD cu stații de la sol la distanțe de peste 1200 km, și chiar a permis distribuirea cheilor între doi observatori de pe continente diferite prin intermediul satelitului (Austria și China) (Dam 2019). Aceasta deschide calea unei rețele globale de comunicare cuantică, în care sateliții acționează ca noduri de distribuție a cheilor la scară mondială. Recent, și agenții din Europa (ESA) sau Canada/Japonia testează legături QKD satelitare. Tehnologia a progresat și în viteză: inițial ratele de biți QKD erau de ordinul kb/s pe zeci de km; astăzi protocoalele CV-QKD au atins Mb/s pe distanțe moderate, iar noile scheme cu repetori cuantici promiși (bazate pe memorii cuantice inseparate) ar putea extinde distanța la mii de km fără satelit.
Legături punct-la-punct și rețele cu „noduri de încredere”
Modelul de implementare cel mai răspândit în practică este: QKD pe segmente relativ scurte + noduri de încredere care „decriptează/recriptează” chei între hop-uri (trust model operațional). ITU-T descrie rețele de distribuție cuantică de chei (QKDN) și aspecte de proiectare/operare/mentenanță. (ITU-T 2019)
Management de chei și interfețe (la nivel de telecom)
Într-o rețea telecom, cheia nu este utilă dacă nu este livrată, contabilizată și consumată controlat. ETSI a standardizat o perspectivă orientată pe interoperabilitate și securitate operațională, incluzând roluri precum Key Management Entity (KME) și Secure Application Entity (SAE) și o interfață tip API pentru livrarea cheilor în aplicații. (ETSI 2019)
Arhitecturi „releu de neîncredere” și evoluția către modele mai puternice
MDI-QKD și, în perspectivă, QKD independentă de dispozitiv (DI-QKD) urmăresc reducerea ipotezelor despre dispozitive (adică exact punctul sensibil în implementări). Există dovezi și demonstrații că DI-QKD poate fi securizată prin violarea inegalităților Bell, dar rămâne mai dificilă tehnologic (rate, eficiențe, chei finite). (Masanes et al. 2011)
Standardizare și inițiative de infrastructură
ETSI ISG QKD și documente asociate
ETSI operează un grup dedicat QKD pentru interfețe, cerințe de securitate, caracterizare optică și interoperabilitate, vizând integrarea robustă în rețele de telecomunicații. (Dahmen-Lhuissier 2026) Un exemplu concret de livrabil orientat pe integrare este specificația ETSI pentru API-ul de livrare a cheilor în rețea. (ETSI 2019)
ITU-T Y.3800: rețele care suportă QKD
ITU-T a publicat recomandări pentru o vedere de ansamblu asupra rețelelor care suportă QKD (QKDN), incluzând considerații de proiectare și operare. (ITU-T 2019)
EuroQCI și testbed-uri (OPENQKD)
Uniunea Europeană promovează o infrastructură pan-europeană de comunicații cuantice (EuroQCI) cu scopul de a furniza comunicații sigure la nivelul UE. (European Commission 2026a) În paralel, inițiative de tip testbed (ex. OPENQKD) urmăresc demonstrarea integrării și a cazurilor de utilizare în rețele și sectoare critice; proiectul este documentat inclusiv prin CORDIS (platforma oficială UE pentru R&D). (European Commission 2026b)
QKD în fibră și în spațiu liber: constrângeri fizice și opțiuni de acoperire
Fibră optică (metropolitan, regional, backbone)
În fibra telecom, pierderile și zgomotele impun limitări dure asupra distanței și ratei. Progrese precum TF-QKD încearcă să împingă limitele fără repetori cuantici maturi. (Lucamarini et al. 2018) Pentru integrarea practică, contează compatibilitatea cu infrastructuri existente (de ex. coexistență cu canale clasice), precum și stabilitatea fazei și sincronizarea în rețele reale.
Sateliți și legături spațiu–sol
Pentru distanțe foarte mari, sateliții reduc efectul pierderilor deoarece mare parte a traseului este în spațiu (nu în mediu absorbant). Experimentul „Micius” a demonstrat QKD satelit–sol în Nature și distribuție de entanglement pe ~1200 km în Science, marcând un prag simbolic pentru comunicații cuantice globale. (Liao et al. 2017)
Provocări deschise și direcții viitoare
Deși QKD oferă securitate teoretică impecabilă, în practică există numeroase provocări care limitează utilizarea pe scară largă:
Distanță și atenuare
Fotonii se pierd în fibră (aprox. 0,2 dB/km în fibra optică standard la 1550 nm) și sunt limitați și de curbura Pământului pentru liniile terestre. Fără dispozitive cuantice intermediare, distanța maximă directă de QKD prin fibră este de ordinul ~100 km înainte ca rata de erori să devină prea mare din cauza pierderilor. În lipsa unui repetor cuantic (care ar amplifica sau reface starea fără a o măsura – încă imposibil cu tehnologia actuală din cauza non-clonării), rețelele actuale recurg la noduri de încredere unde cheia este decriptată și re-criptată; aceste noduri însă devin verigi slabe din perspectiva securității (trebuie securizate fizic). Repetorii cuantici (bazați pe memorii cuantice inseparate) sunt în dezvoltare experimentală, dar n-au ajuns încă la maturitate.
Vulnerabilități ale implementării (atacuri pe canal lateral)
Deși principiul e sigur, echipamentele reale pot avea imperfecțiuni. Au fost demonstrate atacuri pe QKD exploatând, de exemplu, scurgeri de informație prin intensitatea pulsului, prin momentul de detectare sau prin „orbirea” detectorilor lui Bob cu un laser puternic pentru a forța un anumit comportament (atacul „blinding”). Aceste atacuri nu încalcă teoria, ci profită de detalii de implementare. Soluția constă în protocoale mai robuste (ex: măsuri de calibrare permanentă, detectarea stării de funcționare a detectorilor, etc.) și în standardizarea dispozitivelor QKD. Comunitatea lucrează activ la securitatea la nivel de sistem, nu doar la nivel teoretic, pentru a preveni astfel de breșe.
Integrarea cu infrastructura existentă
QKD necesită conexiuni optice dedicate sau linii de vedere pentru lasere, și echipament specializat (surse de fotoni individuali sau perechi inseparate, modulatoare, detectoare ultrasensibile). Acestea sunt costisitoare și necesită mentenanță. Pentru a fi adoptată pe scară largă, criptografia cuantică trebuie să devină mai accesibilă tehnologic și să se integreze cu rețelele de telecomunicații convenționale. Un pas în direcția asta este folosirea multiplexării pe aceleași fibre (trimiterea fotonilor cuantici la lungimi de undă diferite de cele ale traficului de date convențional). De asemenea, standardizarea este în curs – organisme precum ETSI și IEEE lucrează la standarde pentru QKD, iar Agenția Națională de Securitate (NSA) din SUA investighează utilizarea QKD în medii guvernamentale (Dam 2019).
Securitate reală: între „securitate necondiționată” și ingineria vulnerabilităților
Un mesaj esențial pentru telecom este că securitatea QKD este teoretică sub anumite ipoteze, în timp ce sistemele reale sunt sisteme fizice: lasere, modulatoare, detectoare, firmware, timing, calibrare. Un exemplu celebru este atacul de tip „detector blinding” demonstrat pe sisteme comerciale, care arată cum un adversar poate exploata comportamentul detectorilor pentru a compromite cheia fără a induce erori detectabile în parametrii standard. (Lydersen et al. 2010)
De aici rezultă o direcție majoră în standardizare: metodologii de securitate de implementare, evaluarea canalelor laterale și cerințe de testare/certificare. ETSI subliniază explicit nevoia de a atenua canale laterale și atacuri active, tocmai pentru a face QKD „implementabil” în telecom. (ETSI 2026)
Direcții viitoare
- Scalare și cost: echipamente fotonice, stabilizare, sincronizare, operare.
- Distanță fără noduri de încredere: repetorii cuantici sunt încă în dezvoltare; TF-QKD și arhitecturi MDI reduc unele ipoteze, dar cresc complexitatea. (Lucamarini et al. 2018)
- Securitate de implementare: „hackingul cuantic” rămâne un risc practic; standardele și certificarea vor decide credibilitatea comercială. (Lydersen et al. 2010)
- Interoperabilitate telecom-grade: management de chei, SLA, integrare cu TLS/IPsec și orchestrare de rețea (SDN/NFV) – domeniu unde ETSI/ITU-T sunt determinante. (ETSI 2019)
Complementaritate cu criptografia post-cuantică (PQC)
Un aspect conceptual este că, deși QKD oferă soluția ideală la amenințarea calculatoarelor cuantice asupra criptografiei clasice, implementarea sa este complexă. În ciuda atractivității teoretice a QKD, unele instituții guvernamentale au recomandat orientarea către criptografie post-cuantică în detrimentul distribuirii cuantice de chei, invocând constrângeri de infrastructură, cost, scalabilitate și riscuri de implementare. Concluzia de ansamblu este una echilibrată: criptografia cuantică oferă mecanisme cu potențial de securitate foarte ridicată (în special pentru distribuția de chei), dar impactul ei practic depinde decisiv de ipoteze operaționale, de calitatea implementării și de fezabilitatea infrastructurii.
În criptografia post-cuantică (PQC) – algoritmi clasici (pe bază de teoria numerelor, rețele, coduri etc.) rezistenți cunoscuților algoritmi cuantici – este o alternativă pur software, deci mult mai ușor de distribuit. Deja standarde PQC au fost selectate (de ex. Kyber pentru schimb de chei, Dilithium pentru semnături digitale, în 2022). Unii experți consideră că PQC va rezolva în mare parte problema securității, limitând aplicațiile criptografiei cuantice la nișe unde securitatea absolută e esențială. Alții argumentează că QKD plus one-time-pad oferă siguranță informațională reală, dincolo de modelul computațional, deci merită folosit măcar pentru infrastructuri critice. Probabil ambele vor coexista: PQC va securiza internetul public, în timp ce legături guvernamentale, militare sau financiare foarte sensibile pot folosi și QKD ca strat suplimentar de securitate.
Spre deosebire de QKD (care schimbă mecanismul de distribuire a cheilor), PQC păstrează paradigma software/algoritmică, dar folosește probleme matematice considerate rezistente la atacuri cu calculatoare cuantice. NIST a publicat standarde finale (FIPS) pentru primele scheme PQC (ex. ML-KEM/Kyber, ML-DSA/Dilithium, SLH-DSA/SPHINCS+) și încurajează tranziția. (NIST 2017)
În arhitecturi telecom realiste, un model pragmatic este hibridizarea:
- QKD pentru generare/refresh de chei simetrice în zone unde există infrastructură cuantică disponibilă și justificare economică;
- PQC pentru compatibilitate largă (endpoints numeroase, fără echipamente optice speciale) și, frecvent, pentru autentificare/semnături în canalul clasic al QKD (în funcție de modelul de amenințare).
ITU-T discută tocmai rolul QKDN în servicii criptografice end-to-end împreună cu criptografie non-cuantică. (ITU 2023)
Concluzii
În concluzie, criptografia cuantică reprezintă prima aplicație practică a tehnologiilor cuantice în domeniul securității informatice. Deja demonstrează posibilitatea realizării de comunicații absolut sigure, însă pentru generalizare mai are de depășit provocări de ordin tehnic (distanță, rată de biți, standardizare) și economic (costuri, scalabilitate).
Criptografia cuantică, în forma sa dominantă QKD, oferă telecomunicațiilor o cale alternativă de distribuție a cheilor, fundamentată fizic, cu promisiunea unei securități robuste în fața adversarilor foarte puternici. În practică, valoarea ei depinde de arhitectură (de încredere vs de neîncredere), de ingineria implementării (canale laterale), de standardizare (ETSI/ITU-T) și de integrarea cu criptografia clasică, inclusiv cu PQC. Cel mai realist traseu pe termen scurt și mediu este unul hibrid, în care QKD completează, nu înlocuiește, soluțiile criptografice clasice, acolo unde infrastructura și modelul de risc o justifică.
Bibliografie
- Bennett, Charles H., și Gilles Brassard. 2014. „Quantum cryptography: Public key distribution and coin tossing”. Theoretical Computer Science 560 (decembrie): 7-11. https://doi.org/10.1016/j.tcs.2014.05.025.
- Dahmen-Lhuissier, Sabine. 2026. „Industry Specification Group (ISG) on Quantum Key Distribution (QKD)”. ETSI. https://www.etsi.org/committee/qkd.
- Dam, Samudrapom. 2019. „What Is Quantum Cryptography?” AZoQuantum, iulie 10. https://www.azoquantum.com/Article.aspx?ArticleID=117.
- Ekert, Artur K. 1991. „Quantum cryptography based on Bell’s theorem”. Physical Review Letters 67 (6): 661-63. https://doi.org/10.1103/PhysRevLett.67.661.
- ETSI. 2019. „Quantum Key Distribution (QKD); Protocol and data format of REST-based key delivery API”. https://www.etsi.org/deliver/etsi_gs/QKD/001_099/014/01.01.01_60/gs_qkd014v010101p.pdf.
- ETSI. 2026. „Quantum Key Distribution (QKD)”. ETSI. https://www.etsi.org/technologies/quantum-key-distribution?utm_source=chatgpt.com.
- European Commission. 2026a. „European Quantum Communication Infrastructure – EuroQCI | Shaping Europe’s Digital Future”. https://digital-strategy.ec.europa.eu/en/policies/european-quantum-communication-infrastructure-euroqci.
- European Commission. 2026b. „Open European Quantum Key Distribution Testbed | OPENQKD | Project | Fact Sheet | H2020”. CORDIS | European Commission. https://cordis.europa.eu/project/id/857156.
- Gisin, Nicolas, Grégoire Ribordy, Wolfgang Tittel, și Hugo Zbinden. 2002. „Quantum cryptography”. Reviews of Modern Physics 74 (1): 145-95. https://doi.org/10.1103/RevModPhys.74.145.
- Huang, Dazu, Zhigang Chen, Ying Guo, și Moon Ho Lee. 2007. „Quantum Secure Direct Communication Based on Chaos with Authentication”. Journal of the Physical Society of Japan 76 (12): 124001. https://doi.org/10.1143/JPSJ.76.124001.
- ITU. 2023. „ITU-T Y.3800 series – Quantum key distribution networks – Role in end-to-end cryptographic services with non-quantum cryptography”. https://www.itu.int/rec/dologin_pub.asp?id=T-REC-Y.Sup79-202311-I%21%21PDF-E&lang=e&type=items.
- ITU-T. 2019. „Overview on networks supporting quantum key distribution”. https://www.itu.int/rec/dologin_pub.asp?id=T-REC-Y.3800-201910-I%21%21PDF-E&lang=e&type=items.
- Kent, Adrian, William J. Munro, și Timothy P. Spiller. 2011. „Quantum tagging: Authenticating location via quantum information and relativistic signaling constraints”. Physical Review A 84 (1): 012326. https://doi.org/10.1103/PhysRevA.84.012326.
- Konig, Robert, Stephanie Wehner, și Jürg Wullschleger. 2012. „Unconditional Security From Noisy Quantum Storage”. IEEE Transactions on Information Theory 58 (3): 1962-84. https://doi.org/10.1109/TIT.2011.2177772.
- Liao, Sheng-Kai, Wen-Qi Cai, Wei-Yue Liu, et al. 2017. „Satellite-to-Ground Quantum Key Distribution”. Nature 549 (7670): 43-47. https://doi.org/10.1038/nature23655.
- Liu, Yang, Wei-Jun Zhang, Cong Jiang, et al. 2023. „Experimental Twin-Field Quantum Key Distribution over 1000 km Fiber Distance”. Physical Review Letters 130 (21): 210801. https://doi.org/10.1103/PhysRevLett.130.210801.
- Lo, Hoi-Kwong, Marcos Curty, și Bing Qi. 2012. „Measurement-Device-Independent Quantum Key Distribution”. Physical Review Letters 108 (13): 130503. https://doi.org/10.1103/PhysRevLett.108.130503.
- Lo, Hoi-Kwong, Xiongfeng Ma, și Kai Chen. 2005. „Decoy State Quantum Key Distribution”. Physical Review Letters 94 (23): 230504. https://doi.org/10.1103/PhysRevLett.94.230504.
- Lucamarini, Marco, Zhiliang Yuan, James F. Dynes, și Andrew J. Shields. 2018. „Overcoming the rate-distance barrier of quantum key distribution without using quantum repeaters”. Nature 557 (7705): 400-403. https://doi.org/10.1038/s41586-018-0066-6.
- Lydersen, Lars, Carlos Wiechers, Christoffer Wittmann, Dominique Elser, Johannes Skaar, și Vadim Makarov. 2010. „Hacking commercial quantum cryptography systems by tailored bright illumination”. Nature Photonics 4 (10): 686-89. https://doi.org/10.1038/NPHOTON.2010.214.
- Masanes, Lluís, Stefano Pironio, și Antonio Acín. 2011. „Secure Device-Independent Quantum Key Distribution with Causally Independent Measurement Devices”. Nature Communications 2 (1): 238. https://doi.org/10.1038/ncomms1244.
- NIST. 2017. „PQC Standardization Process – Post-Quantum Cryptography | CSRC | CSRC”. CSRC | NIST, ianuarie 3. https://csrc.nist.gov/projects/post-quantum-cryptography/post-quantum-cryptography-standardization.
- Renner, Renato, și Ramona Wolf. 2023. „Quantum Advantage in Cryptography”. AIAA Journal 61 (5): 1895-910. https://doi.org/10.2514/1.J062267.
- Scarani, Valerio, Helle Bechmann-Pasquinucci, Nicolas J. Cerf, Miloslav Dušek, Norbert Lütkenhaus, și Momtchil Peev. 2009. „The security of practical quantum key distribution”. Reviews of Modern Physics 81 (3): 1301-50. https://doi.org/10.1103/RevModPhys.81.1301.
- Shor, Peter W., și John Preskill. 2000. „Simple Proof of Security of the BB84 Quantum Key Distribution Protocol”. Physical Review Letters 85 (2): 441-44. https://doi.org/10.1103/PhysRevLett.85.441.
- Takeoka, Masahiro, Saikat Guha, și Mark M. Wilde. 2014. „Fundamental Rate-Loss Tradeoff for Optical Quantum Key Distribution”. Nature Communications 5 (1): 5235. https://doi.org/10.1038/ncomms6235.
- Tang, Yan-Lin, Hua-Lei Yin, Qi Zhao, et al. 2016. „Measurement-Device-Independent Quantum Key Distribution over Untrustful Metropolitan Network”. Physical Review X 6 (1): 011024. https://doi.org/10.1103/PhysRevX.6.011024.
- Zhang, Yichen, Yiming Bian, Zhengyu Li, Song Yu, și Hong Guo. 2024. „Continuous-variable quantum key distribution system: A review and perspective”. https://arxiv.org/pdf/2310.04831v2.