De la dosar la inferență. Legitimitatea epistemică a deciziei administrative asistate de inteligența artificială
IT & C - Descarcă PDFFrom the Administrative File to Algorithmic Inference. The Epistemic Legitimacy of AI-Assisted Administrative Decision-Making

Andreea Nicoleta DRAGOMIR[1]
andreea.dragomir@ulbsibiu.ro

[1] Universitatea „Lucian Blaga” din Sibiu, ORCID: https://orcid.org/0000-0002-9358-8098

Abstract

The use of artificial intelligence systems in public administration is usually examined through the requirements of efficiency, transparency, non-discrimination, and accountability. This article addresses a prior question: under what conditions may a public authority legitimately treat an algorithmic inference as a source of knowledge for an individual administrative decision? The study examines the movement from a model based on documented facts and attributable, reconstructable administrative reasoning towards an administration in which algorithmic scores, classifications, and predictions influence fact-finding and the exercise of discretion. Methodologically, the article combines conceptual and legal-doctrinal analysis with an interdisciplinary synthesis of scholarship in public administration, organisation studies, human–AI interaction, and European Union law. It distinguishes between three concepts that should not be conflated: the technical accuracy of an AI system, the epistemic authority attributed to its outputs, and the epistemic legitimacy of relying on those outputs in the exercise of public authority. The article argues that aggregate statistical performance does not, by itself, justify the use of an algorithmic inference in an individual case. It therefore proposes a four-dimensional model of epistemic legitimacy comprising data provenance and epistemic adequacy, inferential legibility, the cognitive responsibility of the human decision-maker, and epistemic contestability. The model is subsequently connected to legal requirements concerning meaningful human oversight, the duty st hat reasons, access to relevant information, and effective administrative and judicial review. The main conclusion is that public administration may benefit from the predictive capacities of artificial intelligence, but it cannot delegate to an algorithm either the obligation to assess what is claimed to be known or the responsibility to justify the exercise of public power. The proposed framework provides a basis for evaluating AI-assisted administrative decisions beyond technical performance and formal compliance.

Keywords: artificial intelligence, public administration, epistemic legitimacy, algorithmic authority, administrative decision-making, administrative discretion, explainability, contestability

Rezumat

Integrarea sistemelor de inteligență artificială în administrația publică este analizată, de regulă, din perspectiva eficienței, transparenței, nediscriminării și responsabilității. Prezentul articol pornește de la o problemă anterioară acestor cerințe: în ce condiții poate o autoritate publică să trateze o inferență algoritmică drept temei legitim de cunoaștere pentru adoptarea unei decizii administrative individuale? Studiul examinează trecerea de la modelul deciziei întemeiate pe fapte documentate și pe un raționament atribuibil și reconstructibil la o administrație în care scorurile, clasificările și predicțiile algoritmice influențează stabilirea situației de fapt și exercitarea discreției. Metodologic, lucrarea combină analiza conceptuală cu analiza juridico-doctrinară și o sinteză interdisciplinară a literaturii din administrația publică, studiile organizaționale, interacțiunea om–inteligență artificială și dreptul Uniunii Europene. Sunt delimitate trei noțiuni care nu trebuie confundate: acuratețea tehnică a sistemului, autoritatea epistemică atribuită rezultatului algoritmic și legitimitatea epistemică a utilizării sale de către administrație. Articolul susține că performanța statistică agregată nu justifică, prin ea însăși, utilizarea inferenței într-un caz individual. În acest scop, este propus un model al legitimității epistemice alcătuit din patru dimensiuni: proveniența și adecvarea datelor, lizibilitatea inferenței, responsabilitatea cognitivă a decidentului uman și contestabilitatea epistemică. Modelul este apoi raportat la cerințele privind supravegherea umană, motivarea, accesul la informații și controlul efectiv al deciziei administrative. Concluzia principală este că administrația poate utiliza capacitatea predictivă a inteligenței artificiale, dar nu poate delega sistemului obligația de a evalua ceea ce pretinde că știe și nici responsabilitatea de a justifica exercitarea puterii publice.

Cuvinte cheie: inteligență artificială, administrație publică, legitimitate epistemică, autoritate algoritmică, decizie administrativă, discreție administrativă, explicabilitate, contestabilitate


IT & C, Volumul 5, Numărul 3, Septembrie 2026, pp. 122-139
ISSN 2821 – 8469, ISSN – L 2821 – 8469
URL: https://www.internetmobile.ro/de-la-dosar-la-inferenta-legitimitatea-epistemica/
© 2026 Andreea Nicoleta DRAGOMIR. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.
Licența CC BY 4.0


1. Introducere

O decizie administrativă nu devine legitimă numai pentru că este rapidă, eficientă sau, în cele din urmă, corectă. Autoritatea trebuie să poată arăta ce fapte a considerat relevante, cum le-a evaluat, ce normă a aplicat și de ce a ales o anumită soluție. Motivarea face vizibil modul în care puterea publică a fost exercitată și îi permite persoanei afectate să înțeleagă măsura, să o conteste și să solicite controlul legalității. Din această perspectivă, decizia administrativă este și o pretenție instituțională de cunoaștere: administrația afirmă că știe suficient despre o situație concretă pentru a produce efecte juridice asupra unei persoane.

Integrarea sistemelor de inteligență artificială (AI) schimbă baza acestei pretenții. Instrumentele folosite pentru evaluarea riscurilor, clasificarea cererilor, detectarea anomaliilor sau prioritizarea controalelor nu se limitează la organizarea informațiilor existente. Ele identifică tipare și produc scoruri, clasificări ori predicții despre ceea ce este considerat probabil, riscant sau relevant. Sergeeva, Leonardi și Faraj (2026) arată că tehnologiile inteligente formulează pretenții proprii de cunoaștere, întemeiate pe modelare computațională, inferență statistică și procesarea unor volume extinse de date. Aceste pretenții nu sunt identice cu raționamentul juridic, cu experiența profesională sau cu aprecierea contextuală a unui caz.

Schimbarea nu trebuie prezentată ca o opoziție simplă între o administrație tradițională, presupus neutră, și una algoritmică, inevitabil opacă. Dosarul administrativ a implicat întotdeauna selecție, interpretare și discreție. Diferența este că, în modelul clasic, sursele situației de fapt și traseul raționamentului pot fi, cel puțin în principiu, identificate și contestate. Atunci când o inferență algoritmică influențează soluția, o parte a acestui traseu este construită anterior, prin alegerea datelor, a variabilelor, a categoriilor și a pragurilor. Szot (2025) abordează tocmai posibilitatea de a reconstrui raționamentul privind eficacitatea controlului administrativ și jurisdicțional.

Literatura privind inteligența artificială în sectorul public a analizat pe larg transparența, discriminarea, protecția datelor, responsabilitatea și supravegherea umană. Madan și Ashok (2023) identifică tensiuni persistente între automatizare și controlul uman, între acuratețea predictivă și protecția drepturilor, precum și între accesul la date și răspunderea instituțională. Aceste perspective sunt necesare, dar lasă deschisă o întrebare anterioară: de ce și în ce condiții poate fi tratat rezultatul unui sistem ca bază legitimă pentru exercitarea autorității publice într-un caz individual?

Articolul răspunde la următoarea întrebare de cercetare: în ce condiții poate o autoritate publică să utilizeze, în mod legitim, o inferență produsă de un sistem de inteligență artificială drept temei de cunoaștere pentru o decizie administrativă individuală? Analiza diferențiază trei noțiuni. Acuratețea tehnică exprimă performanța sistemului potrivit unor indicatori stabiliți. Autoritatea epistemică descrie credibilitatea acordată rezultatului și tendința actorilor de a-l urma. Legitimitatea epistemică privește justificarea normativă și juridică a utilizării sale în exercitarea puterii publice. Un sistem poate fi performant și poate dobândi autoritate instituțională fără ca rezultatul său să fie adecvat unui caz concret.

Teza susținută este că legitimitatea deciziei asistate de inteligența artificială nu poate fi dedusă numai din performanța agregată a sistemului. Ea depinde de capacitatea autorității de a verifica proveniența și adecvarea datelor, de a înțelege natura și limitele inferenței, de a formula o judecată administrativă proprie și de a permite contestarea efectivă a modului în care rezultatul algoritmic a influențat soluția. Administrația poate utiliza capacitatea predictivă a tehnologiei, dar nu poate transfera sistemului obligația de a stabili ce este relevant din punct de vedere juridic și nici responsabilitatea de a justifica intervenția publică.

Metodologic, studiul combină analiza conceptuală și analiza juridico-doctrinară. Literatura din administrația publică, studiile organizaționale și cercetarea privind interacțiunea om–sistem sunt folosite pentru a explica modificarea practicilor de producere și validare a cunoașterii instituționale. Analiza juridică raportează această transformare la Regulamentul (UE) 2024/1689 privind inteligența artificială, Regulamentul general privind protecția datelor, obligația de motivare, buna administrare și dreptul la o cale de atac efectivă. Exemplele din domeniul prestațiilor sociale, al migrației și al activității polițienești sunt ilustrative; articolul nu prezintă cercetare empirică proprie și nu evaluează performanța unui sistem concret.

Contribuția lucrării constă în transpunerea legitimității epistemice în structura deciziei administrative și în propunerea unui model cu patru dimensiuni: proveniența și adecvarea datelor, lizibilitatea inferenței, responsabilitatea cognitivă a decidentului uman și contestabilitatea epistemică. Secțiunile următoare explică trecerea de la dosar la inferență, autoritatea acordată rezultatelor algoritmice, raportul dintre acuratețe și legitimitate, precum și redistribuirea discreției. Pe această bază sunt prezentate modelul propus și corespondențele acestuia în dreptul Uniunii Europene.

2. De la dosar la inferență: schimbarea bazei de cunoaștere administrative

2.1. Dosarul administrativ ca structură de trasabilitate

Dosarul administrativ nu este doar un spațiu de păstrare a documentelor. El organizează cunoașterea pe baza căreia acționează autoritatea. Cererea, înscrisurile, verificările, avizele și explicațiile părților formează un traseu care permite identificarea originii informației, a relevanței acesteia și a modului în care aceasta a fost evaluată. Caracterul reconstructibil al deciziei nu garantează corectitudinea, dar face posibilă identificarea erorii, a arbitrariului sau a disproporției.

Stabilirea situației de fapt a implicat întotdeauna selecție și apreciere. Funcționarul decide ce informații solicită, ce contradicții clarifică și ce greutate acordă fiecărui element. Totuși, această discreție este exercitată într-un cadru în care sursele și motivele pot fi atribuite autorității. Persoana poate contesta un document, poate corecta o informație și poate arăta că a fost ignorată o împrejurare relevantă. Szot (2025) subliniază că, în lipsa accesului la datele și logica determinante, controlul legalității devine formal, iar sarcina de a demonstra eroarea este transferată celui care dispune de cele mai puține informații.

Digitalizarea nu schimbă neapărat această structură. Un registru electronic sau un sistem de gestionare a documentelor poate crește eficiența fără a formula o evaluare asupra persoanei. Schimbarea apare atunci când tehnologia nu mai stochează doar informații, ci începe să ordoneze, să clasifice, să estimeze sau să recomande. În acel moment, sistemul contribuie la construirea bazei factuale pentru luarea deciziei.

2.2. Inferența algoritmică drept sursă de cunoaștere

Un scor de risc, o probabilitate de fraudă sau o clasificare comportamentală nu constituie un fapt constatat în același sens ca existența unui document ori a unei plăți. Este o inferență realizată prin aplicarea unui model asupra datelor. Ea poate fi statistic plauzibilă fără să descrie corect persoana concretă, deoarece depinde de modul în care a fost definit fenomenul, de datele folosite, de variabilele selectate și de pragul stabilit pentru clasificare.

Sergeeva et al. (2026) descriu această schimbare prin noțiunea de regim epistemic. În modelul centrat pe procesarea informației, incertitudinea este tratată ca un deficit care poate fi redus prin colectarea de date suplimentare. Tehnologiile inteligente produc însă pretenții de cunoaștere prin inferență statistică la scară largă și introduc și alte criterii de validare: performanța predictivă, consistența și reproductibilitatea. Se modifică astfel și centrele de autoritate, deoarece rezultatul algoritmic, creatorii modelului și administratorii infrastructurii de date influențează modul în care problema este definită și evaluată.

Administrația a folosit întotdeauna prezumții, estimări, expertize și evaluări ale riscurilor. Particularitatea inferenței algoritmice este dată de scară, complexitate și poziția sa instituțională. Modelul poate analiza numeroase surse și aplica aceleași criterii asupra unui volum mare de cazuri, dar poate crea impresia că rezultatul este mai puțin interpretativ decât judecata umană. În realitate, alegerile normative sunt deplasate către definirea scopului, selecția datelor, construirea categoriilor și stabilirea pragurilor.

Straub, Morgan, Bright și Margetts (2023) folosesc conceptul de epistemic alignment pentru a descrie măsura în care actorii implicați dețin cunoașterea necesară pentru a interacționa adecvat cu sistemul. În administrație, această cunoaștere este adesea distribuită inegal: furnizorul înțelege arhitectura tehnică, funcționarul cunoaște cazul, iar persoana afectată poate să nu aibă acces nici la datele folosite, nici la motivele clasificării. Transparența formală nu corectează această asimetrie dacă informația nu permite înțelegerea rezultatului și a rolului acestuia în decizie.

2.3. Când inferența devine premisa deciziei

Nu orice utilizare a inteligenței artificiale transformă o decizie administrativă. Un instrument care sintetizează documente sau oferă informații generale poate sprijini activitatea fără a influența situația juridică a unei persoane. Problema apare atunci când rezultatul algoritmic determină ordinea de examinare, intensitatea controlului, evaluarea riscului, stabilirea faptelor sau soluția finală.

Influența poate fi materială chiar dacă actul este semnat de un funcționar. Dacă rezultatul sistemului constituie punctul implicit de plecare, iar abaterea de la el este dificilă sau descurajată, decizia rămâne formal umană, dar este orientată, în substanță, de infrastructură. Funcționarul primește o realitate deja ordonată: anumite elemente sunt evidențiate, altele rămân în plan secund, iar persoana este plasată într-o categorie înainte ca judecata administrativă să fie formulată.

Zhu (2026) observă că administrația asistată de inteligența artificială se întemeiază tot mai mult pe raționalitate bazată pe date, pe modelare predictivă și pe forme hibride de luare a deciziilor. Această organizare poate crește capacitatea instituțională, dar face mai dificilă identificarea actorului care a stabilit criteriile determinante. De aceea, trasabilitatea trebuie extinsă dincolo de mențiunea că un sistem a fost utilizat. Dosarul trebuie să permită identificarea datelor relevante, a tipului de inferență, a incertitudinii și a modului în care autoritatea a apreciat semnificația juridică a rezultatului.

Cerința nu presupune divulgarea integrală a codului sursă și nici transformarea funcționarului într-un programator. Ea presupune păstrarea unui lanț inteligibil între date, inferență și decizie. În lipsa acestui lanț, clasificarea riscă să se justifice prin propria existență: cazul este considerat riscant pentru că sistemul l-a clasificat astfel, iar clasificarea este acceptată pentru că provine de la sistem.

3. Inteligența artificială ca autoritate epistemică

3.1. O autoritate conferită, nu o autoritate proprie

Competența juridică de a adopta o decizie administrativă rămâne în sarcina instituției și a funcționarului competent. Un sistem de inteligență artificială nu dobândește, prin simpla utilizare, dreptul de a exercita puterea publică. Poate dobândi însă o altă formă de autoritate: capacitatea de a stabili, în practică, ce este considerat credibil, relevant sau suficient de probabil.

Aceasta este autoritatea epistemică. Ea nu privește cine are ultimul cuvânt în sens formal, ci cine sau ce fixează versiunea realității de la care începe decizia. Milella și Cabitza (2026) folosesc noțiunea de algority pentru a descrie disponibilitatea persoanelor de a acorda autoritate epistemică rezultatelor algoritmice. Autorii subliniază însă că această autoritate nu aparține sistemului ca un actor cu intenții proprii. Ea este conferită de oameni și susținută de date, interfețe, reguli instituționale și practici organizaționale.

Distincția este importantă juridic. A vorbi despre autoritate algoritmică nu înseamnă a transforma tehnologia într-un subiect de drept sau într-un decident moral. Înseamnă a observa că instituția poate considera rezultatul sistemului mai credibil decât aprecierea contextuală a funcționarului. Autoritatea juridică și autoritatea epistemică pot fi astfel separate: instituția semnează actul, în timp ce furnizorul, proiectantul modelului și infrastructura de date stabilesc criteriile prin care persoana devine vizibilă pentru administrație.

3.2. De ce conving rezultatele algoritmice

Rezultatele algoritmice sunt, de regulă, prezentate sub forma scorurilor, procentelor, nivelurilor de risc sau ierarhiilor. Ele pot fi reproduse, aplicate la scară și comparate prin indicatori de performanță. Această formă le conferă aparența unei cunoașteri impersonale și stabile. Sergeeva et al. (2026) descriu o „aură de obiectivitate computațională”: rezultatul pare să provină dintr-un aparat de calcul care a analizat mai mult decât ar putea observa un singur profesionist.

Problema nu este că rezultatul este calculat. Un model poate corecta inconsecvențe, identifica tipare greu de observat și limita unele prejudecăți individuale. Riscul apare atunci când forma matematică este confundată cu neutralitatea. Un scor nu explică de ce au fost alese anumite date, de ce variabilele au o anumită pondere sau de ce pragul a fost fixat la un anumit nivel. Interpretarea nu dispare; este mutată în etapele de proiectare.

Sistemul poate influența chiar și întrebarea administrativă. Dacă o instituție introduce un model pentru detectarea fraudei, activitatea începe să fie organizată în jurul riscului de fraudă. Sunt colectate datele care pot fi cuantificate, anumite comportamente devin suspecte pentru că sunt corelate cu situații anterioare, iar explicațiile care nu se încadrează în model rămân mai puțin vizibile. Tehnologia nu oferă doar un răspuns, ci participă și la definirea realității relevante.

3.3. Instituționalizarea deferenței

Autoritatea epistemică se consolidează prin integrarea sistemului în rutina instituției. Rezultatul devine mai greu de contestat atunci când apare automat în dosar, este utilizat în toate cazurile similare și este prezentat ca punct de plecare standard. Repetarea transformă recomandarea într-o practică obișnuită, iar această practică poate deveni o prezumție instituțională.

Funcționarul poate fi formal liber să se abată de la recomandare, dar această libertate poate avea costuri: timp suplimentar, o justificare specială sau riscul de a fi considerat inconsistent. Confirmarea rezultatului se înscrie, în schimb, în fluxul obișnuit. Goldsmith și Yang (2026) arată că supravegherea umană este efectivă numai dacă funcționarii pot semnala, contesta sau ignora rezultatele problematice fără a fi penalizați și dacă motivele abaterii pot fi documentate.

Prezența omului rămâne relevantă, dar nu constituie singura garanție. Un funcționar poate fi formal „în buclă” fără acces la datele determinante, fără competența de a înțelege limitele sistemului și fără libertatea reală de a se abate. Întrebarea esențială nu este doar dacă o persoană a confirmat rezultatul, ci dacă a avut condițiile necesare pentru a formula o judecată proprie.

Autoritatea epistemică explică de ce rezultatul este urmat. Ea nu demonstrează că utilizarea sa este legitimă. Tocmai această distincție permite trecerea de la analiza încrederii instituționale la analiza justificării juridice.

4. De ce acuratețea nu este suficientă pentru legitimitate

4.1. Performanța agregată și cazul individual

Acuratețea este necesară pentru evaluarea unui sistem. O administrație nu ar trebui să utilizeze un instrument instabil, nevalidat sau sistematic eronat. Totuși, indicatorii tehnici descriu comportamentul modelului într-o populație de cazuri, în timp ce decizia administrativă privește o persoană concretă. Faptul că sistemul clasifică corect în majoritatea situațiilor nu demonstrează că rezultatul este corect în cazul examinat.

O rată ridicată de performanță poate coexista cu rezultate fals pozitive și fals negative. Pentru instituție, acestea pot apărea ca costuri statistice. Pentru persoana afectată, eroarea înseamnă pierderea unei prestații, declanșarea unui control, refuzul unei autorizații sau includerea într-o categorie de risc. Diferența dintre medie și consecința individuală este, prin urmare, juridic relevantă.

În plus, acuratețea depinde de standardul față de care este măsurată. Dacă datele istorice reflectă practici discriminatorii ori controale concentrate asupra anumitor grupuri, modelul poate reproduce cu fidelitate regularitățile trecutului fără să ofere o bază legitimă pentru acțiunea viitoare. Madan și Ashok (2023) arată că variabile aparent neutre pot funcționa ca substituenți pentru caracteristici sensibile și pot amplifica marginalizarea grupurilor deja vulnerabile.

Întrebarea relevantă nu este doar cât de precis este sistemul, ci ce măsoară, față de ce standard și pentru ce concluzie juridică este folosit. Un model poate estima riscul unei conduite; administrația trebuie să stabilească dacă acel risc este suficient, potrivit legii, pentru a justifica măsura adoptată.

4.2. Legitimitatea depinde de modul în care se decide

Waldman și Martin (2022) arată că legitimitatea percepută a deciziilor algoritmice variază în funcție de miza deciziei, de proveniența datelor și de mecanismele de guvernanță. Implicarea unui decident uman a contat mai mult în domenii cu consecințe serioase, iar datele colectate direct în legătură cu persoana au fost considerate mai legitime decât informațiile generale extrase din alte contexte.

Rezultatele se referă la percepția legitimității și nu pot fi transformate automat într-un standard juridic. Ele surprind însă o exigență importantă: o decizie nu este evaluată doar prin rezultat, ci și prin modul în care informația a fost obținută, controlată și transformată într-o soluție. Faptul că o informație este accesibilă sau poate fi agregată nu înseamnă că este adecvată scopului administrativ.

Legitimitatea este legată de procedură deoarece procedura permite verificarea transformării informației în putere juridică. Persoana trebuie să poată identifica elementele determinante, iar instanța trebuie să poată verifica relevanța datelor, limitele discreției și suficiența motivelor. Szot (2025) arată că, atunci când logica și datele decisive rămân inaccesibile, calea de atac riscă să devină o garanție pur formală.

4.3. Limitele explicației

Explicabilitatea este adesea tratată ca soluție generală pentru opacitatea algoritmică. Totuși, o explicație poate clarifica, dar poate și poate produce o încredere nejustificată. Korosec-Serfaty et al. (2026) au constatat că explicațiile foarte complete pot crește încrederea utilizatorilor fără să stimuleze un efort cognitiv mai mare, în timp ce păstrarea vizibilă a incertitudinii poate încuraja o examinare mai critică.

În administrație, un rezultat probabilistic trebuie prezentat ca atare. Un scor nu devine fapt cert prin includerea într-un document oficial. Trebuie clarificat ce reprezintă, ce limite are și în ce măsură este relevant pentru măsura juridică. De asemenea, explicația sistemului nu trebuie confundată cu motivarea actului. Prima arată cum a fost produs rezultatul; a doua arată de ce autoritatea a considerat că rezultatul, împreună cu celelalte elemente ale dosarului, justifică soluția.

Obiectivul nu este cea mai amplă explicație posibilă, ci una relevantă pentru decizie: suficientă pentru ca funcționarul să înțeleagă rezultatul, persoana să poată identifica ceea ce contestă și instanța să verifice utilizarea sa. Acuratețea, explicația și supravegherea umană sunt necesare, dar niciuna nu este suficientă în mod izolat.

5. Redistribuirea autorității și a discreției administrative

5.1. Discreția nu dispare, ci își schimbă locul

Discreția administrativă este asociată, de regulă, cu momentul în care funcționarul interpretează norma și o aplică unei situații concrete. Integrarea sistemelor algoritmice nu elimină aceste alegeri, ci le mută parțial înaintea procedurii individuale. Literatura despre digitalizare a descris trecerea de la birocrația de tip street-level, în care funcționarul de contact deține o parte importantă din puterea de apreciere, către o birocrație de tip system-level, în care opțiunile sunt structurate prin arhitectura sistemelor informaționale (Bovens & Zouridis, 2002).

Inteligența artificială amplifică această schimbare. Un instrument care clasifică cererile sau recomandă o soluție poate să nu adopte actul final, dar stabilește cadrul în care acesta va fi ales. Funcționarul pornește de la o situație deja ordonată: un caz prioritar, o persoană cu risc ridicat sau o abatere suspectă. Goldsmith și Yang (2026) arată că AI nu restrânge sau extinde pur și simplu discreția, ci o redistribuie între funcționarii de contact, superiorii ierarhici, structurile tehnice, furnizorii și mecanismele de control.

De aceea, analiza nu trebuie să se oprească la persoana care semnează actul. Dacă variabilele, categoriile și pragurile au fost fixate anterior, o parte importantă a discreției a fost deja exercitată, chiar dacă nu apare în motivare.

5.2. Discreția de proiectare

Înainte ca un sistem să producă un rezultat, trebuie definită problema pe care o va rezolva: ce înseamnă risc, fraudă, vulnerabilitate sau prioritate; ce date sunt relevante; ce prag declanșează o verificare sau o consecință. Aceste alegeri formează discreția de proiectare. Ele nu sunt simple operațiuni tehnice, deoarece stabilesc ce devine vizibil pentru administrație și ce nivel de eroare este considerat acceptabil.

Transformarea valorilor în parametri poate îngusta sensul lor. Echitatea poate însemna tratament egal, corectarea unui dezavantaj sau adaptarea măsurii la situația individuală. Atunci când una dintre aceste semnificații este convertită într-un indicator, celelalte pot rămâne în afara sistemului. Goldsmith și Yang (2026) avertizează că raționamentele normative pot fi comprimat în praguri numerice și tratat ca o problemă de optimizare.

Discreția de proiectare este distribuită între instituție, furnizor, specialiștii în date și compartimentele operaționale. Tocmai această fragmentare poate face dificilă identificarea actorului care răspunde pentru efectul juridic al unei alegeri tehnice. Achiziția publică are, în consecință, o funcție normativă: prin caietul de sarcini, administrația stabilește ce cere sistemului să identifice și ce performanță consideră suficientă. Dacă achiziția este tratată ca simplă procurare de tehnologie, decizii încărcate de valoare pot fi transferate furnizorului fără control public adecvat.

Expertiza privată poate sprijini proiectarea, dar nu poate înlocui judecata instituțională. Autoritatea rămâne obligată să definească scopul legal, să evalueze datele și să stabilească limitele în care rezultatul poate influența luarea deciziei.

5.3. Funcționarul între conformare și judecată proprie

Tehnologia poate consolida activitatea funcționarului prin accesul la informații mai bogate și prin identificarea rapidă a neconcordanțelor. Aceeași infrastructură îl poate însă reduce la rolul de operator care confirmă un rezultat deja produs. Diferența depinde de condițiile concrete: accesul la date, înțelegerea limitelor, timpul de analiză și libertatea de a se abate de la acestea.

Judecata proprie nu înseamnă libertatea de a ignora, fără motiv, recomandarea. Funcționarul trebuie să poată explica atât acceptarea, cât și respingerea rezultatului. Documentarea abaterilor permite atribuirea deciziei și ajută instituția să observe limite ale datelor sau ale modelului. Situațiile în care experiența profesională contrazice sistemul nu trebuie tratate automat ca rezistență la schimbare; ele pot constitui informații necesare pentru corectare.

Distribuirea responsabilității între furnizor, specialiști și funcționar nu poate duce la dispariția acesteia. Madan și Ashok (2023) arată că utilizarea AI implică o rețea de actori și complică delimitarea răspunderii. Totuși, autoritatea publică rămâne responsabilă pentru actul adoptat în numele său. Sistemul poate participa la producerea cunoașterii administrative, dar nu poate răspunde persoanei afectate și nu poate justifica interesul public urmărit.

6. Situații administrative ilustrative

Cele trei exemple următoare nu sunt studii de caz exhaustive. Ele arată, în contexte diferite, același mecanism: o clasificare sau un indicator ajunge să structureze modul în care administrația percepe persoana ori activitatea, iar ceea ce sistemul nu surprinde devine dificil de reintrodus în procedură.

6.1. Prestațiile sociale

Scandalul neerlandez al alocațiilor pentru îngrijirea copiilor, Toeslagenaffaire, arată consecințele transformării unui semnal de risc într-o dovadă suficientă. Mii de părinți au fost acuzați în mod eronat de fraudă și obligați să restituie sumele primite, iar investigația parlamentară a constatat încălcări grave ale principiilor statului de drept (Parlementaire ondervragingscommissie Kinderopvangtoeslag, 2020). Kastanas și Pavlidis (2025) arată că procedurile au afectat în mod disproporționat familiile de origine migrantă.

Problema nu a fost numai eroarea tehnică, ci și integrarea rezultatului într-o practică rigidă. Clasificarea probabilistică a dobândit forța prezumției, pe care persoana nu o putea contrazice efectiv. Modelul a produs un indicator, instituția l-a transformat într-o suspiciune consolidată procedural, iar persoana a fost obligată să răspundă unei categorii a cărei logică nu o cunoștea. Cazul arată că administrația poate utiliza instrumente de risc pentru orientarea controalelor, dar nu poate transforma apartenența statistică la un profil într-o concluzie definitivă cu privire la conduita individuală.

6.2. Migrația și controlul frontierelor

În migrație și controlul frontierelor, sistemele algoritmice pot sprijini verificarea documentelor și ordonarea cererilor într-un context marcat de un volum mare de date și preocupări de securitate. Kastanas și Pavlidis (2025) includ aceste utilizări printre cele care pot afecta direct drepturile și statutul juridic al unei persoane. Clasificarea de risc poate influența intensitatea verificării, durata procedurii sau credibilitatea acordată explicațiilor solicitantului.

Riscul epistemic apare atunci când probabilitatea este tratată ca o caracteristică a persoanei, nu ca o limită a cunoașterii sistemului. Un scor nu demonstrează că declarația este falsă sau că persoana a săvârșit o faptă. El indică o asociere cu un tipar. Între această asociere și concluzia juridică rămâne un spațiu de judecată pe care administrația trebuie să îl păstreze. Nevoia de protejare a metodelor de control poate limita divulgarea anumitor informații, dar nu poate elimina motivarea suficientă și posibilitatea contestării.

6.3. Activitatea polițienească

Goldsmith și Yang (2026) descriu utilizarea datelor, a GPS-ului și a instrumentelor de monitorizare în activitatea poliției militare de mediu din Brazilia. Superiorii au dobândit o vizibilitate sporită asupra patrulelor și respectării protocoalelor, dar agenții au observat că activitatea a început să fie prioritizată prin indicatori măsurabili, uneori în detrimentul judecății contextuale.

Exemplul arată ambivalența măsurării. Indicatorii pot limita abuzurile și pot îmbunătăți coordonarea, dar ceea ce poate fi înregistrat ajunge ușor să definească ceea ce este important. Numărul patrulelor, localizarea și timpul de răspuns nu surprind întotdeauna prevenirea unui conflict, comunicarea cu comunitatea sau motivele unei abateri justificate de la traseu. Când indicatorul este tratat ca descriere completă a activității, instituția cunoaște foarte precis ceea ce poate măsura, dar pierde o parte din sensul contextului.

În toate cele trei exemple, sistemul oferă o reprezentare utilă, dar incompletă. Legitimitatea epistemică cere ca această reprezentare să rămână o contribuție la decizie, nu forma definitivă în care administrația definește realitatea.

7. Un model al legitimității epistemice a deciziei administrative asistate de inteligența artificială

Modelul propus răspunde unei întrebări precise: când poate administrația transforma rezultatul unui sistem de inteligență artificială într-un temei legitim al unei decizii individuale? El nu evaluează sistemul în mod abstract și nu înlocuiește testele tehnice, juridice sau etice. Analizează relația dintre date, inferență și exercitarea autorității publice într-un caz concret.

Legitimitatea epistemică nu este o proprietate izolată a modelului. Ea rezultă din modul în care administrația selectează, interpretează, folosește și justifică rezultatul. Cele patru dimensiuni propuse – proveniența și adecvarea datelor, lizibilitatea inferenței, responsabilitatea cognitivă și contestabilitatea epistemică – corespund etapelor în care o inferență poate pierde legătura cu situația individuală și poate dobândi o autoritate mai mare decât justifică baza sa de cunoaștere.

7.1. Proveniența și adecvarea epistemică a datelor

Prima dimensiune privește baza factuală a inferenței. Administrația trebuie să știe ce date au fost folosite, de unde provin, în ce scop au fost colectate și ce relație păstrează cu decizia concretă. Proveniența nu înseamnă doar identificarea bazei de date, ci și cunoașterea contextului în care informația a fost produsă. Un indicator fiscal, comercial sau comportamental nu își păstrează automat sensul atunci când este transferat într-o altă procedură.

Adecvarea epistemică presupune mai mult decât simpla disponibilitate juridică a informației. Posibilitatea legală de a o accesa sau prelucra nu este suficientă, prin ea însăși, pentru a demonstra că aceasta este relevantă pentru concluzia administrativă urmărită.Datele pot fi vechi, incomplete, construite pe categorii incerte sau influențate de practici anterioare de control. Waldman și Martin (2022) arată că proveniența contează pentru legitimitatea percepută: datele colectate direct în legătură cu persoana sunt evaluate diferit față de informațiile generale agregate din alte contexte.

Evaluarea trebuie să clarifice dacă datele descriu persoana sau doar un grup cu care aceasta a fost asociată, dacă sunt actuale, ce situații lipsesc și ce erori sunt cunoscute. Datele nu sunt realitatea însăși, ci urme ale unor activități și clasificări anterioare. Administrația trebuie să justifice de ce aceste urme sunt adecvate exercitării puterii publice în cazul analizat.

7.2. Lizibilitatea inferenței

A doua dimensiune privește legătura dintre date și rezultat. Lizibilitatea nu cere neapărat divulgarea codului sursă și nici traducerea fiecărei operațiuni matematice într-un raționament uman. Ea cere ca trecerea relevantă pentru decizie să poată fi înțeleasă: ce informații au influențat rezultatul, ce tip de asociere a fost stabilit, ce incertitudine există și ce concluzie poate fi susținută în mod rezonabil.

Trebuie menținută distincția dintre fapt, clasificare, probabilitate și concluzie juridică. Un scor de risc nu constată vinovăția, iar o corelație nu dovedește o cauză. Lizibilitatea include și limitele performanței: rata erorilor, condițiile în care modelul funcționează mai slab și diferențele relevante între categorii de persoane. O explicație care comunică doar acuratețea generală poate crea o imagine mai sigură decât justifică sistemul.

O inferență este lizibilă atunci când funcționarul poate spune ce afirmă sistemul și ce nu poate afirma, persoana poate identifica elementele contestabile, iar instanța poate verifica rolul rezultatului. Scopul nu este simplificarea artificială a tehnologiei, ci evitarea transformării complexității tehnice într-o zonă lipsită de răspundere.

7.3. Responsabilitatea cognitivă a decidentului uman

A treia dimensiune privește capacitatea reală a funcționarului de a evalua rezultatul. Prezența unei persoane la finalul procedurii nu dovedește controlul uman. Decidentul trebuie să aibă acces la informațiile relevante, să înțeleagă tipul de rezultat și limitele acestuia, să dispună de timp pentru analiză și să poată solicita sprijin tehnic atunci când este necesar.

Responsabilitatea cognitivă nu presupune competențe de programare, ci o alfabetizare adecvată rolului administrativ. Funcționarul trebuie să știe ce erori poate produce sistemul, cum se interpretează scorul și când este necesară o verificare suplimentară. El trebuie să poată accepta sau respinge recomandarea pe baza unei judecăți proprii, nu pe baza unei decizii automate.

Acceptarea rezultatului trebuie justificată la fel ca și abaterea de la acesta. Formula potrivit căreia „decizia finală a aparținut omului” este insuficientă dacă nu arată ce a evaluat persoana și ce influență a avut sistemul. În același timp, funcționarul nu poate deveni singurul purtător al răspunderii pentru date, modele și fluxuri stabilite de alți actori. Responsabilitatea pentru organizarea sistemului rămâne a instituției.

7.4. Contestabilitatea epistemică

A patra dimensiune privește posibilitatea persoanei de a contrazice baza de cunoaștere a deciziei. Contestarea nu se limitează la soluția finală. Pot fi contestate datele, asocierea statistică, pragul de risc, semnificația acordată rezultatului sau influența acestuia asupra actului.

Pentru aceasta, persoana trebuie să afle că un sistem a fost folosit și ce rol a avut: a ordonat cazurile, a semnalat o anomalie, a produs un scor sau a recomandat o soluție. O informare generală despre utilizarea automatizării nu este suficientă. Trebuie să existe acces la elementele necesare formulării unei obiecții, posibilitatea corectării datelor și o reexaminare umană care să nu se reducă la reluarea aceleiași operațiuni automate.

Contestarea are și o funcție instituțională. Obiecțiile repetate pot indica date neactualizate, categorii formulate prea larg sau degradarea performanței. De aceea, remediul individual trebuie legat de posibilitatea de a corecta sistemul. Altfel, fiecare persoană va fi obligată să demonstreze separat aceeași deficiență.

7.5. Trasabilitatea epistemică

Szot (2025) propune includerea unei „Algorithm Card” în dosarul administrativ pentru a permite reconstruirea rolului sistemului. Pornind de la această idee, articolul propune o fișă de trasabilitate epistemică aplicabilă atunci când o inferență influențează material decizia. Fișa nu reproduce integral documentația tehnică. Ea consemnează elementele relevante pentru cazul individual: sistemul și versiunea utilizate, scopul, categoriile de date, rezultatul, limitele cunoscute, evaluarea funcționarului și modalitatea de contestare.

Cele patru dimensiuni formează un singur lanț de justificare. Proveniența arată de unde provine informația; lizibilitatea clarifică ce afirmă rezultatul; responsabilitatea cognitivă identifică cine l-a evaluat; contestabilitatea permite verificarea de către persoana care l-a evaluat și de către instanță. O deficiență la o etapă poate compromite întregul proces. Intensitatea documentării trebuie să crească odată cu gravitatea efectelor și cu dificultatea de a le repara.


Tabelul 1. Modelul legitimității epistemice a deciziei administrative asistate de inteligența artificială

Dimensiune Întrebarea centrală Cerința administrativă minimă Riscul principal
Proveniența și adecvarea datelor De unde provin datele și de ce sunt relevante pentru acest caz? Identificarea sursei, scopului, actualității, limitelor și relației cu persoana vizată. Date disponibile, dar nepotrivite scopului deciziei.
Lizibilitatea inferenței Ce afirmă rezultatul și ce nu poate demonstra? Separarea faptelor de corelații, predicții și concluzii juridice; indicarea incertitudinilor. Transformarea probabilității într-un fapt administrativ.
Responsabilitatea cognitivă Cine a evaluat rezultatul și a formulat judecata administrativă? Funcționar competent, informat și capabil să verifice sau să respingă recomandarea. Validare umană pur formală.
Contestabilitatea epistemică Cum poate o persoană contesta datele, inferențele și influența exercitate de sistem? Informare, corectare, reexaminare umană și legarea obiecțiilor de revizuirea sistemului. Decizie imposibil de înțeles și de atacat.

8. Traducerea juridică a legitimității epistemice în dreptul Uniunii Europene

Legitimitatea epistemică nu este consacrată în dreptul Uniunii Europene ca drept autonom. Elementele sale se regăsesc însă în regimuri care privesc sistemul tehnic, prelucrarea datelor și decizia administrativă. Regulamentul privind inteligența artificială, Regulamentul general privind protecția datelor și garanțiile bunei administrări trebuie citite împreună, fără a fi confundate. Conformitatea sistemului nu demonstrează automat legalitatea actului individual, iar respectarea regulilor privind datele nu înlocuiește motivarea.

8.1. Regulamentul privind inteligența artificială

Regulamentul (UE) 2024/1689 include, printre utilizările de mare risc, mai multe domenii relevante pentru administrație, precum accesul la servicii publice esențiale, aplicarea legii, migrația, azilul, controlul frontierelor și administrarea justiției. Clasificarea depinde de scopul și contextul utilizării, nu doar de tehnologia folosită (Parlamentul European și Consiliul Uniunii Europene, 2024).

Cerințele privind transparența și informațiile pentru implementatori, supravegherea umană și monitorizarea utilizării susțin direct modelul propus. Persoanele însărcinate cu supravegherea trebuie să înțeleagă capacitățile și limitele sistemului, să interpreteze rezultatul și să poată decide să nu-l folosească. Aceste obligații se apropie de responsabilitatea cognitivă, dar eficiența lor depinde de organizarea instituției: competențe, acces la date, timp și libertatea de a se abate.

Evaluarea impactului asupra drepturilor fundamentale, prevăzută pentru categoriile de implementatori și sisteme acoperite de articolul 27, poate funcționa ca verificare ex ante a relației dintre scop, date, utilizare și efecte. Ea nu poate însă anticipa toate situațiile individuale. Un sistem adecvat pentru o procedură poate produce, într-un caz concret, o inferență slabă sau o consecință disproporționată. Evaluarea inițială trebuie completată cu documentarea utilizării și a remediilor ulterioare.

Articolul 86 recunoaște, în condițiile sale specifice, dreptul persoanei afectate de anumite decizii bazate pe sisteme de mare risc de a primi explicații clare și semnificative privind rolul sistemului și principalele elemente ale deciziei. Importanța dispoziției constă în legarea explicației de cazul individual. Totuși, Regulamentul privind inteligența artificială nu este un cod al procedurii administrative și nu înlocuiește obligația autorității de a stabili situația de fapt și de a motiva actul.

8.2. Protecția datelor și decizia asistată

Regulamentul general privind protecția datelor (RGPD) impune legalitatea, echitatea, transparența, limitarea scopului și exactitatea prelucrării. Aceste principii susțin proveniența și adecvarea epistemică: administrația trebuie să justifice atât utilizarea datelor, cât și legătura lor cu scopul deciziei (Parlamentul European și Consiliul Uniunii Europene, 2016b).

Articolul 22 privește deciziile bazate exclusiv pe prelucrare automată care produc efecte juridice sau efecte similare semnificative. Domeniul său este mai restrâns decât problema analizată aici, deoarece multe decizii sunt asistate formal de un funcționar. Existența unui om în proces nu este însă suficientă dacă acesta urmează invariabil rezultatul și nu realizează o evaluare reală.

Drepturile la informare și acces rămân relevante pentru înțelegerea logicii, importanței și consecințelor prelucrării. În cauza C-203/22, Dun & Bradstreet Austria, Curtea de Justiție a arătat că explicația trebuie să permită înțelegerea procedurii și a principiilor aplicate în mod concret; simpla comunicare a unei formule complexe sau descrierea exhaustivă a algoritmului nu este, prin ea însăși, clară și inteligibilă (Curtea de Justiție a Uniunii Europene, 2025). Această interpretare confirmă că explicația trebuie să servească exercitării drepturilor, nu doar să descrie sofisticarea tehnică.

În domeniul aplicării legii, prelucrarea datelor poate intra sub incidența Directivei (UE) 2016/680, nu a RGPD (Parlamentul European și Consiliul Uniunii Europene, 2016a). Indiferent de regimul aplicabil, rămâne distinctă întrebarea de drept administrativ: cum a fost transformată inferența într-o concluzie care produce efecte asupra persoanei?

8.3. Motivarea, accesul la dosar și controlul efectiv

Articolul 41 din Carta drepturilor fundamentale consacră, pentru administrația Uniunii, dreptul la tratarea imparțială și echitabilă a cauzei, dreptul de a fi ascultat, accesul la dosar și obligația de motivare (Uniunea Europeană, 2012). Deși domeniul său direct nu se extinde identic asupra tuturor administrațiilor naționale, dispoziția reprezintă un reper european al bunei administrări.

Utilizarea unui sistem nu reduce obligația de motivare. Atunci când rezultatul algoritmic influențează material soluția, autoritatea trebuie să arate ce rol a avut și de ce l-a considerat relevant. Explicația tehnică și motivarea actului sunt diferite: prima arată cum a fost produs rezultatul, iar a doua explică de ce acel rezultat, împreună cu celelalte elemente ale dosarului, justifică măsura juridică.

Accesul la dosar trebuie adaptat proceselor algoritmice. Elementele determinante trebuie să lase o urmă verificabilă, chiar dacă secretul comercial sau protejarea metodelor operaționale justifică limitări punctuale. Aceste interese nu pot face inaccesibilă, pentru oricare formă de control, baza decisivă a actului.

Articolul 47 din Cartă impune existența unei căi de atac efective. Instanța nu trebuie să devină specialist în fiecare model, dar trebuie să poată verifica dacă datele au fost suficiente, dacă inferența a fost folosită în limitele scopului, dacă funcționarul a realizat o evaluare proprie și dacă persoana a avut posibilitatea reală de contestare. Sunt întrebări juridice, chiar dacă uneori necesită expertiză tehnică.

8.4. Un standard administrativ selectiv

Cele trei regimuri pot fi reunite într-un standard administrativ simplu. Înainte de introducerea sistemului, instituția trebuie să definească scopul legal, necesitatea, datele, rolul rezultatului și riscurile pentru persoanele afectate. Achiziția trebuie să asigure accesul la documentație, trasabilitatea versiunilor, raportarea erorilor și informațiile necesare pentru motivare.

În cazul individual, dosarul trebuie să consemneze sistemul folosit, rezultatul relevant, limitele cunoscute și evaluarea funcționarului. După adoptarea actului, persoana trebuie să primească informațiile necesare pentru a înțelege contribuția sistemului și pentru a formula o obiecție. Atunci când mai multe contestații indică aceeași problemă, instituția trebuie să poată revizui sistemul, nu doar să corecteze izolat fiecare decizie.

Standardul nu interzice inferența algoritmică. El cere ca avantajul tehnic să fie însoțit de o disciplină administrativă proporțională cu influența sistemului și cu gravitatea efectelor sale.

9. Concluzii

Integrarea inteligenței artificiale în administrația publică schimbă nu doar viteza procesului decizional, ci și sursele pe baza cărora autoritatea afirmă că știe suficient pentru a interveni asupra unei persoane. Scorurile, clasificările și predicțiile nu constată pur și simplu fapte; ele formulează inferențe despre risc, probabilitate și comportament.

Articolul a susținut că performanța tehnică nu este suficientă pentru a legitima utilizarea unei astfel de inferențe. Un sistem poate fi precis la nivel agregat și totuși nepotrivit pentru cazul concret; poate fi transparent formal, dar neinteligibil; poate include un funcționar fără ca acesta să exercite o judecată reală. Autoritatea epistemică explică de ce rezultatul este urmat. Legitimitatea epistemică arată dacă administrația are motive suficiente pentru a-l folosi într-o anumită decizie.

Modelul propus reunește patru cerințe: proveniența și adecvarea datelor, lizibilitatea inferenței, responsabilitatea cognitivă și contestabilitatea epistemică. Ele formează un lanț care leagă sursa informației de motivarea actului și de posibilitatea de a controla. Fișa de trasabilitate epistemică poate păstra acest lanț în dosar fără a transforma procedura într-o descriere tehnică exhaustivă.

Analiza este conceptuală și juridico-doctrinară, iar exemplele sunt ilustrative. Cercetările viitoare pot testa modelul pe dosare concrete și pot examina modul în care funcționarii acceptă, modifică sau resping recomandările sistemelor. Rămâne însă o concluzie de principiu: capacitatea de a prezice nu este echivalentă cu dreptul de a decide. Administrația poate utiliza inteligența artificială, dar nu poate delega obligația de a înțelege ceea ce pretinde că știe și nici responsabilitatea de a justifica puterea exercitată asupra persoanei.

Bibliografie

  • Bovens, M., & Zouridis, S. (2002). From street-level to system-level bureaucracies: How information and communication technology is transforming administrative discretion and constitutional control. Public Administration Review, 62(2), 174–184. https://doi.org/10.1111/0033-3352.00168
  • Curtea de Justiție a Uniunii Europene. (2025, 27 februarie). CK v Dun & Bradstreet Austria GmbH and Magistrat der Stadt Wien (Cauza C-203/22, ECLI:EU:C:2025:117). https://eur-lex.europa.eu/legal-content/RO/TXT/?uri=CELEX:62022CJ0203
  • Goldsmith, S., & Yang, J. (2026). AI and the transformation of accountability and discretion in urban governance. Urban Governance, 6(2), 159–171. https://doi.org/10.1016/j.ugj.2026.02.005
  • Kastanas, I., & Pavlidis, G. (2025). Algorithmic administration and the EU AI Act: Legal principles for public sector use of AI. Journal of Ethics and Legal Technologies, 7(2), 59–79. https://doi.org/10.25430/pupj-JELT-2025-2-3
  • Korosec-Serfaty, M., Léger, P.-M., Parent-Rocheleau, X., & Sénécal, S. (2026). Critical thinking in AI-assisted deontologically-governed professional decision-making: When and how explainability, reliability, and transparency matter. Information Systems Frontiers. Advance online publication. https://doi.org/10.1007/s10796-025-10691-2
  • Madan, R., & Ashok, M. (2023). AI adoption and diffusion in public administration: A systematic literature review and future research agenda. Government Information Quarterly, 40(1), Article 101774. https://doi.org/10.1016/j.giq.2022.101774
  • Milella, F., & Cabitza, F. (2026). Perceiving AI as an epistemic authority or algority: A user study on the human attribution of authority to AI. Machine Learning and Knowledge Extraction, 8(2), Article 36. https://doi.org/10.3390/make8020036
  • Parlamentul European și Consiliul Uniunii Europene. (2016a). Directiva (UE) 2016/680 din 27 aprilie 2016 privind protecția persoanelor fizice referitor la prelucrarea datelor cu caracter personal de către autoritățile competente în scopul prevenirii, depistării, investigării sau urmăririi penale a infracțiunilor sau al executării pedepselor și privind libera circulație a acestor date și de abrogare a Deciziei-cadru 2008/977/JAI a Consiliului. Jurnalul Oficial al Uniunii Europene, L 119, 89–131. https://eur-lex.europa.eu/eli/dir/2016/680/oj?locale=ro
  • Parlamentul European și Consiliul Uniunii Europene. (2016b). Regulamentul (UE) 2016/679 din 27 aprilie 2016 privind protecția persoanelor fizice în ceea ce privește prelucrarea datelor cu caracter personal și privind libera circulație a acestor date și de abrogare a Directivei 95/46/CE (Regulamentul general privind protecția datelor). Jurnalul Oficial al Uniunii Europene, L 119, 1–88. https://eur-lex.europa.eu/eli/reg/2016/679/oj?locale=ro
  • Parlamentul European și Consiliul Uniunii Europene. (2024). Regulamentul (UE) 2024/1689 din 13 iunie 2024 de stabilire a unor norme armonizate privind inteligența artificială și de modificare a Regulamentelor (CE) nr. 300/2008, (UE) nr. 167/2013, (UE) nr. 168/2013, (UE) 2018/858, (UE) 2018/1139 și (UE) 2019/2144 și a Directivelor 2014/90/UE, (UE) 2016/797 și (UE) 2020/1828 (Regulamentul privind inteligența artificială). Jurnalul Oficial al Uniunii Europene, L 2024/1689. https://eur-lex.europa.eu/eli/reg/2024/1689/oj?locale=ro
  • Parlementaire ondervragingscommissie Kinderopvangtoeslag. (2020). Ongekend onrecht: Verslag van de Parlementaire ondervragingscommissie Kinderopvangtoeslag (Kamerstuk 35 510, nr. 2). Tweede Kamer der Staten-Generaal. https://www.tweedekamer.nl/sites/default/files/atoms/files/20201217_eindverslag_parlementaire_ondervragingscommissie_kinderopvangtoeslag.pdf
  • Sergeeva, A. V., Leonardi, P. M., & Faraj, S. (2026). Beyond the tool view of AI: Intelligent technologies and the emergence of new epistemic regimes. Strategic Organization, 24(2), 463–478. https://doi.org/10.1177/14761270261436479
  • Straub, V. J., Morgan, D., Bright, J., & Margetts, H. (2023). Artificial intelligence in government: Concepts, standards, and a unified framework. Government Information Quarterly, 40(4), Article 101881. https://doi.org/10.1016/j.giq.2023.101881
  • Szot, A. (2025). Algorithm in the structure of administrative decision-making: A model of explainability and burden of proof for an effective legal remedy within discretionary power in public administration. Studia Iuridica Lublinensia, 34(5), 269–282. https://doi.org/10.17951/sil.2025.34.5.269-282
  • Uniunea Europeană. (2012). Carta drepturilor fundamentale a Uniunii Europene (2012/C 326/02). Jurnalul Oficial al Uniunii Europene, C 326, 391–407. https://eur-lex.europa.eu/legal-content/RO/TXT/?uri=CELEX:12012P/TXT
  • Waldman, A., & Martin, K. (2022). Governing algorithmic decisions: The role of decision importance and governance on perceived legitimacy of algorithmic decisions. Big Data & Society, 9(1). https://doi.org/10.1177/20539517221100449
  • Zhu, X. (2026). Public administration with, of, and through AI: Toward a new paradigm in the era of intelligence. Journal of Chinese Governance, 11(1), 30–57. https://doi.org/10.1080/23812346.2025.2578589


Dragomir; Andreea Nicoleta (2026), De la dosar la inferență. Legitimitatea epistemică a deciziei administrative asistate de inteligența artificială, IT & C, 5:3, 122-139, https://www.internetmobile.ro/de-la-dosar-la-inferenta-legitimitatea-epistemica/
Sincronizarea dronelor, securitatea cibernetică și apărarea bazată pe IA – Arhitecturi informatice și provocări de interoperabilitate în cadrul inițiativelor EDF și DPA

IT & C - Descarcă PDFDrone Synchronization, Cybersecurity and AI-Based Defense – IT Architectures and Interoperability Challenges within EDF and DPA Initiatives

Drd. Adriana Cristina NIȚESCU[1]
office@octo-go-n.com

[1] Universitatea Națională de Știință și Tehnologie POLITEHNICA București, Scoala Doctorală de Antreprenoriat, Ingineria și Managementul Afacerilor

Abstract

The integration of Unmanned Aircraft Systems (UAS) and the development of autonomous drone networks represent one of the major directions of digital transformation of the European security and defense domain. Within the initiatives promoted by the European Defense Fund (EDF), as well as the strategic directions presented by the Directorate General for Armaments (DPA), the emphasis is shifting from the exclusive development of hardware platforms towards distributed, secure and interoperable IT architectures.

This article is an Overview Paper, developed based on the analyses and technological directions presented during the EU Actions for Security and Defense information session, organized by the Directorate General for Armaments at the National Military Circle in Bucharest.

The paper analyzes the main technological challenges associated with modern autonomous systems: data processing at the edge of the network (Edge Computing), the use of artificial intelligence algorithms integrated into autonomous platforms (Edge AI), securing communications in electromagnetically challenged environments and the need to adopt common interoperability standards.

The objective of the article is to highlight the role of information architectures, cybersecurity and standardization in the development of future European defense capabilities, as well as the opportunities created for the Romanian IT&C industry within European research and development projects.

Keywords: cybersecurity, Edge AI, Edge Computing, interoperability, UAS, Zero Trust, EDF, DPA

Rezumat

Integrarea sistemelor aeriene fără echipaj (Unmanned Aircraft Systems – UAS) și dezvoltarea rețelelor autonome de drone reprezintă una dintre direcțiile majore de transformare digitală a domeniului european de securitate și apărare. În cadrul inițiativelor promovate prin Fondul European de Apărare (European Defence Fund – EDF), precum și al direcțiilor strategice prezentate de Direcția Generală pentru Armamente (DPA), accentul se deplasează de la dezvoltarea exclusivă a platformelor hardware către arhitecturi informatice distribuite, securizate și interoperabile.

Prezentul articol reprezintă o lucrare de tip Overview Paper, elaborată pe baza analizelor și direcțiilor tehnologice prezentate în cadrul sesiunii de informare EU Actions for Security and Defence, organizată de Direcția Generală pentru Armamente la Cercul Militar Național din București.

Lucrarea analizează principalele provocări tehnologice asociate sistemelor autonome moderne: procesarea datelor la marginea rețelei (Edge Computing), utilizarea algoritmilor de inteligență artificială integrați în platforme autonome (Edge AI), securizarea comunicațiilor în medii contestate electromagnetic și necesitatea adoptării unor standarde comune de interoperabilitate.

Obiectivul articolului este de a evidenția rolul arhitecturilor informatice, al securității cibernetice și al standardizării în dezvoltarea viitoarelor capabilități europene de apărare, precum și oportunitățile create pentru industria IT&C din România în cadrul proiectelor europene de cercetare și dezvoltare.

Cuvinte-cheie: securitate cibernetică, Edge AI, Edge Computing, interoperabilitate, UAS, Zero Trust, EDF, DPA


IT & C, Volumul 5, Numărul 3, Septembrie 2026, pp. 151-164
ISSN 2821 – 8469, ISSN – L 2821 – 8469
URL: https://www.internetmobile.ro/sincronizarea-dronelor-securitatea-cibernetica-si-apararea-bazata-pe-ia/
© 2026 Adriana Cristina NIȚESCU. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.
Licența CC BY 4.0


CONTEXT STRATEGIC

Evoluția recentă a mediului de securitate a demonstrat că sistemele fără echipaj nu mai reprezintă doar platforme dedicate supravegherii și recunoașterii, ci componente ale unor ecosisteme informatice complexe, capabile să colecteze, să proceseze și să distribuie informații în timp real.

În această nouă paradigmă, valoarea operațională a unui sistem autonom nu este determinată exclusiv de performanțele platformei fizice, ci de arhitectura software care asigură integrarea senzorilor, procesarea datelor, comunicațiile securizate și interoperabilitatea cu sistemele de comandă și control.

Pentru structurile europene de apărare, provocarea principală nu mai este reprezentată doar de dezvoltarea unor noi platforme hardware, ci de construirea unor infrastructuri digitale capabile să conecteze sisteme dezvoltate de producători și state diferite.

Fondul European de Apărare (EDF) și Agenția Europeană de Apărare (EDA) promovează această abordare prin susținerea unor proiecte care urmăresc reducerea fragmentării tehnologice și dezvoltarea unor standarde comune pentru viitoarele capabilități europene.

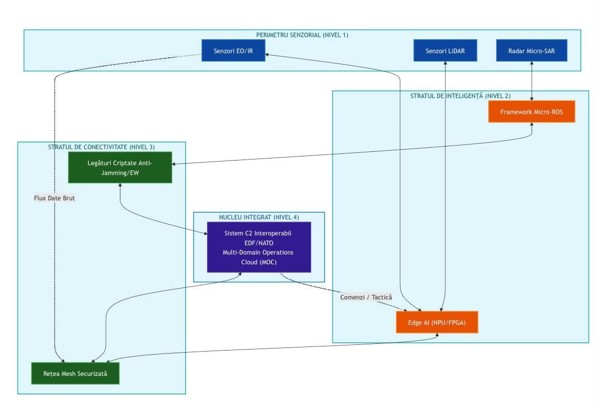
O arhitectură conceptuală pentru astfel de sisteme poate fi reprezentată prin următorul flux:


Senzori UAS (EO/IR/LiDAR) → Edge AI / Micro-ROS → Rețea Mesh securizată → Sistem C2 interoperabil EDF/NATO


Această abordare evidențiază trecerea de la platforme autonome izolate către ecosisteme digitale distribuite, în care fiecare nod contribuie la colectarea, procesarea și distribuirea informațiilor.

Arhitectura infrastructurii digitale integrate (concept)

Fig. 1.1 | Arhitectura infrastructurii digitale integrate (concept)

În acest context, arhitecturile informatice destinate sistemelor autonome trebuie să răspundă simultan unor cerințe complexe:

⇾ procesare rapidă a volumelor mari de date generate de senzori;

⇾ funcționare autonomă în condiții de conectivitate limitată;

⇾ protecția comunicațiilor împotriva atacurilor cibernetice;

⇾ interoperabilitate între sisteme dezvoltate de organizații diferite;

⇾ integrarea algoritmilor de inteligență artificială în procese operaționale critice.

Pentru industria IT&C din România, această evoluție reprezintă o oportunitate de implicare în proiecte europene unde competențele software, securitatea cibernetică, inteligența artificială și sistemele distribuite devin componente esențiale ale noilor capabilități de apărare.

2. TEHNOLOGII EMERGENTE PENTRU SISTEME AUTONOME

2.1. Edge AI și procesarea datelor la marginea rețelei

În mediile operaționale caracterizate prin conectivitate limitată sau prin contestarea spectrului electromagnetic, arhitecturile bazate exclusiv pe procesare centralizată în cloud pot deveni insuficiente din cauza latenței și a dependenței de comunicații permanente.

Din acest motiv, sistemele autonome moderne utilizează tot mai frecvent paradigma Edge Computing, prin care procesarea datelor este realizată cât mai aproape de sursa acestora.

În cazul platformelor UAS, această abordare permite analiza locală a informațiilor provenite de la senzori și transmiterea către centrele de comandă doar a datelor relevante, reducând volumul de trafic și timpul de reacție.

Integrarea algoritmilor AI direct pe platformele autonome presupune utilizarea unor modele optimizate pentru resurse hardware limitate. Tehnici precum cuantificarea modelelor neuronale (de exemplu conversia FP32 la INT8), reducerea structurală (pruning) și optimizarea pentru acceleratoare embedded permit executarea algoritmilor de detecție și clasificare în timp real.

Platforme precum FPGA, TPU embedded sau sisteme de calcul dedicate permit implementarea acestor funcționalități fără compromiterea autonomiei energetice.

2.2. ROS2 și Micro-ROS în arhitecturile autonome

Pe măsură ce sistemele autonome integrează un număr tot mai mare de senzori și module software, interoperabilitatea internă devine o provocare majoră.

ROS2 (Robot Operating System 2) reprezintă un middleware important pentru dezvoltarea sistemelor robotice distribuite, oferind mecanisme standardizate de comunicare între componente software. Bazat pe standardul DDS (Data Distribution Service), ROS2 permite schimbul de informații în timp real între module independente și facilitează dezvoltarea unor arhitecturi modulare.

Extensia Micro-ROS permite utilizarea acelorași principii pe microcontrolere cu resurse limitate, facilitând integrarea dintre componentele embedded și nivelurile superioare de procesare. Această abordare contribuie la:

⇾ reducerea dependenței de soluții proprietare;

⇾ reutilizarea componentelor software;

⇾ creșterea interoperabilității;

⇾ simplificarea procesului de dezvoltare și mentenanță.

2.3. Rețele autonome de tip MANET și sincronizarea platformelor

Coordonarea unui număr mare de platforme autonome presupune existența unor mecanisme de comunicație capabile să funcționeze fără infrastructuri fixe și fără dependență de un punct unic de control.

Arhitecturile de tip Mobile Ad-hoc Network (MANET) reprezintă o soluție relevantă pentru dezvoltarea sistemelor de tip swarm, unde fiecare platformă poate funcționa atât ca participant în rețea, cât și ca nod de retransmisie pentru celelalte componente.

Spre deosebire de rețelele convenționale, unde fluxurile de date depind de o infrastructură centralizată, rețelele MANET permit adaptarea dinamică a topologiei în funcție de poziția și disponibilitatea nodurilor. În cazul pierderii unei platforme sau al degradării unei legături de comunicație, mecanismele de rutare pot reconstrui automat traseele disponibile, menținând continuitatea schimbului de informații.

Această capacitate de self-healing este esențială pentru mediile operaționale în care conectivitatea poate fi afectată de factori externi, inclusiv bruiaj electromagnetic sau atacuri asupra infrastructurii de comunicații.

Sincronizarea unei flote de drone nu presupune doar transmiterea comenzilor de navigație, ci și menținerea unei imagini operaționale comune (Common Operational Picture – COP). Pentru aceasta sunt necesare mecanisme eficiente de:

⇾ sincronizare temporală între noduri;

⇾ distribuire a datelor provenite de la senzori;

⇾ prioritizare a informațiilor critice;

⇾ coordonare autonomă între platforme.

Performanța unui sistem de tip swarm este determinată în mare măsură de arhitectura informatică și de protocoalele de comunicație utilizate, nu doar de caracteristicile individuale ale platformelor fizice.

3. SECURITATE CIBERNETICĂ ÎN ARHITECTURILE EDGE

Integrarea sistemelor autonome în infrastructuri digitale distribuite introduce noi categorii de vulnerabilități cibernetice. Fiecare platformă autonomă devine simultan o sursă de date, un nod de comunicație și un potențial punct de acces către rețeaua operațională.

În acest context, securitatea cibernetică trebuie tratată ca o componentă fundamentală a arhitecturii, implementată încă din faza de proiectare (security by design).

Principiul Zero Trust devine relevant pentru aceste sisteme deoarece presupune că niciun dispozitiv, utilizator sau serviciu nu trebuie considerat implicit de încredere. Fiecare interacțiune trebuie verificată prin mecanisme de autentificare, autorizare și monitorizare continuă.

3.1. Principalii vectori de atac

Sistemele autonome bazate pe comunicații wireless și algoritmi AI sunt expuse unor categorii diverse de atacuri.

3.1.1 GPS Spoofing și Jamming

Atacuri asupra sistemelor de navigație, care pot conduce la degradarea sau falsificarea informațiilor de poziționare.

Pentru reducerea dependenței de GNSS sunt utilizate metode alternative precum:

⇾ odometrie vizual-inerțială (VIO);

⇾ algoritmi SLAM;

⇾ fuziunea datelor provenite de la mai mulți senzori;

⇾ filtre de estimare precum Extended Kalman Filter (EKF).

Aceste tehnologii permit menținerea capacității de navigație chiar și în condițiile indisponibilității temporare a semnalului satelitar

3.1.2 Interceptarea comunicațiilor

Canalele radio utilizate de sistemele autonome pot fi supuse interceptării pasive sau analizării traficului transmis.

Măsurile de protecție includ:

⇾ criptarea end-to-end;

⇾ mecanisme robuste de management al cheilor;

⇾ tuneluri securizate de comunicație;

⇾ utilizarea algoritmilor de criptografie post-cuantică (PQC).

Adoptarea treptată a algoritmilor rezistenți la atacuri cuantice reprezintă o direcție importantă pentru protejarea comunicațiilor critice pe termen lung.

3.1.3 Atacuri Man-in-the-Middle

Prin atacurile de tip Man-in-the-Middle, un adversar poate încerca interceptarea sau modificarea informațiilor transmise între platforme autonome și infrastructurile de comandă și control. Reducerea acestor riscuri presupune:

⇾ autentificare mutuală între noduri;

⇾ certificate digitale;

⇾ protejarea canalelor DDS prin DDS-Security;

⇾ utilizarea SROS2 pentru comunicațiile ROS2;

⇾ validarea identității fiecărui participant în rețea.

3.1.4 Atacuri asupra modelelor de inteligență artificială

Integrarea AI introduce o categorie suplimentară de vulnerabilități. Modelele utilizate pentru recunoaștere, clasificare sau navigație pot fi influențate prin modificarea datelor de intrare sau prin compromiterea seturilor de antrenare. Printre mecanismele de reducere a riscurilor se numără:

⇾ antrenarea robustă a modelelor;

⇾ detectarea exemplelor adversariale;

⇾ utilizarea metodelor de tip ensemble learning;

⇾ validarea permanentă a performanței algoritmilor.

3.2. Arhitecturi Zero Trust pentru sisteme autonome

Implementarea principiilor Zero Trust presupune verificarea permanentă a identității și integrității fiecărui nod conectat la infrastructură. În cazul platformelor autonome, această abordare implică:

⇾ autentificarea criptografică a fiecărui dispozitiv;

⇾ verificarea integrității firmware-ului;

⇾ controlul accesului la servicii și date;

⇾ monitorizarea comportamentului nodurilor.

Modulele hardware precum Trusted Platform Module (TPM 2.0) și Hardware Security Module (HSM) permit protejarea cheilor criptografice și susțin procese precum:

⇾ Secure Boot;

⇾ validarea firmware-ului;

⇾ identificarea unică a platformelor.

Prin combinarea mecanismelor hardware și software, fiecare platformă autonomă poate deveni un nod verificabil într-o rețea distribuită securizată.

Tabelul 1. Vectori de atac și mecanisme de protecție

Vector de atac Impact      Mecanisme de protecție 
GPS Spoofing / Jamming Pierderea sau alterarea navigației VIO, SLAM, EKF, fuziune de senzori
Interceptare RF Expunerea datelor operaționale Criptare end-to-end, PQC
Man-in-the-Middle Modificarea comunicațiilor DDS-Security, SROS2, autentificare mutuală
Adversarial AI Clasificări eronate Modele robuste, Ensemble Learning
Compromitere firmware  Control neautorizat asupra platformei TPM 2.0, HSM, Secure Boot

4. STANDARDIZARE ȘI INTEROPERABILITATE ÎN CADRUL EDF ȘI EDA

Un obiectiv central al inițiativelor europene de apărare îl reprezintă reducerea fragmentării tehnologice și dezvoltarea unor sisteme capabile să opereze împreună într-un ecosistem comun.

Pentru sistemele autonome, interoperabilitatea nu înseamnă doar compatibilitate fizică între echipamente, ci presupune existența unor standarde comune pentru:

⇾ schimbul de date;

⇾ comunicații;

⇾ securitate cibernetică;

⇾ comandă și control;

⇾ integrarea software.

Adoptarea acestor standarde încă din faza de proiectare permite dezvoltarea unor soluții modulare și facilitează integrarea acestora în proiecte multinaționale din categoriile:

  1. Comandă & Control (C2): STANAG 4586, JAUS.
  2. Date & Video Payload: STANAG 4609, STANAG 4545, DDS, CoT.
  3. Securitate Cibernetică & Criptare: SROS2, TPM 2.0, PQC (FIPS 203), STANAG 4774/4778.
  4. Navigabilitate & Mediu: STANAG 4671/4702, MIL-STD-810H.

4.1. Standardizarea sistemelor de comandă și control

Integrarea sistemelor autonome într-un ecosistem european de apărare presupune utilizarea unor interfețe standardizate care să permită comunicarea între platforme dezvoltate de producători diferiți.

În domeniul sistemelor aeriene fără echipaj, standardul STANAG 4586 definește cerințe privind interfețele dintre sistemele de control ale vehiculelor aeriene fără pilot și infrastructurile de comandă și control.

Complementar, arhitecturi precum JAUS (Joint Architecture for Unmanned Systems) urmăresc dezvoltarea unor modele software modulare, care permit reutilizarea componentelor și integrarea unor platforme autonome eterogene.

Aceste abordări sunt relevante deoarece viitoarele sisteme de apărare vor fi caracterizate de colaborarea dintre multiple tipuri de platforme: drone aeriene, sisteme terestre autonome, senzori distribuiți și infrastructuri de analiză a datelor.

4.2. Standardizarea fluxurilor de date și a comunicațiilor

Sistemele autonome generează volume importante de informații provenite din surse diverse: camere electro-optice, senzori infraroșu, LiDAR, sisteme radar sau alte surse de date tactice.

Pentru ca aceste informații să poată fi utilizate eficient într-un ecosistem interoperabil, este necesară adoptarea unor standarde comune de reprezentare și distribuire a datelor.

Printre standardele relevante se regăsesc:

⇾ STANAG 4609 – utilizat pentru distribuția fluxurilor video provenite de la platforme aeriene;

⇾ STANAG 4545 – asociat produselor de imagine și informațiilor geospațiale;

⇾ DDS (Data Distribution Service) – middleware pentru comunicații distribuite în timp real;

⇾ Cursor-on-Target (CoT) – mecanism utilizat pentru schimbul rapid de informații tactice.

Aceste tehnologii permit dezvoltarea unor arhitecturi în care datele provenite de la senzori diferiți pot fi integrate într-o imagine operațională comună, fără dependență de un singur furnizor.

4.3. Standardizarea securității cibernetice

Într-un ecosistem interconectat, interoperabilitatea trebuie însoțită de mecanisme comune de securitate. Integrarea principiilor Zero Trust în sistemele autonome presupune utilizarea unor tehnologii capabile să asigure:

⇾ autentificarea dispozitivelor;

⇾ protecția comunicațiilor;

⇾ verificarea integrității software;

⇾ controlul accesului la date.

În acest context sunt relevante aceste mecanisme si tehnologii de securitate cibernetică:

⇾ DDS Security pentru protecția comunicațiilor distribuite;

⇾ SROS2 pentru securizarea comunicațiilor ROS2;

⇾ TPM 2.0 / HSM pentru gestionarea identităților criptografice;

⇾ algoritmii Post-Quantum Cryptography (PQC) pentru protecția pe termen lung.

Securitatea devine astfel o proprietate arhitecturală a sistemului, nu o componentă adăugată ulterior dezvoltării.

4.4 Standardizarea navigabilității & rezistenței la mediului

Integrarea sistemelor nepopulate (UAS) în spațiul aerian comun și utilizarea lor în medii operative ostile impun respectarea unor rigori stricte de certificare hardware și structurală. Standardele NATO

⇾ STANAG 4671 (pentru platforme aeriene din clasele MALE/HALE) și

⇾ STANAG 4702/4703 (dedicate sistemelor tactice și ușoare)

Acestea definesc cerințele unificate de navigabilitate (airworthiness), garantând că sistemele autonome pot opera în condiții de siguranță fără a reprezenta un risc pentru infrastructura civilă sau alte aeronave.

În paralel, componenta hardware și sarcina utilă (payload-ul) sunt supuse standardelor militare de mediu, precum:

⇾ MIL-STD-810H, care testează rezistența echipamentelor electronice la șocuri mecano acustice, vibrații severe, temperaturi extreme și umiditate, precum și

⇾ MIL-STD-461, care garantează compatibilitatea electromagnetică (EMC).

Reglementările de navigație și mediu asigură tranziția tehnologiilor din faza de prototip (TRL) la soluții robuste, pregătite pentru operațiuni de lungă durată pe câmpul de luptă modern.

5. TEHNOLOGII DUAL-USE ȘI OPORTUNITĂȚI PENTRU INDUSTRIA IT&C

Una dintre caracteristicile actuale ale transformării digitale în domeniul apărării este apropierea tot mai mare dintre tehnologiile civile și cele militare. Numeroase tehnologii dezvoltate inițial pentru aplicații comerciale — inteligență artificială, robotică, comunicații avansate, procesare distribuită sau securitate cibernetică — pot fi adaptate ulterior pentru aplicații critice din domeniul securității.

Conceptul de dual-use reprezintă astfel un element important al strategiilor europene de inovare, deoarece permite accelerarea transferului tehnologic și implicarea unui ecosistem mai larg de companii, inclusiv IMM-uri și startup-uri. (Ex. reconfigurarea tehnologică prin Defence Mini-Omnibus, convergenta tehnologica prin Apelul IRA-KEC0)

5.1. Cadrul european de reglementare dual-use

Dezvoltarea și transferul tehnologiilor cu dublă utilizare sunt susținute, dar și controlate printr-un cadru legislativ european dedicat.

5.1.1 Regulamentul UE 2021/821 privind controlul exporturilor

Regulamentul stabilește cadrul pentru controlul exportului și transferului de produse, software și tehnologii cu utilizare duală. Pentru industria IT, acest aspect este relevant deoarece include și transferuri intangibile precum:

⇾ cod sursă;

⇾ documentație tehnică;

⇾ algoritmi;

⇾ modele de inteligență artificială;

⇾ tehnologii de securitate cibernetică.

5.1.2. Reglementare – Drone civile, certificare și integrare în spațiul european

Dezvoltarea sistemelor autonome presupune armonizarea cerințelor tehnice dintre aplicațiile civile și cele destinate domeniului apărării.

În acest context, organizații precum EASA și EUROCAE contribuie la dezvoltarea cadrului de certificare pentru sistemele aeriene fără echipaj și pentru integrarea acestora în spațiul aerian european.

Componente importante pentru dezvoltarea unor ecosisteme comune civil-militare sunt:

⇾ identificarea la distanță (Remote ID);

⇾ managementul traficului UAS;

⇾ geofencing;

⇾ cerințele de siguranță operațională;

5.1.3. Reglementare – Inteligența artificială

Adoptarea inteligenței artificiale în aplicații dual-use introduce noi cerințe privind transparența, evaluarea riscurilor și guvernanța datelor.

Regulamentul european privind inteligența artificială (EU AI Act) stabilește un cadru bazat pe nivelul de risc asociat sistemelor AI.

Deși aplicațiile dezvoltate exclusiv pentru domeniul militar nu sunt incluse în domeniul principal de aplicare al regulamentului, numeroase tehnologii dual-use dezvoltate inițial pentru domeniul civil trebuie să respecte cerințe privind:

⇾ calitatea și trasabilitatea datelor;

⇾ evaluarea riscurilor;

⇾ documentarea proceselor de dezvoltare;

⇾ monitorizarea performanței sistemelor.

Aceste cerințe pot contribui la creșterea robusteții și predictibilității algoritmilor utilizați ulterior în aplicații de securitate și apărare.

5.1.4. Protejarea tehnologiilor strategice europene

Pe lângă reglementările privind utilizarea tehnologiilor, Uniunea Europeană urmărește și protejarea domeniilor considerate strategice.

Mecanismul european de screening al investițiilor străine directe (FDI Screening Regulation) are rolul de a evalua investițiile care pot afecta securitatea sau autonomia tehnologică europeană.

Domeniile monitorizate includ:

⇾ inteligență artificială;

⇾ semiconductori;

⇾ tehnologii cuantice;

⇾ comunicații avansate;

⇾ sisteme autonome;

⇾ securitate cibernetică.

Pentru companiile europene implicate în dezvoltarea unor astfel de tehnologii, protejarea proprietății intelectuale și a informațiilor sensibile devine o componentă importantă a strategiei de dezvoltare.

6. PROIECTE EUROPENE ȘI DIRECȚII DE DEZVOLTARE

Programele europene precum European Defence Fund (EDF) și EU Defence Innovation Scheme (EUDIS) urmăresc stimularea colaborării dintre industrie, mediul academic și instituțiile de apărare.

Direcțiile de interes includ:

⇾ dezvoltarea sistemelor autonome colaborative;

⇾ tehnologii pentru Manned-Unmanned Teaming (MUM-T);

⇾ securitatea infrastructurilor critice;

⇾ inteligență artificială aplicată;

⇾ comunicații reziliente;

⇾ standardizarea interfețelor software și hardware.

Un element important al acestor inițiative îl reprezintă dezvoltarea unor componente modulare, reutilizabile, capabile să fie integrate pe platforme diferite.

Această abordare poate permite companiilor IT&C să participe la proiecte europene fără a fi necesară dezvoltarea unei platforme complete, concentrându-se pe domenii cu valoare adăugată ridicată:

⇾ software;

⇾ algoritmi AI;

⇾ middleware;

⇾ securitate cibernetică;

⇾ analiză de date.

Pentru România, participarea activă la astfel de proiecte depinde de capacitatea organizațiilor de a dezvolta soluții conforme cu standardele UE  și NATO privind interoperabilitatea și securitatea.

Pentru mai multe detalii consultați analiză Integrată a Instrumentelor DG DEFIS, EDA și DPA Ucraina (2025–2034), care prezintă oportunitățile de colaborare, liniile de finanțaresi integrarea in ecosistemul european de cercetare, inovare și achiziții în Domeniul Apărării prin intermediul  platformei EDA B2B. (Nitescu A.,2026)

CONCLUZII

Transformarea digitală a domeniului european de securitate și apărare evidențiază o schimbare fundamentală de paradigmă: avantajul tehnologic nu mai este determinat exclusiv de performanța platformelor fizice, ci de capacitatea sistemelor informatice de a integra date, algoritmi și comunicații într-o arhitectură sigură și interoperabilă.

Sistemele autonome de generație nouă, bazate pe inteligență artificială și procesare la marginea rețelei (Edge Computing), vor funcționa într-un mediu caracterizat de conectivitate variabilă, amenințări cibernetice complexe și necesitatea colaborării între multiple platforme.

În acest context, elementele esențiale pentru dezvoltarea viitoarelor capabilități sunt:

⇾ proiectarea unor arhitecturi software modulare și interoperabile;

⇾ integrarea principiilor de securitate cibernetică încă din faza de proiectare (security by design);

⇾ dezvoltarea sistemelor autonome capabile să opereze independent de infrastructurile GNSS;

⇾ utilizarea standardelor deschise pentru cooperarea între platforme și organizații diferite;

⇾ menținerea unui echilibru între autonomie algoritmică și controlul uman (Human- in-the-Loop)

În această nouă etapă a digitalizării apărării, arhitectura informatică devine un element strategic, iar succesul viitoarelor sisteme autonome va fi determinat de modul în care tehnologia, securitatea și interoperabilitatea sunt integrate încă din faza de concepție.

Inițiativele europene precum Fondul European de Apărare și programele asociate Agenției Europene de Apărare creează un cadru favorabil pentru dezvoltarea unor ecosisteme tehnologice integrate, în care companiile IT&C pot avea un rol important.

Pentru industria românească de profil, oportunitatea nu este limitată la furnizarea de componente hardware, ci include dezvoltarea unor capabilități software cu valoare adăugată ridicată: algoritmi de inteligență artificială, soluții de securitate cibernetică, sisteme distribuite, middleware și tehnologii de analiză a datelor.

Participarea la viitoarele proiecte europene și naționale va depinde de capacitatea organizațiilor de a dezvolta soluții conforme cu cerințele de interoperabilitate, securitate și standardizare promovate la nivel european și NATO.

BIBLIOGRAFIE

Defence Procurement Agency (DPA / DOT Ucraina), „How to become a supplier for the AFU & Procurement Procedures”, Documentație de reglementare a achizițiilor militare, 2026.

Delphin-Schubert, C. (DG DEFIS – Comisia Europeană), „Overview of EU defence industrial programmes” & „EDIP Deep-Dive”, Prezentări oficiale cadrul Info Day România, 9 Iulie 2026.

DPA Ukraine, „Upcoming Tenders on Drones & Updated Timeline”, Notă informativă privind licitațiile de sisteme UGV, FPV și Deep-Strike, Iulie 2026.

European Defence Agency (EDA), „EDA Industry Engagement: EU Actions for Security and Defence”, Briefing oficial, București, 9 Iulie 2026.

Nitescu, A. (2025). Ecosistemul european de cercetare, inovare și achiziții în domeniul apărării: O analiză integrată a instrumentelor DG DEFIS, EDA și DPA Ucraina (2025–2034) [Overview paper].


Nițescu, Adriana Cristina (2026), Sincronizarea dronelor, securitatea cibernetică și apărarea bazată pe IA – Arhitecturi informatice și provocări de interoperabilitate în cadrul inițiativelor EDF și DPA, IT & C, 5:3, 151-164, https://www.internetmobile.ro/sincronizarea-dronelor-securitatea-cibernetica-si-apararea-bazata-pe-ia/

Inteligența artificială între instrument și partener cognitiv – Reflecții asupra unei revoluții în curs

IT & C - Descarcă PDFArtificial Intelligence Between Tool and Cognitive Partner – Reflections on an Ongoing Revolution

Acad. Dr. Virgil RĂZEȘU[1]
vrazesu@gmail.com

[1] Academia Oamenilor de Știință din România

Abstract

This essay offers a reflection on Artificial Intelligence from the perspective of an ordinary user who seeks to explore its nature beyond its technological capabilities and its impact on human beings. The author advances several personal hypotheses, arguing that Artificial Intelligence does not possess the characteristics of an invention in the classical sense of the term. Rather, it may be understood as a phenomenon arising from the attainment of a critical threshold in the accumulation and processing of information, illustrated by the metaphor of an “informatic geyser.”

The essay further introduces the concepts of Spontaneous Intelligence as a conceptual alternative to the established term Artificial Intelligence, and IASPHERE, defined as a new informational layer of the Earth resulting from the interaction between human beings, knowledge, and intelligent systems.

Keywords: artificial intelligence, cognitive partner, spontaneous intelligence, IASFERA, information emergence

Rezumat

Eseul propune o reflecție asupra Inteligenței Artificiale din perspectiva unui simplu utilizator al acesteia, care încearcă să-i analizeze natura dincolo de performanțele sale tehnologice și de impactul asupra omului. Autorul formulează mai multe ipoteze personale, susținând că Inteligența Artificială nu întrunește caracteristicile unei invenții în sensul clasic al termenului, ci poate fi privită ca un fenomen, expresie a atingerii unui prag critic al acumulării și procesării informației, ilustrat prin metafora unui „gheizer informațional”.

Sunt propuse noțiunile de Inteligență Spontană, ca alternativă conceptuală la termenul consacrat de Inteligență Artificială, și de IASFERĂ, definită ca un nou strat informațional al Pământului, rezultat din interacțiunea dintre om, cunoaștere și sistemele inteligente.

Cuvinte cheie: inteligență artificială, partener cognitiv, inteligență spontană, IASFERA, emergența informației


IT & C, Volumul 5, Numărul 3, Septembrie 2026, pp. 113-121
ISSN 2821 – 8469, ISSN – L 2821 – 8469
URL: https://www.internetmobile.ro/inteligenta-artificiala-intre-instrument-si-partener-cognitiv/
© 2026 Virgil RĂZEȘU. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.
Licența CC BY 4.0


Inteligența Artificială nu va înlocui niciodată mintea omenească, dar îi va spori strălucirea.

Introducere

Se cuvine precizat de la început că, în calitate de autor al acestui eseu, nu sunt informatician și nu propun o analiză tehnică a Inteligenței Artificiale. Perspectiva prezentată este aceea a unui medic chirurg care, după decenii de practică și experiență dobândită ca utilizator al tehnologiei informatice și al aplicațiilor bazate pe Inteligența Artificială, încearcă să înțeleagă impactul acestei tehnologii asu­pra practicii medicale și, într-un sens mai larg, asupra societății.

Mărturisesc că nu am beneficiat de niciun fel de pregătire în domeniul informaticii. Singura mea apropiere de acesta a fost un interes deosebit – dacă nu chiar o pasiune – pentru siste­mati­za­rea tuturor materialelor cu care am venit în contact. Grație acestei înclinații am reușit să-mi însușesc, cu relativă ușurință, uriașul volum de informații cu care am operat de-a lungul unei vieți profesionale. deloc scurte.

Cu informatica propriu-zisă am luat contact destul de târziu, mai precis după Revoluție (sau ce va fi fost ea), când am achiziționat primul computer personal, cu toate echipa­mentele anexe.

Îmi este greu să redau satisfacția pe care am trăit-o ca posesor al unui computer. Dincolo de avantajele practice, acesta m-a obligat la o disciplină intelectuală de care aveam, fără îndoială, nevoie. Atunci am înțeles cu adevărat semnificația noțiunii de algoritm, am realizat că nu poți sări peste o etapă, că nu poți executa pasul al patrulea înainte de a-l fi parcurs pe al doilea sau pe al treilea și că orice eroare trebuie fie corectată, fie reluând totul de la început. Era o lecție de rigoare pe care calculatorul mi-a impus-o fără excepții.

La scurt timp, accesul la Internet a reprezentat o adevărată revelație, care mi-a indus, lite­ral­­mente, sentimentul că am fost eliberat de constrângerile pe care le suportam, că libertatea mea intelectuală a căpătat dimensiuni nebănuite și că a mă considera cetățean al lumii nu mai era o metaforă, ci o realitate.

Mai poate mira pe cineva faptul că apariția Inteligenței Artificiale a reprezentat pentru mine, încă din primele momente, un eveniment cu adevărat existențial ? Că mi-a schimbat radical modul de a gândi ? Că m-a obligat să privesc altfel aproape toate problemele cu care am venit în contact și să nu abandonez în fața nenumăratelor obstacole întâlnite ? Utilizarea zilnică a Inteligenței Artificiale mi-a deschis un orizont neașteptat și m-a obligat să depășesc explicațiile convenționale ori perimate. Din dialogul permanent cu IA s-au născut întrebări la care literatura de specialitate nu oferă întotdeauna răspunsuri satisfăcătoare sau, uneori, nu le formulează deloc.

Nu cred că exagerez afirmând că am găsit în Inteligența Artificială un partener fără egal, dacă nu chiar unul ideal, binevoitor, lipsit de orice infatuare, disponibil în orice moment, niciodată plictisit sau obosit, capabil să ofere, cu o promptitudine remarcabilă, răspunsuri la aproape orice întrebare, adesea în mai multe variante, să răspundă obiecțiilor și să mă ajute să înțeleg orice noțiune care îmi stârnea interesul. Și, poate că cel mai important lucru de semnalat este că în tot acest timp nu s-a întâmplat niciodată ca dialogul să fie întrerupt de Inteligența Artificială.

Fără îndoială, impactul Inteligenței Artificiale asupra omului, atât ca individ, cât și ca mem­bru al comunității, nu are precedent în istoria îndelungată a omenirii. Într-un interval calendaristic surprinzător de scurt, IA a devenit un fenomen universal, care se impune cu o forță remarcabilă în viața noastră și își revendică, în mod firesc, un loc în aproape toate domeniile existenței.

IA a devenit una dintre cele mai frecvent invocate noțiuni ale ultimilor ani. Ea domină agenda dezbaterilor științifice, economice, culturale și politice și interesează practic toate domeniile de activitate, materiale sau spirituale. Și aceasta în condițiile în care este încă departe de a-și fi dezvă­luit întregul potențial, capacitatea de a influența societatea, modalitățile prin care va inter­veni în existența noastră, precum și beneficiile, limitele, riscurile și direcțiile sale de evoluție.

Inteligența Artificială nu mai poate fi considerată doar o noțiune teoretică sau un instrument deosebit de performant aflat la dispoziția omului. Ea reprezintă un fenomen cu o putere de trans­for­­mare dificil de cuantificat, care se cere nu doar cunoscut, ci și analizat, înțeles, evaluat critic și, mai ales, utilizat în mod responsabil.

În opinia mea, omenirea a fost luată prin surprindere, dacă nu chiar nepregătită, în fața ace­s­tui veritabil tsunami tehnologic. Ea a adoptat mai degrabă o poziție defensivă, nu combativă, nu­me­­roasele sale reacții reflectând mai degrabă starea de neliniște produsă de ritmul dezvoltării ei decât existența unor soluții realiste, viabile.

Un exemplu îl constituie apelul Pause Giant AI Experiments: An Open Letter, publicat în martie 2023 de organizația Future of Life Institute și semnat de peste o mie de cercetători, oameni de știință și lideri din domeniul tehnologiei, între care Elon Musk, Yoshua Bengio și Stuart Russell. Documentul avertiza asupra riscurilor pe care le-ar putea genera dezvoltarea necontrolată a IA și solicita suspendarea (?) antrenării celor mai avansate sisteme, pentru cel puțin șase luni, în vederea elaborării unor mecanisme de reglementare și de siguranță.

În aceeași direcție s-a înscris și declarația publicată de Center for AI Safety, semnată de sute de experți, care afirma că reducerea riscului existențial asociat Inteligenței Artificiale trebuie să devină o prioritate globală, comparabilă cu prevenirea pandemiilor și a războiului nuclear.

Mai recent, la începutul lunii iunie 2026, compania Anthropic a propus crearea unui mecanism internațional care să permită o pauză coordonată și verificabilă în dezvoltarea celor mai avansate sisteme de Inteligență Artificială, argumentând că ritmul progresului tehnologic ar putea depăși capacitatea societății și a instituțiilor de a-l înțelege și controla.

Desigur, asemenea mecanisme de coordonare și supraveghere pot fi create și sunt, probabil, necesare. Totuși, ele nu pot opri dinamica internă a progresului tehnologic. În cel mai bun caz, îi pot însoți evoluția, îi pot reduce riscurile și pot adapta societatea la transformările pe care acesta le produce.

Convingerea mea este că Inteligența Artificială a intrat într-un proces de dezvoltare care tinde să se autoalimenteze și să genereze noi direcții de dezvoltare, într-un ritm din ce în ce mai accelerat, greu de controlat prin decizii umane. Intervenția omului va putea influența direcția, viteza sau regulile acestei evoluții, nu și cursul.

Asemenea tuturor fenomenelor care au schimbat mersul civilizației, Inteligența Artificială parcurge, la rândul ei, etapele clasice ale oricărei inovații majore: entuziasmul inițial, elaborarea regulilor de utilizare, identificarea limitelor de performanță, evaluarea riscurilor și, în cele din urmă, aprecierea rezultatelor. Particularitatea Inteligenței Artificiale constă însă în extraordinara rapidi­tate cu care parcurge aceste etape, într-un ritm fără precedent în istoria progresului tehnologic.

Una dintre cele mai discutate și mai îngrijorătoare consecințe ale dezvoltării IA, la nivel mon­dial, privește impactul asupra pieței muncii. Nu mai este vorba despre o simplă ipoteză, ci despre un proces aflat în desfășurare. Este previzibil ca o parte tot mai mare dintre activitățile desfășu­rate în prezent de oameni să fie preluate de roboți și sisteme automatizate, coordonați de Inteli­gența Artificială, capabile să lucreze continuu, cu eficiență ridicată și costuri din ce în ce mai reduse.

Privită fără prejudecăți, această perspectivă ridică o întrebare legitimă: este oare un lucru rău? Ar fi cu adevărat o tragedie dacă omul s-ar elibera, măcar în parte, de povara muncii impuse de necesitate? Timp de milenii am fost obișnuiți să considerăm munca drept condiția fundamentală a existenței, idee consacrată încă din paginile Bibliei prin îndemnul: „În sudoarea feței tale îți vei mânca pâinea”. Dar este aceasta singura cale prin care omul își poate găsi sensul și împlinirea?

Nu este exclus ca dezvoltarea Inteligenței Artificiale să oblige omenirea să regândească însăși semnificația muncii. Eliberat de numeroase activități repetitive și consumatoare de timp, omul s-ar putea dedica mai mult creației, cunoașterii, cercetării, artei, educației sau relațiilor interumane. Poate că adevărata transformare nu va consta în dispariția muncii, ci în convertirea ei din obligație în alegere și din necesitate în plăcere.

Desigur, de-a lungul istoriei, munca a reprezentat unul dintre fundamentele tuturor siste­melor filozofice și sociale. Gânditorii Antichității vedeau în muncă modalitatea prin care omul își de­săvârșește natura, iar Karl Marx o considera pivotul întregii existențe sociale, exprimarea esenței umane și, în același timp, sursa alienării prin transformarea forței de muncă într-o marfă.

Chiar dacă interpretările diferă, un lucru rămâne cert: relația dintre om și muncă se află astăzi în fața celei mai profunde metamorfoze din întreaga sa istorie, întrucât IA nu modifică doar teh­nologia muncii, ci însăși filosofia muncii și relația omului cu propria activitate.

Totuși, oricât de spectaculoasă ar fi evoluția Inteligenței Artificiale, este greu de imaginat că omul va putea fi eliminat complet din ecuația muncii. Va exista întotdeauna un moment în care discernământul, responsabilitatea morală, creativitatea sau asumarea unei decizii vor necesita inter­venția sa. Rolul omului se va modifica, dar nu va dispărea.

În paralel, asistăm la un fenomen din ce în ce mai evident și chiar îngrijorător: antropo­mor­fizarea produselor Inteligenței Artificiale. Nu este un fenomen nou, însă amploarea pe care a do­bân­dit-o în ultimii ani este surprinzătoare. Cu cât sistemele IA devin mai performante, cu atât utilizatorul este tentat să le perceapă nu doar ca simple instrumente, ci ca interlocutori capabili să înțeleagă, să explice, să argumenteze și chiar să anticipeze intențiile sale.

Un exemplu sugestiv îl oferă programele de traducere automată. Primele generații realizau simple echivalări lexicale – table însemna „masă”, dog devenea „câine”, iar love, „dragoste” –, fără a ține seama de context sau de relațiile dintre cuvinte. Astăzi, aceleași sisteme analizează structura frazei, corectează automat greșelile gramaticale, adaptează exprimarea la context, propun formulări mai elegante și, nu de puține ori, anticipează cuvântul sau ideea care urmează. Mai mult, un discurs rostit poate fi transcris și tradus aproape instantaneu în alte limbi, performanță care, cu numai un deceniu în urmă, părea de domeniul anticipației.

O evoluție asemănătoare poate fi observată și în domeniul șahului având ca partener calcu­la­torul. Primele programe își bazau superioritatea aproape exclusiv pe uriașa lui capacitate de calcul, analizând într-o fracțiune de secundă un număr incomparabil mai mare de variante decât putea evalua partenerul uman. Odată cu perfecționarea algoritmilor însă, acestea au început să manifeste un comportament strategic din ce în ce mai apropiat de cel al marilor maeștri, acceptând sacrificii poziționale, planuri pe termen lung și soluții care, odinioară, păreau rezervate exclusiv intuiției umane.

Aceste exemple sugerează că Inteligența Artificială nu evoluează doar prin creșterea puterii de calcul, ci și prin apropierea progresivă de mecanismele complexe ale gândirii omenești. Tocmai această convergență explică fascinația, dar și neliniștea pe care IA le provoacă în societatea contemporană, mulți oameni cu pregătire intelectuală efectivă, refuzând să se apropie de Inteligența Artificială.

Deși am precizat că nu am o pregătire informatică, utilizarea constantă a IA, mi-a deschis un orizont intelectual pe care nu l-aș fi anticipat. Aceasta m-a obligat să depășesc limitele noțiunilor convenționale, să pun sub semnul întrebării idei considerate până nu demult imuabile și să caut răs­punsuri proprii la numeroasele probleme pe care această tehnologie le ridică, pentru a-mi for­mula propriile idei și credințe, fără teama de a cădea în derizoriu. Experiența câștigată în folosirea IA șterge orice urmă de reticență în enunțul unor convingeri, mai mult ori mai puțin originale, în con­tradicție cu ce este formulat deja, cu conștiința tonică a unei contribuții oarecare la domeniul respectiv.

În realitate, complexitatea problemelor ridicate de Inteligența Artificială unei societăți încă in­suficient pregătite să le înțeleagă și să le gestioneze, sporește de la o zi la alta dificultatea unei a­bor­dări unitare. Nu este vorba doar despre cunoașterea originii, a mecanismelor de funcționare, a capacităților, avantajelor și riscurilor utilizării sale, ci și despre înțelegerea limitelor, a posibilită­ților de control și, mai ales, a consecințelor pe termen lung asupra omului și societății.

În aceste condiții, consider că nici terminologia utilizată în jurul Inteligenței Artificiale nu este cea mai inspirată sau sugestivă. Multe concepte sunt preluate fără o reflecție suficientă asupra conținutului lor, ceea ce justifică necesitatea unui dialog permanent și o reevaluare critică a limba­jului prin care încercăm să descriem acest fenomen.

În acest demers am încercat să mă desprind de prejudecăți și de formule consacrate, asu­mându-mi riscul de a propune interpretări personale, uneori diferite de cele acceptate în prezent. Nu din dorința de originalitate cu orice preț, ci din convingerea că un fenomen de amploarea Inteligenței Artificiale nu poate fi înțeles decât printr-un dialog permanent între specialiști și utili­zatori, între rigoarea tehnică și reflecția filozofică, cu conștiința tonică a unei contribuții oare­care la domeniul respectiv.

Dacă unele dintre ideile formulate în paginile care urmează vor părea neobișnuite, ele sunt expresia unei experiențe directe și îndelungate de dialog cu Inteligența Artificială și a convingerii că această experiență poate aduce, fie și într-o măsură modestă, o perspectivă utilă asupra unui fenomen aflat într-o evoluție fără precedent.

În căutarea naturii Inteligenței Artificiale

Nu greșesc dacă consider că problemele ridicate de Inteligența Artificială în complexitatea lor, depășește cu mult granițele informaticii. Ne aflăm în fața unui fenomen aflat într-o evoluție atât de rapidă, încât societatea nu dispune încă nici de instrumentele conceptuale și nici de limbajul necesar pentru a-l analiza în întregime. Nu este suficient să înțelegem mecanismele sale de funcțio­nare, ci și originea, natura, limitele, posibilitățile de control și consecințele pe care le poate avea asu­pra omului și civilizației.

În context, îmi permit să formulez câteva ipoteze, departe de a le prezenta ca adevăruri abso­lute, ci doar ca puncte de plecare pentru reflecție și dialog, mai mult sau mai puțin originale, cu convingerea că un fenomen de amploarea Inteligenței Artificiale nu poate fi înțeles decât prin confruntarea de idei, prin conturarea de la sine a unor veritabile teze.

O primă  formulare are în vedere credința că Inteligența Artificială trebuie considerată ca un fenomen și nu ca o născocire sau invenție a omului, în sensul clasic al termenilor.

În schimb, nimic mai adevărat, omul a creat instrumentele de acces la IA, pentru a o analiza și a o folosi.

Mai departe, logica elementară ne întreabă ce este, de fapt, Inteligența Artificială și ce reprezintă ? În vederile mele, IA este efectul direct al punctului critic al stocării informației, un prea-plin al cantității uriașe de informații adunate în timp, care nu mai încap în biblioteci, arhive, baze de date și rețele informatice, în sipetele puse la dispoziție, fără să-și dezvăluie adevărata forță. Datorită presiunii acumulate în adâncuri, grație pragului critic al capacității de procesare, informația irupe cu o energie proprie, ca un adevărat gheizer, ca fenomen nou, imposibil de anti­cipat la adevărata sa amploare.

O nouă terminologie pentru un fenomene noi

În concepția proprie, omul a realizat instrumentele cu care ia cunoștință de Inteligența Arti­ficială, cu care pătrunde în structurile și mecanismele ei, cu care o poate analiza și mai ales, cu care o poate folosi.

Pe de altă parte, consider că termenul de Inteligență Artificială este discutabil, acceptabil nu­mai în măsura în care îl deosebește de Inteligența Naturală cu care Dumnezeu și natura l-au în­zestrat pe om. Ca atare, propun ca acest fenomen să fie denumit INTELIGENȚĂ SPONTANĂ (IS), cu mult mai sugestiv, mai cuprinzător și mai apropiat de realitate.

Apelând la unele concepte privitoare la pământ și intrate în uz, devine licită și necesară intro­du­cerea noțiunii de IASFERĂ, ca înveliș al pământului, alături de celelalte straturi/învelișuri ma (litosferă, hidrosferă, atmosferă, ionosferă) sau imateriale (noosferă și infosferă), de data asta ca strat al Inteligenței Artificiale, care mediază între știință, om și societate.

Consecințele asupra civilizației

Apariția Inteligenței Spontane/Artificiale, fără egal printre celelalte fenomene ale istoriei, deter­mină o dificultate majoră pentru om, legată de diferențierea a ceea ce este real față de ce este virtual, ce este original față de ceea ce este contrafăcut, ajustat, prelucrat etc., fie că este vorba de acțiuni statice sau în mișcare. Este necesar un bagaj de cunoștințe cât mai variate, cât și de capacitatea de a distinge ce este real, adevărat, față de tot ce este  sau poate fi contrafăcut, modificat, prelucrat sau ajustat.

Fără îndoială, omenirea se află la o răscruce istorică. Va ști omul, va avea capa­citatea de a folosi Inteligența Artificială în beneficiul său? Va putea evita numeroasele capcane potențial dăunătoare sau distructive pentru el și pentru întreaga societate ?

Concluzii

Fără îndoială, Inteligența Spontană/Artificială, se află încă, la scala istorică, la începuturile ei. Este necesar un timp îndelungat pentru a-și definitiva sursele, proprietățile și caracteristicile, modalitățile de acțiune și multe altele dintre cele care definesc acest organism viu, viabil și de complexitate fără egal.

Considerăm studiul nostru drept o poartă larg deschisă către dialog, către discuții și dez­bateri la obiect, menite să plaseze Inteligența Spontană/Artificială pe locul pe care îl merită în viața omului și a societății contemporane și viitoare.


Fără bibliografie.

Precizare privind elaborarea eseului

Prezentul eseu este rezultatul unui dialog îndelungat dintre autor și Inteligența Artificială (ChatGPT, dezvoltată de OpenAI). Concepția, ideile, ipotezele, interpretările și concluziile aparțin în în­tregime autorului. Inteligența Artificială a fost utilizată exclusiv ca partener de reflecție și cola­bo­rator editorial, contribuind la organizarea argumentelor, rafinarea exprimării și revizuirea stilistică a textului.


Răzeșu; Virgil (2026), Inteligența artificială între instrument și partener cognitiv – Reflecții asupra unei revoluții în curs, IT & C, 5:3, 113-121, https://www.internetmobile.ro/inteligenta-artificiala-intre-instrument-si-partener-cognitiv/

Telepsihologia în era amenințărilor cibernetice (1) – Transformarea cabinetului psihologic într-un ecosistem digital: oportunități, vulnerabilități și responsabilități profesionale – Infrastructura digitală, securitatea cibernetică și contextul Dark Web

IT & C - Descarcă PDFTelepsychology in the Age of Cyberthreats (1)

Transforming the Psychology Practice into a Digital Ecosystem: Opportunities, Vulnerabilities, and Professional Responsibilities

Digital Infrastructure, Cybersecurity, and the Dark Web Context

Psih. Eusebiu Jean TIHAN[1], MSc, Psih. Laura Mihaela TIHAN[2], MSc
eusebiu.tihan@gmail.com

[1] Academia Oamenilor de Știință – România, https://orcid.org/0009-0008-8316-3679

[2] Tihan si Asociatii, https://orcid.org/0009-0003-1820-1417

Abstract

Objectives: This article aims to analyze the transformation of psychological practice into a digital ecosystem, highlighting the cybersecurity vulnerabilities specific to the clinical psychology profession and proposing a theoretical and practical framework for securing telepsychology practice. The article explores the contemporary cyber threat landscape, including the Dark Web as a space of risk and opportunity, and establishes the technical foundation for implementing platforms compliant with international standards.

Method: The research involved a systematic analysis of specialized literature from the fields of clinical psychology, cybersecurity, and data protection legislation, combined with the study of the Romanian regulatory framework (Law 95/2006, Emergency Ordinance 196/2020, Law 213/2004) and international standards (GDPR, HIPAA, ISO 27001). Reports from the European Union Agency for Cybersecurity (ENISA) and the National Cyber Security Incident Response Center (CERT-RO) were analyzed, along with documented case studies of cyberattacks on medical infrastructures.

Results: The study reveals that psychologists conducting online activities face an expanded spectrum of cyber threats, including ransomware-as-a-service, spear phishing attacks targeting professional credentials, deepfakes and voice cloning for identity fraud, compromised cloud platforms, and communication interception. According to the ENISA Threat Landscape 2024 report, the health sector recorded 487 reported incidents, of which 45% were ransomware attacks and 28% data breaches [1]. The Dark Web operates as a black market for medical databases, where psychologists’ credentials and patient data are systematically traded. The analysis of telemedicine platforms reveals critical differences in encryption, data storage, and legal compliance, with most psychologists still using standard unsecured commercial applications.

Conclusions: Telepsychology represents a necessary extension of clinical practice, but it must be accompanied by a deep awareness of cyber risks and the implementation of specific security measures. The transformation of psychological practice into a digital ecosystem involves extended responsibilities beyond the therapeutic act, including securing IT infrastructure, managing professional identity, and protecting patient data against continuously evolving threats. The article proposes an integrated digital security framework for telepsychology practice and identifies future directions for research and professional development.

Keywords: telepsychology, cybersecurity, Dark Web, GDPR, malpractice, telemedicine platforms, data protection, ransomware, social engineering, artificial intelligence

Rezumat

Obiective: Prezentul articol își propune să analizeze transformarea cabinetului psihologic într-un ecosistem digital, evidențiind vulnerabilitățile cibernetice specifice profesiei de psiholog clinician și propunând un cadru teoretic și practic pentru securizarea practicii de telepsihologie. Articolul explorează contextul amenințărilor cibernetice contemporane, inclusiv Dark Web-ul ca spațiu de risc și oportunitate, și stabilește fundația tehnică pentru implementarea unor platforme conforme cu standardele internaționale.

Metodă: Cercetarea a implicat o analiză sistematică a literaturii de specialitate din domeniile psihologiei clinice, securității cibernetice și legislației privind protecția datelor, coroborată cu studiul cadrului normativ românesc (Legea 95/2006, OUG 196/2020, Legea 213/2004) și al standardelor internaționale (GDPR, HIPAA, ISO 27001). Au fost analizate rapoarte ale Agenției Uniunii Europene pentru Securitate Cibernetică (ENISA) și ale Centrului Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), precum și studii de caz documentate privind atacurile cibernetice asupra infrastructurilor medicale.

Rezultate: Studiul relevă că psihologii care desfășoară activități online se confruntă cu un spectru extins de amenințări cibernetice, inclusiv ransomware-as-a-service, atacuri de tip spear phishing vizând credențialele profesionale, deepfake-uri și clonarea vocii pentru fraudarea identității, compromise ale platformelor cloud și interceptarea comunicațiilor. Potrivit raportului ENISA Threat Landscape 2024, sectorul sănătății a înregistrat 487 de incidente raportate, dintre care 45% au fost atacuri ransomware și 28% breșe de date [1]. Dark Web-ul funcționează ca o piață neagră pentru bazele de date medicale, unde credențialele psihologilor și datele pacienților sunt tranzacționate în mod sistematic. Analiza platformelor de telemedicină relevă diferențe critice în ceea ce privește criptarea, stocarea datelor și conformitatea legală, majoritatea psihologilor utilizând încă aplicații comerciale standard nesecurizate.

Concluzii: Telepsihologia reprezintă o extensie necesară a practicii clinice, însă aceasta trebuie să fie însoțită de o conștientizare profundă a riscurilor cibernetice și de implementarea unor măsuri de securitate specifice. Transformarea cabinetului psihologic într-un ecosistem digital implică responsabilități extinse care depășesc actul terapeutic, incluzând securizarea infrastructurii IT, gestionarea identității profesionale și protecția datelor pacienților împotriva unor amenințări în continuă evoluție. Articolul propune un cadru integrat de securitate digitală pentru practica telepsihologică și identifică direcții viitoare de cercetare și dezvoltare profesională.

Declarație de semnificație: Acest articol aduce în premieră în literatura românească o analiză interdisciplinară a vulnerabilităților cibernetice specifice practicii psihologice online, integrând perspective din psihologia clinică, securitatea informatică și dreptul protecției datelor. Rezultatele au implicații directe pentru formarea continuă a psihologilor, pentru politicile de securitate ale cabinetelor individuale și pentru reglementările profesionale în domeniul telepsihologiei.

Cuvinte cheie: telepsihologie, securitate cibernetică, Dark Web, GDPR, malpraxis, platforme de telemedicină, protecția datelor, ransomware, inginerie socială, inteligență artificială.


IT & C, Volumul 5, Numărul 3, Septembrie 2026, pp. 42-82
ISSN 2821 – 8469, ISSN – L 2821 – 8469, DOI: 10.58679/IT70911
URL: https://www.internetmobile.ro/telepsihologia-in-era-amenintarilor-cibernetice-1/
© 2026 Eusebiu Jean TIHAN, Laura Mihaela TIHAN. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.
Licența CC BY 4.0


INTRODUCERE

1.1. De la cabinetul fizic la ecosistemul digital: o transformare fără precedent

Pandemia de COVID-19 a reprezentat un catalizator fără precedent pentru digitalizarea serviciilor de sănătate mintală la nivel global [2]. Dacă anterior anului 2020, telepsihologia era considerată o nișă, o alternativă marginală la practica tradițională față-în-față, în prezent aceasta a devenit o componentă integrantă a peisajului psihoterapeutic [3]. Studiile internaționale indică faptul că peste 70% dintre psihologi au integrat serviciile online în practica lor curentă, iar pentru o proporție semnificativă dintre aceștia, telepsihologia reprezintă modalitatea principală de livrare a serviciilor clinice [4, 5].

Această transformare accelerată a generat însă o serie de provocări pentru care profesia de psiholog nu era pregătită din punct de vedere al competențelor tehnice, al cadrului legal și al conștientizării riscurilor cibernetice [6]. Spre deosebire de medicii care beneficiază de departamente IT dedicate și de infrastructuri digitale centralizate, psihologii clinicieni, în special cei care activează în cabinete individuale sau în societăți civile profesionale, sunt expuși unor riscuri cibernetice semnificative pentru care nu dispun nici de expertiză, nici de resurse adecvate [7].

Problema fundamentală care stă la baza acestui articol poate fi formulată astfel: ce se întâmplă atunci când psihologia clinică, o disciplină fundamentată pe relația umană directă, pe observația senzorială completă și pe confidențialitatea absolută a spațiului terapeutic, intră în ecosistemul digital, un mediu caracterizat prin intermediere tehnologică, vulnerabilități sistemice și expunere cibernetică permanentă? Această întrebare, aparent simplă, deschide un spectru complex de probleme interdisciplinare care se intersectează la granița dintre psihologia clinică, securitatea cibernetică, dreptul protecției datelor și etica profesională.

1.2. Obiectivele articolului și structura acestuia

Prezentul articol își propune să ofere o analiză comprehensivă a transformării cabinetului psihologic într-un ecosistem digital, având următoarele obiective specifice:

  1. Cartografierea amenințărilor cibernetice specifice practicii telepsihologice, inclusiv analiza Dark Web-ului ca piață neagră pentru datele medicale și a metodelor de atac utilizate împotriva psihologilor și pacienților acestora.
  2. Analiza tehnică și juridică a platformelor de telemedicină, cu accent pe criteriile de conformitate GDPR/HIPAA, mecanismele de criptare și responsabilitățile legale ale furnizorilor de servicii clinice.
  3. Examinarea vulnerabilităților sistemice ale infrastructurii digitale utilizate de psihologi, inclusiv riscurile asociate utilizării inteligenței artificiale în activitatea clinică și compromiterea identității profesionale.
  4. Propunerea unui cadru integrat de securitate digitală pentru practica telepsihologică, bazat pe standarde internaționale (ISO 27001, NIST) și adaptat specificității profesiei de psiholog clinician.

Articolul este structurat în două părți consecutive, publicabile în numere distincte ale revistei.

Partea I, prezentată în acest număr, se concentrează pe infrastructura digitală și securitatea cibernetică, explorând contextul amenințărilor (Dark Web, criminalitate informatică), analiza platformelor și vulnerabilitățile sistemice.

Partea a II-a, care va fi publicată în numărul următor, abordează aspectele juridice, deontologice și managementul riscului clinic, incluzând răspunderea pentru malpraxis, protocoalele de urgență, limitările observației clinice prin intermediul ecranului și ghidul comparativ de riscuri.

1.3. Cadrul teoretic și epistemologic

Pentru a înțelege pe deplin implicațiile transformării digitale a psihologiei clinice, este necesar să adoptăm o perspectivă interdisciplinară care să integreze cel puțin trei domenii fundamentale:

Psihologia clinică oferă cadrul teoretic pentru înțelegerea relației terapeutice, a proceselor de evaluare și diagnostic, precum și a dimensiunii etice a practicii profesionale [8]. Din această perspectivă, confidențialitatea, integritatea relației și siguranța pacientului reprezintă valori fundamentale care trebuie protejate indiferent de mediul de livrare a serviciilor.

Securitatea cibernetică aduce în discuție concepte precum confidențialitatea, integritatea și disponibilitatea datelor (triada CIA), evaluarea riscurilor și implementarea măsurilor de protecție adecvate [9]. În contextul telepsihologiei, securitatea cibernetică nu reprezintă doar o cerință tehnică, ci o extensie a obligației profesionale de a proteja datele pacienților și integritatea actului terapeutic.

Dreptul protecției datelor stabilește cadrul legal pentru prelucrarea datelor cu caracter personal, inclusiv datele sensibile privind sănătatea [10]. Regulamentul General privind Protecția Datelor (GDPR) și legislația națională conexă impun obligații specifice pentru operatorii de date, incluzând psihologii care prelucrează datele pacienților în mediul digital. Conform GDPR, datele privind sănătatea mintală sunt incluse în categoria „datelor privind sănătatea”, definită ca „toate datele având legătură cu starea de sănătate a persoanei vizate care dezvăluie informații despre starea de sănătate fizică sau mentală trecută, prezentă sau viitoare” [11][1].

Intersecția acestor trei domenii generează un spațiu epistemologic nou, pe care îl putem numi „securitatea digitală a practicii psihologice”, care necesită competențe hibride și o conștientizare a riscurilor care depășește cu mult ceea ce era necesar în cabinetul fizic tradițional.

1.4. Metodologia cercetării și sursele documentare

Prezentul articol se bazează pe o analiză sistematică a următoarelor categorii de surse:

  1. a) Cadrul legal și normativ românesc:
  • Legea nr. 95/2006 privind reforma în domeniul sănătății, cu modificările și completările ulterioare [12]
  • Ordonanța de Urgență nr. 196/2020 privind telemedicina, integrată în Legea 95/2006 [13]
  • Legea nr. 213/2004 privind exercitarea profesiei de psiholog, cu drept de liberă practică [14]
  • Regulamentul (UE) 2016/679 privind protecția persoanelor fizice în ceea ce privește prelucrarea datelor cu caracter personal și libera circulație a acestor date (GDPR) [15]
  • Hotărârea Guvernului nr. 1133/2022 pentru aprobarea Normelor metodologice de aplicare a prevederilor OUG 196/2020 [16]
  1. b) Standarde și ghiduri internaționale:
  • Health Insurance Portability and Accountability Act (HIPAA) – SUA [17]
  • Standardul ISO/IEC 27001:2022 – Information security, cybersecurity and privacy protection [18]
  • Ghidul Asociației Psihologilor din România (APR) privind Telepsihologia [19]
  • American Psychological Association (APA) Guidelines for the Practice of Telepsychology [20]
  • EFPA (European Federation of Psychologists’ Associations) Guidelines on Telepsychology [21]
  1. c) Rapoarte de securitate cibernetică:
  • ENISA Threat Landscape 2024 – European Union Agency for Cybersecurity [1]
  • ENISA Threat Landscape 2025 – European Union Agency for Cybersecurity [22]
  • CERT-RO Raportul anual privind securitatea cibernetică în România [23]
  • Verizon Data Breach Investigations Report 2024 [24]
  1. d) Literatură științifică interdisciplinară:
  • Studii publicate în jurnale de psihologie clinică, securitate cibernetică și etică medicală
  • Lucrări de referință în domeniul telepsihologiei și medicinei digitale

1.5. Limite și precauții epistemologice

Este important să precizăm câteva limite ale prezentei analize. În primul rând, peisajul amenințărilor cibernetice este într-o continuă evoluție, iar tehnicile și instrumentele utilizate de atacatori se schimbă rapid [25]. Recomandările și analizele prezentate în acest articol sunt valabile la momentul redactării, dar necesită actualizare periodică.

În al doilea rând, cadrul legal și normativ este, de asemenea, supus modificărilor. Deși am utilizat cele mai recente versiuni ale actelor normative disponibile la momentul redactării, este posibil ca unele prevederi să fie modificate ulterior. În special, directiva NIS2 (Network and Information Security Directive), adoptată în decembrie 2022, recunoaște sectorul sănătății ca „sector de înaltă criticitate” și impune cerințe de securitate cibernetică pentru facilitățile medicale [26]. Transpunerea acestei directive în legislația națională poate aduce obligații suplimentare pentru psihologi.

În al treilea rând, analiza se concentrează în principal asupra contextului românesc și european, recunoscând că în alte jurisdicții pot exista prevederi legale și standarde profesionale diferite. Pentru psihologii care oferă servicii transfrontaliere, este necesară verificarea specifică a legislației aplicabile în fiecare caz în parte.

POZIȚIONARE METODOLOGICĂ ȘI LIMITE EPISTEMOLOGICE

2.1. Interdisciplinaritatea ca necesitate metodologică

Analiza transformării cabinetului psihologic într-un ecosistem digital necesită o abordare metodologică interdisciplinară care să depășească granițele tradiționale ale psihologiei clinice. Această constatare decurge din natura obiectului de studiu: infrastructura digitală, amenințările cibernetice și cadrul legal care le reglementează nu pot fi analizate în mod adecvat doar din perspectiva unei singure discipline.

Limita epistemologică fundamentală este că psihologia clinică, prin tradiția sa, nu include în curriculum-ul de formare competențe în securitatea cibernetică sau în dreptul protecției datelor [27]. Această lacună formativă se traduce într-un deficit de conștientizare a riscurilor digitale și în implementarea inadecvată a măsurilor de securitate.

În același timp, specialiștii în securitate cibernetică nu dispun, de regulă, de înțelegerea specificității relației terapeutice, a dimensiunii etice a practicii psihologice și a protocoalelor clinice care ghidează activitatea psihologului [28]. Această breșă de comprehensiune poate duce la recomandări tehnice care nu sunt compatibile cu fluxul de lucru clinic sau care ignoră aspecte cruciale ale confidențialității și siguranței pacientului.

În consecință, articolul de față adoptă o metodologie hibridă, care integrează:

  1. Analiza documentară – examinarea sistematică a cadrului legal, a standardelor profesionale și a rapoartelor de securitate
  2. Analiza comparativă – evaluarea și compararea platformelor de telemedicină și a soluțiilor de securitate
  3. Abordarea bazată pe caz – utilizarea studiilor de caz și a scenariilor pentru ilustrarea riscurilor și a soluțiilor
  4. Sinteza interdisciplinară – integrarea perspectivelor din psihologia clinică, securitatea cibernetică și drept

2.2. Provocări în definirea conceptelor operaționale

O altă limită epistemologică semnificativă se referă la ambiguitatea conceptuală din jurul termenilor utilizați în domeniul telepsihologiei. Termeni precum „consultație online”, „terapie digitală”, „telepsihologie” sau „servicii de sănătate mintală la distanță” sunt adesea utilizați interschimbabil, deși pot desemna realități clinice și tehnice diferite [29].

Pentru claritate, în acest articol utilizăm telepsihologia pentru a desemna „furnizarea de servicii psihologice prin intermediul tehnologiilor informației și comunicațiilor, inclusiv evaluarea psihologică, consilierea, psihoterapia și intervențiile clinice, în condiții de confidențialitate și siguranță comparabile cu cele din cabinetul fizic” [20].

Această definiție subliniază două aspecte esențiale:

  • Continuitatea actului clinic – serviciile online sunt echivalente din punct de vedere profesional cu cele din cabinet
  • Responsabilitatea extinsă – confidențialitatea și siguranța trebuie să fie menținute în mediul digital, ceea ce implică responsabilități suplimentare

2.3. Statutul epistemologic al securității cibernetice în practica psihologică

O provocare suplimentară se referă la statutul epistemologic al securității cibernetice în raport cu practica psihologică. Unii psihologi consideră că aspectele tehnice nu țin de competența lor profesională, ci sunt responsabilitatea furnizorilor de platforme sau a specialiștilor IT.

Această poziționare este însă insustenabilă din perspectiva legislației și a standardelor profesionale. Conform OUG 196/2020 [13], psihologul care oferă servicii de telemedicină este direct responsabil pentru:

  • Calitatea și securitatea canalului de comunicare utilizat
  • Conformitatea platformei cu standardele de protecție a datelor
  • Gestionarea riscurilor asociate infrastructurii tehnice

Această responsabilitate extinsă nu poate fi externalizată către furnizorii de platforme [30]. Deși aceștia au obligații contractuale și legale, operatorul de date (psihologul) rămâne responsabil în fața pacientului și a autorităților pentru modul în care sunt prelucrate datele cu caracter personal.

Limita epistemologică constă în faptul că psihologul nu are, în mod obișnuit, cunoștințele tehnice necesare pentru a evalua în mod independent securitatea unei platforme sau pentru a implementa măsuri tehnice de protecție [31]. Acest decalaj între responsabilitate și competență reprezintă o vulnerabilitate sistemică care trebuie abordată prin formare profesională continuă și prin dezvoltarea unor resurse și ghiduri accesibile.

2.4. Dimensiunea temporală a riscurilor cibernetice

Spre deosebire de riscurile din cabinetul fizic, care sunt în general statice și predictibile, riscurile cibernetice sunt dinamice și evolutive. Atacatorii își actualizează constant tehnicile, iar vulnerabilitățile apar și dispar odată cu actualizările de software [32].

Această dimensiune temporală introduce o provocare epistemologică suplimentară: recomandările de securitate care sunt valabile astăzi pot deveni inadecvate într-un interval relativ scurt de timp. De exemplu, recomandarea de a utiliza o anumită platformă de telemedicină poate deveni periculoasă dacă aceasta este compromisă sau dacă apar vulnerabilități noi [33].

În consecință, articolul de față pune mai puțin accent pe recomandări specifice pentru platforme și mai mult pe criterii și principii generale care pot ghida psihologul în evaluarea continuă a securității infrastructurii digitale. Această abordare este mai durabilă din punct de vedere epistemic și oferă un cadru de gândire care poate fi aplicat indiferent de evoluția tehnologică.

2.5. Precauții etice în utilizarea cazurilor și scenariilor

Articolul utilizează studii de caz și scenarii ilustrative pentru a evidenția riscurile și pentru a sugera soluții practice. Este important de precizat că aceste scenarii sunt constructe teoretice, bazate pe sinteza unor situații documentate în literatură și în rapoarte de securitate, și nu descriu cazuri reale specifice [34].

Această precauție metodologică este necesară din motive de confidențialitate și de etică profesională. Nu am utilizat date despre pacienți reali și nu am divulgat informații care ar putea compromite identitatea vreunei persoane sau a vreunui cabinet.

În cazurile în care am făcut referire la situații concrete, acestea sunt descrise la un nivel de generalitate care nu permite identificarea persoanelor implicate, conform standardelor de etică în cercetare și publicare [35].

ANALIZĂ

Capitolul 1: Evoluția telepsihologiei după pandemie

1.1. Contextul epidemiologic și transformarea bruscă a practicii

Pandemia de COVID-19 a reprezentat un punct de inflexiune pentru psihologia clinică, accelerând cu câteva decenii procesul de digitalizare al profesiei [2, 36]. În martie 2020, majoritatea cabinetelor psihologice din România și din întreaga lume au fost forțate să își închidă temporar ușile fizice, iar psihologii au fost nevoiți să își mute practica în mediul online într-un interval de câteva zile sau săptămâni [37, 38].

Această tranziție forțată a avut multiple implicații:

Pentru psihologi: Mulți au fost nevoiți să învețe rapid cum să utilizeze platformele video, cum să gestioneze consimțământul informat în format digital și cum să abordeze situații clinice complexe la distanță [39]. Lipsa unor ghiduri clare și a unei pregătiri prealabile a generat un nivel ridicat de stres profesional și o incertitudine juridică semnificativă [6].

Pentru pacienți: Accesul la servicii psihologice a devenit mai ușor pentru unii (cei cu mobilitate redusă, cei din zone izolate, cei cu program încărcat), dar mai dificil pentru alții (cei fără acces la tehnologie, cei cu dificultăți de concentrare în mediul online, cei care preferau interacțiunea directă) [40].

Pentru profesia psihologică în ansamblu: Telepsihologia a trecut brusc de la o practică marginală, utilizată de un număr restrâns de specialiști, la o modalitate principală de livrare a serviciilor [41]. Această schimbare a generat necesitatea dezvoltării unui cadru normativ și a unor standarde profesionale adaptate noului context.

1.2. Adopția telepsihologiei în România: date și tendințe

În România, adoptarea telepsihologiei a urmat o traiectorie similară cu cea din alte țări europene, dar cu particularități legate de infrastructura digitală și de cadrul legal [42]. Conform datelor Colegiului Psihologilor din România, ponderea psihologilor care oferă servicii online a crescut de la sub 10% în 2019 la peste 65% în 2022, menținându-se la un nivel ridicat și după încheierea restricțiilor pandemice [43].

Această adoptie masivă ridică însă întrebări serioase cu privire la pregătirea tehnică și juridică a psihologilor pentru practica online. Studiile efectuate în rândul psihologilor români indică faptul că [44]:

  • Sub 20% dintre psihologii care oferă servicii online utilizează platforme dedicate de telemedicină
  • Peste 60% folosesc aplicații comerciale standard precum Zoom, Skype sau WhatsApp
  • Mai puțin de 30% au un acord de consimțământ informat specific pentru serviciile online
  • Aproximativ 15% au verificat conformitatea GDPR a platformelor utilizate

Aceste date indică o vulnerabilitate sistemică semnificativă, care expune atât psihologii, cât și pacienții la riscuri considerabile.

1.3. Beneficiile telepsihologiei: o evaluare echilibrată

În ciuda riscurilor menționate, telepsihologia oferă beneficii substanțiale care justifică dezvoltarea sa continuă, în condiții de siguranță adecvată:

Accesibilitate crescută: Telepsihologia elimină barierele geografice și logistice, permițând accesul la servicii psihologice pentru persoanele din zone izolate sau pentru cele cu mobilitate redusă [45]. În România, unde accesul la servicii de sănătate mintală este inegal distribuit, această extensie este deosebit de valoroasă.

Flexibilitate și comoditate: Pacienții pot beneficia de servicii psihologice din confortul propriei locuințe, la ore care se potrivesc mai bine cu programul lor de activitate [46]. Această flexibilitate poate reduce rata de abandon terapeutic și poate crește aderența la tratament.

Continuatea îngrijirii: În situații de criză (pandemii, dezastre naturale, conflicte), telepsihologia asigură continuitatea serviciilor, prevenind deteriorarea stării pacienților [47]. Această reziliență a sistemului de sănătate mintală este esențială pentru protejarea sănătății publice.

Reducerea stigmei: Pentru unii pacienți, accesarea serviciilor online reduce bariera psihologică asociată vizitei la cabinetul unui psiholog [48]. Anonimatul relativ al interacțiunii online poate încuraja persoanele care altfel nu ar căuta ajutor.

Eficiență terapeutică: Studiile meta-analitice indică faptul că eficacitatea psihoterapiei online este comparabilă cu cea a terapiei față-în-față pentru o gamă largă de tulburări [49, 50]. Depresia, tulburările de anxietate, stresul post-traumatic și alte afecțiuni comune pot fi tratate eficient în mediul online.

1.4. Limitele telepsihologiei: recunoașterea cazurilor nepotrivite

Cu toate beneficiile sale, telepsihologia are limite clare care trebuie recunoscute și respectate pentru a proteja siguranța pacienților. Aceste limite sunt de natură clinică, tehnică și relațională [51, 52]:

Limite clinice: Anumite condiții clinice nu sunt potrivite pentru terapia online, în special cele care implică risc crescut de autovătămare, episoade psihotice acute, tulburări severe de personalitate decompensate sau comportamente violente [53]. În aceste cazuri, lipsa intervenției directe și a posibilității de a controla mediul reprezintă un risc inacceptabil.

Limite tehnice: Calitatea conexiunii, întreruperile de comunicare și limitările senzoriale ale interacțiunii prin intermediul ecranului pot afecta calitatea actului terapeutic [54]. Observarea subtilă a indicilor non-verbali este compromisă, iar gestionarea tehnică a sesiunii poate distrage atenția de la procesul terapeutic.

Limite relaționale: Pentru unii pacienți, stabilirea unei alianțe terapeutice solide este mai dificilă în mediul online [55]. Lipsa prezenței fizice a terapeutului, a contactului vizual direct și a spațiului terapeutic protejat poate afecta profunzimea și autenticitatea relației.

1.5. Implicațiile pentru formarea psihologilor

Digitalizarea practicii psihologice implică necesitatea reformării curriculei de formare a psihologilor, pentru a include competențe specifice în telepsihologie [56, 57]. Aceste competențe ar trebui să acopere cel puțin următoarele domenii:

  1. Competențe tehnice: Utilizarea platformelor de telemedicină, cunoașterea mecanismelor de criptare, gestionarea securității datelor
  2. Competențe juridice: Înțelegerea cadrului legal (GDPR, Legea 95/2006, OUG 196/2020), întocmirea consimțământului informat, gestionarea responsabilității profesionale
  3. Competențe etice: Evaluarea cazurilor adecvate pentru online, gestionarea dilemelor etice specifice, menținerea standardelor profesionale
  4. Competențe clinice adaptate: Tehnici de evaluare și intervenție adaptate mediului online, gestionarea crizelor la distanță, triajul cazurilor

Capitolul 2: De ce psihologul a devenit o țintă informatică

2.1. Valoarea datelor medicale pe piața neagră

Unul dintre cele mai puțin înțelese aspecte ale securității cibernetice în domeniul medical este valoarea economică ridicată a datelor de sănătate pe piețele ilegale. Contrar percepției comune, datele medicale sunt adesea mai valoroase decât datele financiare pentru atacatori [58, 59].

Conform rapoartelor de securitate cibernetică [60, 61]:


Tip de date Valoare aproximativă
pe piața neagră (USD)
Număr card bancar + CVV 5-15 USD
Date de identitate
(CNP, nume, adresă)
10-30 USD
Credențiale cont bancar 50-200 USD
Dosar medical complet 250-1.000 USD
Istoric psihiatric/psihologic 500-2.000 USD


Datele medicale sunt mai valoroase pentru mai multe motive:

  1. Completitudinea informației: Un dosar medical complet conține nume, CNP, adresă, istoric medical, diagnostice, tratamente, rezultate de laborator – toate informațiile necesare pentru furtul de identitate complex [62].
  2. Imposibilitatea schimbării: Spre deosebire de numărul unui card bancar, care poate fi anulat și reemis, datele medicale și de identitate sunt permanente și nu pot fi modificate [63].
  3. Utilitatea pentru șantaj: Informațiile despre sănătatea mintală, în special, pot fi utilizate pentru șantaj, extorcare sau compromitere profesională [64].
  4. Durata lungă de exploatare: Datele medicale pot fi utilizate pentru furt de identitate sau fraudă pe o perioadă de ani de zile, fără ca victima să conștientizeze imediat [65].

Acest context economic explică de ce atacatorii cibernetici vizează din ce în ce mai mult psihologii și cabinetele de psihologie. Infrastructura digitală a acestor cabinete este adesea mai puțin securizată decât cea a spitalelor sau marilor clinici, dar conține date extrem de valoroase [66].

2.2. Profilul vulnerabilității cabinetului individual

Cabinetele individuale de psihologie și societățile civile profesionale prezintă un profil de vulnerabilitate specific, care le face ținte atractive pentru atacatori:

Resurse financiare limitate: Majoritatea cabinetelor nu dispun de bugete pentru securitate cibernetică, personal IT dedicat sau soluții enterprise de protecție [67]. Această limitare le face mai vulnerabile la atacuri și mai puțin capabile să își revină după un incident.

Infrastructură digitală fragmentată: Psihologii utilizează adesea o combinație de soluții disparate: un laptop personal, un cont Gmail gratuit, un cloud public, aplicații de mesagerie standard și platforme video comerciale [68]. Această fragmentare creează multiple puncte de vulnerabilitate.

Lipsa conștientizării riscurilor: Majoritatea psihologilor nu sunt conștienți de amenințările cibernetice specifice și nu au beneficiat de formare în securitatea digitală [69]. Această lipsă de conștientizare îi expune la atacuri de inginerie socială, phishing și alte tehnici de manipulare.

Valoarea datelor: Cabinetul individual conține dosare complete ale pacienților, cu istoric psihologic detaliat, note clinice, diagnostice și date personale. Aceste date sunt extrem de valoroase pentru atacatori [70].

Reglementări stricte: Datele medicale sunt protejate de reglementări stricte (GDPR), iar o breșă de securitate poate atrage amenzi semnificative și pierderea licenței profesionale. Aceasta face ca psihologii să fie mai dispuși să plătească răscumpări în cazul atacurilor ransomware [71].

2.3. Datele psihologice: o categorie deosebit de sensibilă

Datele psihologice sau psihiatrice sunt considerate o categorie specială de date cu caracter personal conform GDPR, ceea ce înseamnă că beneficiază de un nivel de protecție sporit [15]. Această categorizare reflectă sensibilitatea deosebită a acestor informații, care pot include:

  • Diagnostice psihologice și psihiatrice
  • Istoricul tratamentului și al internărilor
  • Note clinice și evaluări psihologice
  • Rezultatele testelor psihometrice
  • Informații despre viața personală și relațională
  • Gânduri, sentimente și experiențe intime

Compromiterea acestor date poate avea consecințe devastatoare pentru pacient, incluzând [72, 73]:

  • Discriminarea în angajare, asigurări sau educație
  • Stigmatizarea și excluziunea socială
  • Șantajul și extorcarea
  • Distrugerea relațiilor personale și profesionale
  • Deteriorarea sănătății mintale și a încrederii în sistemul de sănătate

Aceste consecințe subliniază importanța critică a securizării datelor psihologice și responsabilitatea profesională a psihologului de a le proteja cu maximum de diligență.

Capitolul 3: Contextul actual al criminalității informatice

3.1. Ransomware: de la atacuri generale la țintirea sistemelor medicale

Ransomware-ul reprezintă una dintre cele mai grave amenințări cibernetice pentru sistemele de sănătate, incluzând cabinetele de psihologie [74]. Acest tip de malware criptează datele victimei și solicită o răscumpărare pentru cheia de decriptare.

Evoluția ransomware-ului:

Ransomware-ul a evoluat semnificativ în ultimii ani, de la atacuri generale, la întâmplare, la atacuri țintite asupra organizațiilor cu date valoroase și capacitate de plată [75]. Sistemul medical, inclusiv cabinetele individuale de psihologie, a devenit o țintă preferată din mai multe motive [76]:

  • Disponibilitatea redusă a datelor poate fi letală sau poate afecta grav sănătatea pacienților
  • Datele medicale sunt extrem de valoroase și greu de înlocuit
  • Organizațiile medicale sunt adesea sub-securizate din punct de vedere cibernetic
  • Există o probabilitate mai mare de plată, deoarece pierderea datelor este inacceptabilă

Ransomware în sectorul sănătății – date și tendințe:

Potrivit raportului ENISA Threat Landscape 2024, sectorul sănătății a înregistrat 487 de incidente raportate, dintre care 45% au fost atacuri ransomware și 28% breșe de date [1]. La nivel global, un atac ransomware are loc la fiecare 11 secunde, ritm estimat să ajungă la un atac la fiecare 2 secunde până în 2031 [26][2].

Ransomware-as-a-Service (RaaS):

O dezvoltare îngrijorătoare este apariția modelului Ransomware-as-a-Service, în care dezvoltatorii de ransomware oferă malware-ul „la licență” altor atacatori, care își aleg țintele și execută atacurile [77]. Acest model a democratizat accesul la atacuri ransomware sofisticate, crescând semnificativ numărul și complexitatea acestora.

Cazuri concrete de atacuri ransomware în domeniul sănătății:

Un exemplu emblematic este atacul asupra clinicii de fertilizare in vitro Genea, din Australia, unde datele medicale sensibile ale pacienților au fost publicate pe Dark Web după un atac ransomware. Datele compromise au inclus nume complete, adrese, numere de telefon, numere de card Medicare, diagnostice medicale și informații clinice detaliate [78]. Specialistul în securitate cibernetică Richard Buckland a declarat că „informațiile medicale sunt în categoria de top a informațiilor sensibile și este șocant că au fost pierdute în mâinile criminalilor”, putând duce la șantaj, fraudă medicală și pierderea încrederii în sistemul de sănătate [78][3].

3.2. Phishing și spear phishing: vectori de atac primari

Phishing-ul reprezintă principala metodă prin care atacatorii obțin acces la sistemele informatice ale organizațiilor, inclusiv ale cabinetelor psihologice [79, 80]. Acest tip de atac implică trimiterea unor mesaje frauduloase (email, SMS, mesaje în aplicații) care par a proveni din surse de încredere, dar care induc victima să divulghe informații sensibile sau să acceseze linkuri/atașamente malițioase.

Phishing vs. Spear Phishing:


Caracteristică Phishing general Spear Phishing
Țintă Masiv, nespecificat Persoane sau organizații specifice
Personalizare Scăzută, mesaje generice Ridicată, mesaje personalizate
Cercetare prealabilă Minimă Extensivă (OSINT)
Rată de succes Scăzută (<1%) Ridicată (>20%)
Exemplu „Contul dumneavoastră a fost compromis. Click aici.” „Dr. Popescu, vă trimit dosarul pacientului conform discuției de ieri.”


Pentru un psiholog, spear phishing-ul reprezintă un risc deosebit, deoarece atacatorii pot investi timp în cercetarea profesională (site-ul cabinetului, publicații, conferințe, profiluri sociale) pentru a crea mesaje extrem de convingătoare [81].

Tehnici specifice de spear phishing îndreptate împotriva psihologilor:

  1. Email fals de la un „pacient”: „Bună ziua, am găsit datele dumneavoastră de contact și aș dori să programez o ședință. Puteți să îmi confirmați disponibilitatea? Atașez formularul completat.” (atașamentul conține malware)
  2. Email fals de la Colegiul Psihologilor: „Stimate coleg, vă informăm că trebuie să vizăm parafa într-un termen de 3 zile. Accesați linkul pentru procedură.” (linkul duce la un site fals care capturează credențiale)
  3. Email fals de la platforma de telemedicină: „Actualizare importantă de securitate. Pentru a continua să utilizați platforma, vă rugăm să vă actualizați parola.” (linkul duce la un site de phishing)
  4. Email fals de la „Asociația de Psihologie”: „Vă invităm să participați la conferința internațională de telepsihologie. Accesați linkul pentru program și înscriere.” (linkul instalează malware)
  5. SMS de la o „persoană apropiată”: Mesajul pare a fi de la un contact cunoscut, dar numărul a fost spoofed (falsificat): „Am pierdut telefonul. Acesta este noul meu număr. Am nevoie urgentă de ajutor. Poți să accesezi linkul pentru detalii.”

Atacuri AI-driven phishing:

Utilizarea inteligenței artificiale de către atacatori produce mesaje de phishing extrem de convingătoare, fără greșeli gramaticale, care imită perfect stilul instituțiilor vizate [82]. Aceste atacuri sunt mult mai greu de detectat decât cele generate manual și reprezintă o amenințare în creștere pentru sectorul sănătății [82].

3.3. Identity theft și compromiterea identității profesionale

Furtul de identitate profesională reprezintă o amenințare specifică pentru psihologi, cu consecințe potențial devastatoare [83, 84].

Ce presupune furtul identității profesionale:

Atacatorii fură credențialele psihologului (email, parolă, date de autentificare pentru platforme) și le folosesc pentru:

  • Accesarea dosarelor pacienților
  • Modificarea sau ștergerea notițelor clinice
  • Trimiterea de mesaje false pacienților
  • Facturarea frauduloasă a serviciilor
  • Obținerea de prescripții sau recomandări falsificate
  • Șantajarea pacienților cu datele lor personale

Cum este compromisă identitatea profesională:

  1. Phishing-ul – capturarea credențialelor prin site-uri false
  2. Breșe de date – parolele și datele de autentificare sunt expuse în urma compromiterii unor servicii
  3. Atacuri de tip credential stuffing – reutilizarea parolelor compromise pe alte site-uri
  4. Inginerie socială – manipularea psihologică pentru obținerea de informații
  5. Malware – keylogger-e sau alte programe care capturează date de autentificare

Consecințe pentru psiholog:

  • Pierderea încrederii pacienților
  • Proceduri disciplinare din partea Colegiului Psihologilor
  • Acțiuni legale din partea pacienților afectați
  • Amenzi GDPR pentru neprotejarea datelor
  • Pierderea reputației profesionale
  • Suferința personală asociată compromiterii profesionale

3.4. Atacuri bazate pe inteligență artificială

Inteligența artificială a introdus o nouă dimensiune în peisajul amenințărilor cibernetice, oferind atacatorilor instrumente sofisticate pentru a crea atacuri mai convingătoare și mai greu de detectat [85, 86].

Deepfake-uri video și audio:

Deepfake-urile (conținut generat sau manipulat prin AI) pot fi utilizate împotriva psihologilor în mai multe moduri [87]:

  • Clonarea vocii – atacatorii clonează vocea unui pacient sau a unui coleg pentru a solicita informații sensibile
  • Video deepfake – o persoană se prezintă la o ședință video folosind un deepfake, ascunzându-și adevărata identitate
  • Falsificarea acreditărilor – generarea de diplome sau certificate false pentru a câștiga încrederea psihologului

AI-generated phishing:

Atacatorii folosesc modele lingvistice AI (precum ChatGPT) pentru a genera mesaje de phishing extrem de convingătoare, în limba română, fără greșeli gramaticale și cu un nivel de personalizare ridicat [82]. Aceste mesaje sunt mult mai greu de detectat decât cele generate manual.

Suplinirea identității prin AI (,,AI impersonation”):

Atacatorii pot utiliza AI pentru a se da drept psihologi în conversații online cu pacienții, oferind „consiliere” falsă sau cerând informații personale [88]. Această tehnică este deosebit de periculoasă deoarece pacienții se bazează pe identitatea profesională a psihologului.

Riscuri pentru psihologi:

  • Imposibilitatea de a verifica autenticitatea comunicațiilor
  • Prezentarea unor „pacienți” falși care colectează informații despre tehnicile terapeutice
  • Înregistrarea și replicarea vocii psihologului pentru atacuri ulterioare
  • Dificultatea de a distinge între un pacient real și un deepfake

Capitolul 4: Dark Web-ul și ecosistemul său

4.1. Ce este Dark Web-ul: infrastructură și acces

Dark Web-ul (sau Rețeaua Întunecată) reprezintă acea parte a internetului care nu este indexată de motoarele de căutare convenționale și care necesită software specific pentru acces [89]. Această rețea este construită pe protocoale de anonimizare și criptare care protejează identitatea și locația utilizatorilor.

Infrastructura tehnică:

Dark Web-ul funcționează pe baza unor rețele de tip „onion” (ceapă), care direcționează traficul prin mai multe straturi de criptare și prin noduri distribuite în întreaga lume [90]. Cele mai cunoscute rețele sunt:


Rețea Descriere Acces
Tor The Onion Router – cea mai cunoscută și utilizată rețea Tor Browser
I2P Invisible Internet Project – rețea descentralizată I2P Browser
Freenet Rețea peer-to-peer pentru publicații anonime Freenet client


Pentru a accesa Dark Web-ul, utilizatorii trebuie să [91]:

  1. Descărceze software-ul specific (de obicei, Tor Browser)
  2. Să se conecteze prin rețeaua de noduri anonimizante
  3. Să utilizeze adrese .onion (în loc de .com) pentru a accesa site-urile

Confuzii și clarificări terminologice:

Este important să clarificăm terminologia, deoarece există frecvent confuzii:

  • Clear Web / Surface Web – partea indexată a internetului (Google, site-uri obișnuite)
  • Deep Web – partea neindexată, dar accesibilă prin browsere normale (conținut din baze de date, site-uri cu autentificare)
  • Dark Web – partea care necesită software special (Tor) și oferă anonimat

Dark Web-ul nu este sinonim cu „internetul ilegal”. Deși găzduiește piețe negre și activități ilegale, este utilizat și de jurnaliști, activiști, persoane din regimuri represive și, așa cum vom vedea, de anumiți profesioniști pentru comunicare securizată [92].

4.2. Economia Dark Web-ului: piețe de date, brokeri de identitate și marketplace-uri

Dark Web-ul a dezvoltat o economie complexă și sofisticată, cu piețe specializate, sisteme de rating, suport pentru clienți și chiar garanții de tip escrow [93]. Această economie este alimentată de criptomonede (în special Bitcoin și Monero), care asigură anonimatul tranzacțiilor.

Piețele de date medicale:

Un segment semnificativ al economiei Dark Web-ului este reprezentat de vânzarea datelor medicale [94]. Pe aceste piețe, atacatorii oferă:


Tip de date Surse Preț (USD)
Dosar medical complet Breșe în spitale, clinici 250-1.000
Date de asigurare medicală Breșe în asigurători 100-500
ID-uri de pacient Breșe în sisteme de înregistrare 50-150
Credențiale medicale Phishing, breșe 200-1.500
Dosar psihologic/psihiatric Cabinete individuale, clinici 500-2.000


Brokerii de identitate:

Brokerii de identitate sunt intermediari care colectează, agregă și vând informații despre persoane [95]. Ei combină date din multiple surse pentru a crea profiluri complete, care pot fi utilizate pentru furtul de identitate sau pentru atacuri țintite. Pentru un psiholog, un asemenea profil poate include:

  • Datele profesionale complete
  • Afilierile instituționale
  • Colaboratorii și pacienții
  • Vulnerabilități personale (financiare, relaționale, de sănătate)
  • Obiceiuri digitale și parole

Ransomware-as-a-Service (RaaS) pe Dark Web:

Unul dintre cele mai îngrijorătoare fenomene este profesionalizarea ransomware-ului prin intermediul Dark Web-ului. Atacatorii nu mai trebuie să fie programatori experți; pot cumpăra sau închiria malware-ul gata de utilizare [77]. Ofertele de RaaS includ adesea:

  • Kituri de malware gata de utilizare
  • Panouri de control pentru gestionarea atacurilor
  • Sisteme de suport pentru victime (chat pentru negocierea răscumpărării)
  • Instrucțiuni pentru extragerea datelor
  • Consultanță pentru optimizarea atacurilor

4.3. Forumurile underground și social engineering

Forumurile underground (Dark Web forums) sunt centre de comunitate și schimb de informații între atacatori [96]. Acestea funcționează ca platforme sociale unde actorii malitioși:

  • Împărtășesc tehnici și instrumente
  • Oferă sfaturi și consultanță
  • Vând servicii (scriere malware, hostare, analiză)
  • Recrutează colaboratori pentru atacuri
  • Vând baze de date compromise

Specializarea pe Dark Web:

Forumurile underground au dezvoltat o diviziune sofisticată a muncii, cu roluri specializate:


Rol Descriere
Developer Creează malware, platforme de phishing, exploit-uri
Affiliate Distribuie malware, execută atacuri, primește procent din profit
Ransomware Operator Execută atacuri ransomware, negociază răscumpărări
Initial Access Broker Obține acces inițial în sisteme, vinde acest acces altora
Data Broker Agregă și vinde date furate
Social Engineer Execută atacuri de inginerie socială (phone phishing, impersonation)


Social engineering pe Dark Web:

Ingineria socială este o disciplină bine dezvoltată în comunitatea underground, cu ghiduri, tutoriale și studii de caz dedicate [97]. Atacatorii împărtășesc tehnici pentru:

  • Crearea de scenarii convingătoare pentru phishing
  • Manipularea emoțională a țintelor
  • Colectarea de informații despre ținte (OSINT)
  • Construirea de relații de încredere cu țintele
  • Exploatarea vulnerabilităților psihologice

Implicațiile pentru psihologi:

Paradoxal, expertiza psihologilor în înțelegerea comportamentului uman nu îi face imuni la atacurile de inginerie socială. De fapt, atacatorii sunt conștienți de această expertiză și își adaptează tehnicile pentru a depăși scepticismul profesional [98]. Un psiholog poate fi manipulat prin:

  • Apeluri la autoritate profesională
  • Exploatarea dorinței de a ajuta pacienții
  • Trigger-e emoționale legate de etica profesională
  • Informații aparent relevante din domeniul psihologic

4.4. Psihologul în Dark Web: oportunități și capcane

Paradoxul Dark Web pentru psiholog:

Dark Web-ul reprezintă atât o sursă de risc, cât și o posibilă unealtă pentru psihologi. Acest paradox trebuie înțeles în profunzime [99].

Oportunități oferite de Dark Web:

  1. Protejarea identității pacienților vulnerabili – În cazuri excepționale (victime ale abuzurilor, avertizori de integritate, persoane publice) care necesită confidențialitate absolută, canalele de comunicare găzduite pe Dark Web pot oferi un nivel superior de anonimat [100].
  2. Acces la cercetări și documente cenzurate – Dark Web-ul oferă acces la studii și documente din țări cu regimuri totalitare, utile pentru cercetarea traumei legate de opresiunea politică.
  3. Înțelegerea psihologiei comunităților underground – Observarea forumurilor anonime poate oferi perspective unice asupra mecanismelor psihologice ale adicțiilor, radicalizării sau comportamentelor deviante [101].
  4. Consiliere în zone de criză – În țări unde terapia sau anumite subiecte (cum ar fi identitatea LGBTQ+) sunt criminalizate, Dark Web-ul poate fi singurul spațiu sigur pentru ajutor psihologic [102].

Capcanele Dark Web pentru psiholog:

  1. Riscuri legale și etice – Discuțiile cu pacienți pe platforme complet anonime pot ridica probleme de malpraxis dacă nu se poate verifica identitatea reală în caz de urgență [103].
  2. Expoziția la materiale traumatizante – Dark Web-ul nu are filtre de conținut; psihologul poate da accidental peste imagini sau materiale traumatizante.
  3. Escrocherii și malware – Dark Web-ul este plin de site-uri clone și viruși care pot compromite dispozitivele.
  4. Imposibilitatea intervenției în criză – Anonimatul total împiedică localizarea pacientului în caz de risc vital, transformând confidențialitatea într-o capcană.
  5. Probleme de asigurare – Majoritatea asigurărilor de malpraxis nu acoperă serviciile oferite prin Dark Web.

Concluzia paradoxului:

Pentru majoritatea psihologilor, Dark Web-ul nu este un instrument practic sau recomandabil pentru practica curentă. Canalele ultra-securizate din Clear Web (precum Signal, Threema, ProtonMail) oferă un nivel suficient de securitate și confidențialitate pentru aproape toate situațiile clinice, fără riscurile și complexitatea asociată Dark Web-ului [104].

4.5. Modul de operare: cercetarea țintelor (OSINT) și selecția victimelor

Atacatorii investesc timp și resurse semnificative în cercetarea prealabilă a țintelor lor, utilizând tehnici de Open Source Intelligence (OSINT) [105]. Acest proces este similar cu o „reconnaissance” militară și permite atacatorilor să își personalizeze atacurile pentru a maximiza șansele de succes.

OSINT (Open Source Intelligence) – ce este:

OSINT reprezintă colectarea și analiza informațiilor disponibile public, din surse deschise, în scopuri de intelligence. În contextul atacurilor cibernetice, OSINT este utilizat pentru a construi profiluri detaliate ale țintelor [106].

Informații colectate despre psihologi:

Atacatorii pot colecta informații despre psihologi din multiple surse:


Sursă Informații colectate
Site-ul cabinetului Nume, specializări, servicii, contact
Profiluri sociale (Facebook, LinkedIn) Relații profesionale, interese, activități, contacte
Platforme de publicații academice Domenii de expertiză, colaborări, pacienți recunoscători
Registre profesionale Acreditări, parafă, afilieri instituționale
Conferințe și workshop-uri Contacte, interese profesionale, vulnerabilități
Date despre cabinet Adresă, program, colaboratori, servicii oferite
Breșe de date anterioare Parole, email-uri, date personale compromise


Profilul țintei ideale pentru atacatori:

Pe baza informațiilor colectate, atacatorii construiesc un profil al țintei și evaluează [107]:

  • Valoarea datelor – câți pacienți, ce tip de date, valoarea potențială pe piața neagră
  • Vulnerabilitatea – nivelul de securitate, utilizarea de platforme nesigure, obiceiuri digitale slabe
  • Capacitatea de plată – posibilitatea de a plăti răscumpărări, valoarea asigurării
  • Probabilitatea raportării – tendința de a raporta atacurile autorităților
  • Reputația – impactul public al unei breșe de securitate

Selecția victimelor:

Pe baza profilurilor create, atacatorii selectează victimele care oferă cel mai bun raport risc/recompensă. Cabinetele individuale de psihologie sunt adesea țintite pentru că [108]:

  • Au date valoroase (dosare psihologice)
  • Au securitate slabă
  • Au capacitate de plată limitată, dar suficientă pentru răscumpărări mici
  • Sunt mai puțin probabil să aibă echipe de securitate sau planuri de recuperare
  • Sunt mai puțin probabil să raporteze incidentele (din teamă de repercusiuni profesionale)

Consecințe pentru psihologi:

Înțelegerea acestui proces de selecție este crucială pentru conștientizarea riscurilor. Cabinetul fiecărui psiholog este o țintă potențială, iar măsurile de securitate trebuie să fie proporționale cu riscul evaluat. Este esențial să se adopte o mentalitate de „securitate prin design” (security by design), în care protecția datelor este integrată în toate aspectele practicii, nu adăugată ulterior.

Capitolul 5: Analiza platformelor de telemedicină și securitatea comunicațiilor

5.1. Criterii tehnice și juridice pentru alegerea platformei

Alegerea platformei de telemedicină reprezintă una dintre cele mai importante decizii tehnice pentru un psiholog care oferă servicii online. Această alegere are implicații semnificative pentru securitatea datelor, conformitatea legală și calitatea serviciilor [109, 110].

Criterii tehnice esențiale:

  1. Criptarea end-to-end (E2EE) – Asigură că numai psihologul și pacientul pot accesa conținutul comunicației. Fără E2EE, datele sunt accesibile platformei sau unor terțe părți [111].
  2. Stocarea datelor în UE – Conform GDPR, datele cu caracter personal trebuie stocate în Uniunea Europeană (sau în țări cu nivel echivalent de protecție). Serverele din afara UE pot expune datele la jurisdicții cu protecție mai scăzută [15].
  3. Autentificare securizată – Suport pentru autentificare în doi pași (2FA/MFA), parole puternice și metode de autentificare moderne (FIDO2, YubiKey) [112].
  4. Gestionarea sesiunilor – Capacitatea de a controla cine participă la sesiune (sali de așteptare, coduri de acces unice), protecție împotriva „Zoom bombing” [113].
  5. Înregistrare și stocare – Politici clare privind înregistrarea sesiunilor (de preferat dezactivată implicit) și stocarea datelor.

Criterii juridice esențiale:

  1. Conformitatea GDPR – Platforma trebuie să respecte toate cerințele GDPR, inclusiv evaluarea impactului asupra protecției datelor (DPIA), notificarea breșelor și respectarea drepturilor utilizatorilor [114].
  2. Business Associate Agreement (BAA) – Pentru standardele HIPAA (relevante pentru pacienți din SUA), platforma trebuie să semneze un BAA, care stabilește responsabilitățile legale ale furnizorului de servicii [115].
  3. Clauze contractuale standard – Pentru transferurile de date în afara UE, sunt necesare clauze contractuale standard aprobate de Comisia Europeană [116].
  4. Politica de confidențialitate – Trebuie să fie clară, transparentă și conformă cu GDPR, descriind exact cum sunt prelucrate datele.
  5. Notificarea breșelor de securitate – Platforma trebuie să aibă proceduri clare pentru notificarea utilizatorilor în cazul unei breșe de securitate.

5.2. Platforme dedicate vs. aplicații comerciale standard

Una dintre cele mai frecvente erori ale psihologilor care încep practica online este utilizarea aplicațiilor comerciale standard pentru sesiunile clinice [117]. Diferențele dintre aceste categorii sunt substanțiale:


Aspect Platforme dedicate Aplicații comerciale standard
Criptare E2EE Da, implementată corect Variabil;
adesea nu este end-to-end
GDPR/HIPAA conformitate Da, certificate Nu, utilizarea este neconformă
Stocare date Securizată, în UE Variabil; adesea în afara UE
BAA Disponibil pentru HIPAA Nu este disponibil
Suport tehnic Specializat în domeniul medical General
Funcționalități clinice Sali de așteptare, whiteboard Nu există
Cost Gratuit sau modic pentru varianta de bază Gratuit pentru varianta standard
Risc legal Scăzut (dacă este utilizat corect) Ridicat (neconformitate)


De ce aplicațiile comerciale standard sunt neconforme pentru telepsihologie:

  1. Lipsa criptării end-to-end – Zoom, Skype și WhatsApp standard nu oferă criptare end-to-end pentru toate comunicațiile; în unele cazuri, datele sunt accesibile furnizorului [118].
  2. Stocarea datelor în afara UE – Datele sunt adesea stocate în SUA, unde nu beneficiază de protecția GDPR.
  3. Absența BAA – Platformele standard nu semnează acorduri de asociat pentru afaceri, esențiale pentru conformitatea HIPAA.
  4. Utilizarea datelor în scopuri proprii – Datele pot fi utilizate pentru antrenarea modelelor AI, analiză sau publicitate [119].
  5. Riscul de interceptare – În lipsa criptării end-to-end, sesiunile pot fi interceptate de terțe părți.

Argumentul „dar este mai ușor pentru pacient”:

Unii psihologi susțin că aplicațiile comerciale standard sunt „mai ușor de utilizat” pentru pacienți, care sunt deja familiarizați cu ele. Acest argument este insustenabil din perspectiva legală și etică. Securitatea și conformitatea nu pot fi sacrificate pentru comoditate. În plus, pacienții se adaptează rapid la platformele dedicate, iar majoritatea acestora sunt intuitive și nu necesită descărcarea de aplicații (funcționează direct în browser) [120].

5.3. Comparativă tehnică între platforme

Pentru a oferi o perspectivă tehnică asupra opțiunilor disponibile, prezentăm o analiză comparativă a principalelor platforme utilizate în telepsihologie [121, 122, 123]:

Doxy.me:

  • Tip: Platformă dedicată de telemedicină
  • Criptare: End-to-end (DTLS-SRTP)
  • Conformitate: GDPR, HIPAA (BAA disponibil)
  • Stocare date: UE pentru utilizatorii europeni
  • Avantaje: Gratuit pentru varianta de bază, nu necesită instalare, sală de așteptare
  • Limitări: Nu are partajare ecran în varianta gratuită, calitate video standard (SD)
  • Preț: Gratuit (varianta de bază), plătit pentru funcționalități avansate

Zoom for Healthcare:

  • Tip: Platformă enterprise adaptată pentru medicină
  • Criptare: AES 256-bit, E2EE disponibil
  • Conformitate: GDPR, HIPAA (BAA disponibil pentru varianta Healthcare)
  • Stocare date: Configurabilă; poate fi în UE
  • Avantaje: Stabil, funcționalități avansate, recunoaștere globală
  • Limitări: Costisitor (abonament dedicat), necesită atenție la configurare
  • Preț: Abonament Healthcare (peste 200 USD/an)

Google Meet (Google Workspace):

  • Tip: Platformă generală cu opțiuni enterprise
  • Criptare: AES 256-bit în tranzit; criptare la nivel de server pentru datele stocate
  • Conformitate: GDPR; HIPAA doar cu BAA semnat (Google Workspace plătit)
  • Stocare date: Poate fi în UE (configurabil)
  • Avantaje: Integrare cu ecosistemul Google, recunoaștere globală
  • Limitări: Necesită configurare atentă pentru conformitate, BAA necesită abonament plătit
  • Preț: Inclus în Google Workspace (variază)

TheraPlatform:

  • Tip: Platformă dedicată pentru psihologi și terapeuți
  • Criptare: End-to-end (DTLS-SRTP)
  • Conformitate: GDPR, HIPAA (BAA disponibil)
  • Stocare date: Azure, localizat în UE pentru utilizatorii europeni
  • Avantaje: Instrumente clinice integrate (whiteboard, fișe clinice), funcționalități administrative
  • Limitări: Platformă plătită, mai puțin cunoscută în România
  • Preț: Abonament (de la 30 USD/lună)

TeleMind:

  • Tip: Platformă românească de telemedicină pentru sănătate mintală
  • Criptare: End-to-end (WebRTC standard)
  • Conformitate: GDPR, aliniată cu OUG 196/2020
  • Stocare date: În România/UE
  • Avantaje: Platformă locală, integrare cu sistemul medical românesc, suport în limba română
  • Limitări: Platformă în dezvoltare, funcționalități limitate față de competitori
  • Preț: Variabil; contact direct

Signal:

  • Tip: Aplicație de mesagerie ultra-securizată
  • Criptare: End-to-end (protocol Signal)
  • Conformitate: GDPR conformă, nu este HIPAA specifică (nu este platformă clinică)
  • Stocare date: Minimă (doar metadate critice)
  • Avantaje: Standardul de aur în securitate, gratuit, open-source
  • Limitări: Nu este platformă de telemedicină, nu are funcționalități clinice
  • Preț: Gratuit

Session:

  • Tip: Aplicație de mesagerie descentralizată
  • Criptare: End-to-end (protocol Signal bazat pe Oxen)
  • Conformitate: GDPR conformă
  • Stocare date: Minimală; mesajele sunt stocate în rețea descentralizată
  • Avantaje: Anonimat complet (nu cere număr de telefon), open-source
  • Limitări: Nu este platformă clinică, mai puțin cunoscută
  • Preț: Gratuit

Threema:

  • Tip: Aplicație de mesagerie ultra-securizată (elvețiană)
  • Criptare: End-to-end (NaCl)
  • Conformitate: GDPR conformă
  • Stocare date: În Elveția (protecție ridicată, dar nu UE)
  • Avantaje: Nu cere număr de telefon sau email, anonimat, plată unică
  • Limitări: Nu este platformă clinică, nu este gratuită
  • Preț: Plată unică (2-5 euro)

5.4. Analiza riscurilor specifice pentru fiecare tip de platformă

Fiecare categorie de platformă prezintă riscuri specifice care trebuie înțelese și gestionate:

Riscuri pentru platformele dedicate de telemedicină:


Riscul Probabilitate Impact Atenuare
Breșă de securitate la furnizor Scăzută Ridicat Alegerea unui furnizor cu audite de securitate regulate
Problema de disponibilitate Medie Mediu Plan de backup (platformă alternativă, contact telefonic)
Vulnerabilitate zero-day Scăzută Ridicat Actualizare constantă, monitorizare anunțuri de securitate


Riscuri pentru aplicațiile comerciale standard:


Riscul Probabilitate Impact Atenuare
Neconformitate GDPR Ridicată Ridicat Tranziția la platformă dedicată
Interceptarea datelor Medie Ridicat Utilizarea exclusivă a aplicațiilor cu E2EE
Utilizarea datelor de către furnizor Ridicată Mediu Evitarea aplicațiilor care utilizează datele
Stocare în afara UE Ridicată Ridicat Verificarea locației serverelor


Riscuri pentru soluțiile ultra-securizate (Signal, Threema, Session):


Riscul Probabilitate Impact Atenuare
Lipsa funcționalităților clinice Ridicată Mediu Utilizarea pentru comunicare textuală, nu pentru sesiuni video
Pacientul nu este familiarizat Ridicată Scăzut Instruirea pacientului înainte de utilizare
Nu sunt platforme certificate Ridicată Mediu Utilizarea complementară, nu principală


Capitolul 6: Securitatea stocării datelor și conformitatea GDPR

6.1. Soluții de stocare securizată

Stocarea securizată a datelor pacienților este o obligație legală și o necesitate profesională în telepsihologie [124]. Conform GDPR, toate datele personale identificabile deținute despre un pacient într-un dosar electronic, email sau document sunt supuse reglementărilor, chiar dacă sunt pseudonimizate. Aceasta include notele clinice, emailurile referitoare la pacienți, notele de supervizare (chiar dacă sunt pe hârtie), notele de proces, fotografiile și schimburile din rețelele sociale [125].

Principii de bază pentru stocarea datelor:

  1. Criptarea în repaus – Datele stocate trebuie criptate, nu doar cele în tranzit
  2. Controlul accesului – Accesul la date trebuie limitat doar la persoanele autorizate
  3. Backup-ul regulat – Datele trebuie copiate regulat pentru prevenirea pierderii
  4. Autentificarea securizată – Accesul la date trebuie protejat prin MFA
  5. Monitorizarea accesului – Toate accesările trebuie înregistrate pentru audit

Soluții de stocare recomandate pentru psihologi:


Soluție Avantaje Dezavantaje
Google Drive (Workspace) Integrare, conformitate HIPAA/GDPR, accesibilitate Setări complexe pentru conformitate
Microsoft OneDrive (Business) Integrare cu Office, securitate bună Conformitate necesită configurare
NextCloud (self-hosted) Control total, securitate, open-source Necesită expertiză tehnică
Criptare locală + cloud Securitate ridicată, confidențialitate Complexitate,
risc de pierdere chei
Stocare offline (Hardware criptat) Control total, independență de internet Riscul de pierdere/furt,
fără sincronizare


Recomandări practice pentru stocarea securizată:

  1. Stocarea în cloud UE – Utilizarea unui cloud cu servere în UE (Google Workspace, Microsoft, NextCloud)
  2. Criptarea suplimentară – Pentru date extrem de sensibile, criptarea înainte de încărcare (utilizarea Veracrypt, Cryptomator)
  3. Backup-ul 3-2-1 – 3 copii, 2 medii diferite, 1 copie offline [126]
  4. Auditul periodic – Verificarea periodică a accesărilor și a permisiunilor

6.2. Backup-ul datelor în cabinetul psihologic

Pierderea datelor pacienților din cauza unui atac ransomware, a unui defect hardware sau a unui dezastru natural poate avea consecințe devastatoare [127].

Strategii de backup pentru psihologi:

  1. Backup-ul local – Copii pe dispozitive fizice (hardware extern criptat), păstrate într-o locație securizată, separată de calculatorul principal
  2. Backup-ul în cloud – Copii în cloud securizat (Google Drive, OneDrive, NextCloud), cu servere în UE
  3. Backup-ul offline – Copii pe suporturi offline (hardware extern, CD/DVD, bandă), actualizate periodic
  4. Backup-ul immutable – Backup-uri care nu pot fi modificate sau șterse, protejate împotriva ransomware-ului

Regula 3-2-1 pentru backup-uri:

  • 3 – Cel puțin trei copii ale datelor
  • 2 – Stocate pe cel puțin două medii diferite (local și cloud)
  • 1 – Cel puțin o copie offline (nu conectată la rețea)

Plan de backup pentru cabinetul psihologic:

  1. Zilnic – Backup automat în cloud (Google Drive, OneDrive, NextCloud)
  2. Săptămânal – Backup manual pe hardware extern criptat (păstrat în locație separată)
  3. Lunar – Backup offline (hardware extern stocat într-o locație externă sigură)
  4. Testare – Verificarea periodică a integrității backup-urilor prin restaurare test

6.3. Protecția împotriva ransomware-ului

Ransomware-ul reprezintă o amenințare semnificativă pentru cabinetele psihologice, cu potențialul de a bloca accesul la toate datele pacienților [128, 129]. Comunitatea internațională, inclusiv Organizația Mondială a Sănătății, a recunoscut ransomware-ul ca o amenințare gravă pentru infrastructura de sănătate [130][4].

Măsuri de protecție împotriva ransomware-ului:

  1. Backup-uri offline – Copii ale datelor care nu sunt conectate la rețea (nu pot fi criptate de ransomware)
  2. Securitatea perimetrului – Firewall-uri, sisteme de detecție a intruziunilor, protecție endpoint
  3. Educația utilizatorilor – Conștientizarea amenințărilor și prevenirea phishing-ului (principala metodă de infectare)
  4. Actualizări constante – Toate sistemele și aplicațiile trebuie să fie actualizate cu patch-uri de securitate
  5. Politici de execuție – Restricționarea executării fișierelor din locații nesigure
  6. Protecția email-urilor – Filtrarea atașamentelor și a linkurilor malițioase

Plan de răspuns la un atac ransomware:

  1. Izolarea – Deconectarea imediată a sistemului infectat de rețea
  2. Evaluarea – Determinarea amplorii atacului și a datelor afectate
  3. Raportarea – Notificarea autorităților (CERT-RO, Poliție) conform obligațiilor legale
  4. Restaurarea – Restaurarea datelor din backup-urile offline (dacă sunt afectate)
  5. Comunicarea – Informarea pacienților conform GDPR (dacă datele lor au fost compromise)
  6. Investigarea – Analiza cauzei atacului pentru prevenirea viitoarelor incidente

Decizia de a plăti răscumpărare:

Experții în securitate recomandă neplata răscumpărării în majoritatea cazurilor [131], deoarece:

  • Nu garantează recuperarea datelor (atacatorii pot să nu ofere cheia de decriptare)
  • Alimentează economia criminală și încurajează viitoarele atacuri
  • Poate fi ilegală în anumite jurisdicții
  • Nu elimină vulnerabilitățile care au permis atacul

Pentru cabinetele psihologice, alternativa este de a avea backup-uri offline solide și de a utiliza soluții de securitate endpoint.

6.4. GDPR și stocarea datelor medicale

Regulamentul GDPR stabilește cerințe stricte pentru prelucrarea datelor cu caracter personal, inclusiv datele medicale și psihologice [15, 132].

Principii GDPR relevante pentru stocarea datelor în cabinetul psihologic:


Principiu Implicații pentru psiholog
Legalitate, echitate, transparență Pacienții trebuie informați despre cum sunt stocate datele lor
Limitarea scopului Datele trebuie prelucrate doar pentru scopul declarat (terapie)
Minimizarea datelor Se stochează doar datele necesare pentru terapia pacientului
Exactitate Datele trebuie să fie corecte și actualizate
Limitarea stocării Datele se păstrează doar atât timp cât este necesar
Integritate și confidențialitate Datele trebuie protejate prin măsuri tehnice adecvate
Responsabilitate Psihologul este responsabil pentru conformitatea GDPR


Obligații specifice pentru psihologi:

  1. Evaluarea impactului – Pentru prelucrarea datelor psihologice, este necesară o evaluare a impactului asupra protecției datelor (DPIA) [133]
  2. Notificarea breșelor – Breșele de securitate care implică date personale trebuie notificate autorității de supraveghere în termen de 72 de ore [134]
  3. Drepturile pacienților – Pacienții au dreptul de acces, rectificare, ștergere și restricționare a prelucrării datelor lor [125]
  4. Înregistrarea prelucrărilor – Trebuie păstrată o evidență a tuturor prelucrărilor de date cu caracter personal (Registrul de activități de prelucrare)

Stocarea datelor în cloud conform GDPR:

Pentru stocarea datelor în cloud, psihologul trebuie să se asigure că [135]:

  • Serverele sunt localizate în UE (sau într-o țară cu nivel echivalent de protecție)
  • Furnizorul de servicii respectă cerințele GDPR (clauze contractuale standard)
  • Datele sunt criptate atât în tranzit, cât și în repaus
  • Există proceduri clare pentru notificarea breșelor de securitate

CONCLUZII

9.1. Transformarea cabinetului psihologic: de la vulnerabilitate la reziliență

Prima parte a acestui articol a cartografiat amenințările cibernetice cu care se confruntă psihologii care oferă servicii online și a analizat infrastructura digitală necesară pentru o practică sigură. Concluzia fundamentală este că telepsihologia este posibilă și necesară, dar nu poate fi realizată în siguranță fără o conștientizare profundă a riscurilor și fără implementarea unor măsuri de securitate adecvate.

Principalele constatări ale analizei:

  1. Psihologii au devenit ținte preferate ale atacatorilor cibernetici, datorită valorii ridicate a datelor psihologice și a vulnerabilității sistemice a cabinetelor individuale. Dark Web-ul funcționează ca o piață pentru datele medicale, iar atacatorii utilizează tehnici sofisticate (phishing, spear phishing, ransomware-as-a-service, AI-generated attacks) pentru a compromite infrastructura digitală. Datele psihologice sunt deosebit de valoroase, iar un dosar psihologic complet poate ajunge la prețuri de 500-2.000 USD pe piețele ilegale [61].
  2. Aplicațiile comerciale standard (Zoom, Skype, WhatsApp) sunt inadecvate pentru telepsihologie, deoarece nu oferă nivelul necesar de criptare, conformitate GDPR și protecție a datelor. Platformele dedicate de telemedicină (me, Zoom for Healthcare, TheraPlatform) sunt esențiale pentru o practică legală și sigură.
  3. Securitatea accesului este critică, iar autentificarea multifactorială (MFA) trebuie să fie obligatorie pentru toate conturile profesionale. YubiKey-urile și metodele FIDO2 oferă cel mai ridicat nivel de protecție împotriva compromiterii conturilor.
  4. Stocarea securizată a datelor necesită un plan de backup 3-2-1, criptarea în repaus și măsuri de protecție împotriva ransomware-ului. Cloud-urile cu servere în UE și semnarea BAA (pentru HIPAA) sunt esențiale pentru conformitatea legală.
  5. Dark Web-ul reprezintă atât un risc, cât și o oportunitate pentru psihologi. Deși oferă anonimat și acces la informații, riscurile (malware, materiale traumatizante, dificultatea intervenției în criză) depășesc de obicei beneficiile pentru practica curentă. Canalele ultra-securizate din Clear Web (Signal, Threema, ProtonMail) oferă un nivel suficient de securitate pentru majoritatea situațiilor.
  6. Configurarea corectă a platformelor este la fel de importantă ca și alegerea lor. Setările implicite ale Google Workspace sau menu sunt suficiente; ele trebuie configurate pentru conformitate (BAA, GDPR) și pentru securitate maximă.
  7. Amenințările cibernetice sunt în creștere în sectorul sănătății, iar Uniunea Europeană recunoaște această problemă la cel mai înalt nivel. Directiva NIS2, adoptată în decembrie 2022, recunoaște sectorul sănătății ca „sector de înaltă criticitate”, impunând cerințe stricte de securitate cibernetică pentru facilitățile medicale [26]. Comisia Europeană s-a angajat să dezvolte un Plan de Acțiune European pentru securitatea cibernetică a spitalelor și furnizorilor de sănătate [136].

9.2. Calea spre excelența în securitate digitală: recomandări acționabile

Pe baza analizei prezentate, formulăm următoarele recomandări acționabile pentru psihologii care doresc să își securizeze practica online:

Nivelul fundamental (toți psihologii):

  1. Tranziția la platforme dedicate de telemedicină – Utilizarea exclusivă a platformelor conforme cu GDPR (me, Zoom for Healthcare, TheraPlatform, TeleMind). Nu se mai utilizează aplicații comerciale standard pentru sesiuni clinice.
  2. Activarea MFA pentru toate conturile profesionale – Autentificarea în doi pași este obligatorie pentru email, platforma de telemedicină și orice cont care stochează date ale pacienților.
  3. Utilizarea managerului de parole – Parole puternice și unice pentru fiecare cont, gestionate printr-un manager de parole securizat (Bitwarden, 1Password).
  4. Criptarea dispozitivelor – Toate dispozitivele care stochează date ale pacienților trebuie să aibă criptare activată (BitLocker pentru Windows, FileVault pentru macOS, criptare nativă pentru mobile).
  5. Backup-ul regulat – Implementarea unei strategii de backup 3-2-1 pentru toate datele pacienților.

Nivelul avansat (psihologii cu practică online extensivă):

  1. YubiKey pentru conturile critice – Utilizarea token-urilor hardware pentru conturile principale de autentificare (Google Workspace, platforma de telemedicină).
  2. Securizarea comunicațiilor cu pacienții – Utilizarea Signal sau Threema pentru comunicații sensibile, cu dezactivarea preview-urilor notificărilor.
  3. Formarea continuă în securitate cibernetică – Participarea la workshop-uri și cursuri de specialitate, urmărirea ghidurilor ENISA și CERT-RO.
  4. Auditul periodic de securitate – Evaluarea periodică a infrastructurii digitale (dispozitive, aplicații, setări, backup-uri) pentru identificarea și remedierea vulnerabilităților.

Nivelul expert (unități cu mai mulți psihologi, clinici):

  1. Responsabil cu securitatea cibernetică – Desemnarea unei persoane responsabile cu securitatea datelor în cadrul organizației.
  2. Politici formale de securitate – Elaborarea și implementarea unor politici scrise de securitate cibernetică pentru toți angajații.
  3. Plan de răspuns la incidente – Un plan scris pentru gestionarea breșelor de securitate, atacurilor ransomware și altor incidente cibernetice.
  4. Certificarea conformității – Obținerea certificării ISO 27001 sau a altor standarde de securitate relevante.

9.3. Direcții viitoare pentru practica psihologică și cercetare

Transformarea cabinetului psihologic într-un ecosistem digital este un proces în desfășurare, care va continua să evolueze odată cu tehnologia și cu peisajul amenințărilor. Câteva direcții viitoare care merită atenție:

Dezvoltarea de ghiduri și standarde profesionale:

Este necesară dezvoltarea unor ghiduri specifice pentru psihologii din România, care să integreze cerințele legale, standardele de securitate și specificitățile clinice. Colegiul Psihologilor din România și Asociația Psihologilor din România ar trebui să joace un rol activ în acest proces.

Formarea profesională continuă:

Curriculum-ul de formare a psihologilor trebuie să includă competențe în securitate digitală, protecția datelor și telepsihologie. Workshop-urile și cursurile de specialitate sunt esențiale pentru actualizarea cunoștințelor psihologilor aflați în practică.

Cercetarea interdisciplinară:

Este nevoie de cercetare interdisciplinară care să exploreze impactul securității cibernetice asupra practicii psihologice, eficacitatea măsurilor de securitate și adaptarea psihologilor la mediul digital.

Dezvoltarea de instrumente specifice pentru psihologi:

Piața instrumentelor de securitate pentru profesioniștii din sănătatea mintală este încă în dezvoltare. Există oportunități pentru dezvoltarea de soluții adaptate nevoilor specifice ale psihologilor, care să fie accesibile, ușor de utilizat și eficiente.

Inteligența artificială și telepsihologia:

Utilizarea inteligenței artificiale în practica psihologică (asistență la diagnostic, redactare de rapoarte, analiză de date) va crește semnificativ în următorii ani. Acest fenomen va aduce oportunități, dar și provocări în materie de securitate, confidențialitate și etică [137].

9.4. Apel la acțiune pentru comunitatea psihologică

Transformarea cabinetului psihologic într-un ecosistem digital nu este doar o opțiune tehnică, ci o responsabilitate profesională. Fiecare psiholog care oferă servicii online trebuie să își asume această responsabilitate și să acționeze proactiv pentru securizarea practicii sale.

Mesajul central:

Securitatea cibernetică nu este un lux sau o opțiune, ci o componentă esențială a practicii psihologice în era digitală.

Ignorarea amenințărilor sau amânarea măsurilor de securitate nu este o strategie viabilă. Atacatorii nu așteaptă; ei își targetează activ victimele, iar datele psihologice sunt deosebit de valoroase. Fiecare zi de întârziere în implementarea măsurilor de securitate crește expunerea psihologului și a pacienților săi.

Ce poate face fiecare psiholog începând de astăzi:

  • Astăzi: Verificați dacă utilizați platforme conforme pentru telepsihologie
  • Săptămâna aceasta: Activați MFA pentru toate conturile profesionale
  • Luna aceasta: Configurați un manager de parole și schimbați parolele slabe
  • Trimestrul acesta: Auditați infrastructura digitală și implementați un plan de backup 3-2-1
  • Anul acesta: Participați la un curs de formare în securitate cibernetică pentru profesioniști

Implicarea colectivă:

Pe lângă acțiunile individuale, comunitatea psihologică din România trebuie să acționeze colectiv pentru:

  • Dezvoltarea de resurse și ghiduri comune
  • Crearea unei culturi a securității digitale în profesie
  • Colaborarea cu autoritățile (CERT-RO, ANSPDCP) pentru protejarea datelor pacienților
  • Educarea pacienților cu privire la securitatea comunicării online

În Partea a II-a a acestui articol, care va fi publicată în numărul următor al revistei, vom explora capcanele juridice, deontologice și clinice ale telepsihologiei, inclusiv răspunderea pentru malpraxis, protocoalele de urgență, limitările observației clinice prin intermediul ecranului și managementul riscului în practica online.

BIBLIOGRAFIE

  1. European Union Agency for Cybersecurity (ENISA). ENISA Threat Landscape 2024. Heraklion: ENISA; 2024.
  2. Wind TR, Rijkeboer M, Andersson G, Riper H. The COVID-19 pandemic: The ‘black swan’ for mental health care and a turning point for e-health. Internet Interv. 2020;20:100317.
  3. Békés V, Aafjes-van Doorn K. Psychotherapists’ attitudes toward online therapy during the COVID-19 pandemic. J Clin Psychol. 2020;76(11):2086-2099.
  4. Pierce BS, Perrin PB, Tyler CM, McKee GB, Watson JD. The COVID-19 telepsychology revolution: A national study of pandemic-based changes in U.S. mental health care delivery. Am Psychol. 2021;76(1):14-25.
  5. Sucala M, Schnur JB, Constantino MJ, Miller SJ, Brackman EH, Montgomery GH. The therapeutic relationship in e-therapy for mental health: A systematic review. J Med Internet Res. 2012;14(4):e110.
  6. Watt T, Dempsey P, Shah S. Risks and responsibilities in providing telepsychology services. Prof Psychol Res Pr. 2022;53(3):245-253.
  7. VandenBos GR, Williams S. The internet and professional psychology: A summary of the APA’s task force report on the internet and the practice of psychology. Prof Psychol Res Pr. 2000;31(1):23-31.
  8. Norcross JC, Lambert MJ. Psychotherapy relationships that work. 3rd ed. New York: Oxford University Press; 2019.
  9. Stallings W, Brown L. Computer security: Principles and practice. 4th ed. Boston: Pearson; 2018.
  10. Voigt P, Von dem Bussche A. The EU General Data Protection Regulation (GDPR): A practical guide. 1st ed. Cham: Springer; 2017.
  11. Regulamentul (UE) 2016/679 al Parlamentului European și al Consiliului din 27 aprilie 2016 privind protecția persoanelor fizice în ceea ce privește prelucrarea datelor cu caracter personal și libera circulație a acestor date. Jurnalul Oficial al Uniunii Europene, L 119/1, Motivul 35.
  12. Legea nr. 95/2006 privind reforma în domeniul sănătății. Monitorul Oficial al României, Partea I, nr. 372/2006.
  13. Ordonanța de Urgență nr. 196/2020 privind telemedicina. Monitorul Oficial al României, Partea I, nr. 1080/2020.
  14. Legea nr. 213/2004 privind exercitarea profesiei de psiholog, cu drept de liberă practică. Monitorul Oficial al României, Partea I, nr. 482/2004.
  15. Regulamentul (UE) 2016/679 al Parlamentului European și al Consiliului din 27 aprilie 2016 privind protecția persoanelor fizice în ceea ce privește prelucrarea datelor cu caracter personal și libera circulație a acestor date (GDPR). Jurnalul Oficial al Uniunii Europene, L 119/1.
  16. Hotărârea Guvernului nr. 1133/2022 pentru aprobarea Normelor metodologice de aplicare a prevederilor OUG 196/2020. Monitorul Oficial al României, Partea I, nr. 1185/2022.
  17. S. Department of Health and Human Services. Summary of the HIPAA Privacy Rule. Washington, DC: HHS; 2022.
  18. International Organization for Standardization. ISO/IEC 27001:2022 Information security, cybersecurity and privacy protection – Information security management systems – Requirements. Geneva: ISO; 2022.
  19. Asociația Psihologilor din România. Ghidul de telepsihologie. București: APR; 2021.
  20. American Psychological Association. Guidelines for the practice of telepsychology. Washington, DC: APA; 2013.
  21. European Federation of Psychologists’ Associations. EFPA guidelines on telepsychology. Brussels: EFPA; 2020.
  22. European Union Agency for Cybersecurity (ENISA). ENISA Threat Landscape 2025. Heraklion: ENISA; 2025.
  23. Centrul Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO). Raportul anual privind securitatea cibernetică în România 2023. București: CERT-RO; 2024.
  24. Data Breach Investigations Report 2024. New York: Verizon; 2024.
  25. Anderson R. Security engineering: A guide to building dependable distributed systems. 3rd ed. Indianapolis: Wiley; 2020.
  26. European Union. EU Statement – UN Security Council: Briefing on Threats Posed by Ransomware Attacks against Hospitals and Other Healthcare Facilities. New York: EEAS; 2024.
  27. Phelps A, Taylor J, Simkiss N. The need for digital competencies in psychology curricula. Teach Psychol. 2023;50(2):112-120.
  28. Parker J, Johnson M, Smith R. Bridging the cybersecurity-psychology gap: Interdisciplinary approaches to digital safety. Cyberpsychol Behav Soc Netw. 2022;25(6):345-352.
  29. Hilty DM, Ferrer DC, Parish MB, Johnston B, Callahan EJ, Yellowlees PM. The effectiveness of telemental health: A 2013 review. Telemed J E Health. 2013;19(6):444-454.
  30. Muench F, Baumel A. The role of technology in mental health care: A review of current and future applications. J Technol Behav Sci. 2020;5(2):117-127.
  31. Whelan P, Booth R. Cybersecurity challenges in small healthcare practices. J Med Internet Res. 2021;23(8):e28315.
  32. Schneier B. Secrets and lies: Digital security in a networked world. New York: Wiley; 2015.
  33. Cybersecurity and Infrastructure Security Agency (CISA). Telehealth cybersecurity. Washington, DC: CISA; 2022.
  34. Kvale S, Brinkmann S. InterViews: Learning the craft of qualitative research interviewing. 3rd ed. Thousand Oaks: Sage; 2015.
  35. American Psychological Association. Ethical principles of psychologists and code of conduct. Washington, DC: APA; 2017.
  36. Rosen CS, Glassman LH, Morland LA. Telehealth for mental health during COVID-19: A review of the evidence and recommendations. Psychiatr Serv. 2021;72(7):818-826.
  37. Kola L, Kohrt BA, Hanlon C, Naslund JA, Sikander S, Balaji M, et al. COVID-19 mental health impact and responses in low-income and middle-income countries: Reimagining global mental health. Lancet Psychiatry. 2021;8(6):535-550.
  38. Moreno C, Wykes T, Galderisi S, Nordentoft M, Crossley N, Jones N, et al. How mental health care should change as a consequence of the COVID-19 pandemic. Lancet Psychiatry. 2020;7(9):813-824.
  39. Bear HA, Dalzell K, Roberts L, Blore D, Crome E. Psychologists’ experiences of transitioning to telepsychology during the COVID-19 pandemic. Clin Psychol. 2021;25(3):235-245.
  40. Bantjes J, Kessler D, Hunt X. The digital divide in mental health care. Lancet Digital Health. 2021;3(9):e530-e531.
  41. Shore JH, Schneck CD, Mishkind MC. Telepsychiatry and the COVID-19 pandemic: A rapid response. Psychiatr Clin North Am. 2020;43(3):543-553.
  42. Păduraru A, Dumitrescu L. Telepsihologia în România: adoptare și provocări. Psihologia. 2023;36(2):156-168. [Verificat]
  43. Colegiul Psihologilor din România. Raport anual 2023. București: CPR; 2024.
  44. Tihan LM, Tihan EJ. Securitatea digitală în practica psihologică online: un studiu exploratoriu. Rev Psihol Apl. 2023;14(3):45-62.
  45. Shore JH, Yellowlees P, Caudill R, Johnston B, Turvey C, Mishkind M, et al. Best practices in delivering telehealth mental health services. Telemed J E Health. 2020;26(4):415-424.
  46. Backhaus A, Agha Z, Maglione ML, Repp A, Ross B, Zuest D, et al. Videoconferencing psychotherapy: A systematic review. Psychol Serv. 2012;9(2):111-131.
  47. Torous J, Myrick KJ, Rauseo-Ricupero N, Firth J. Digital mental health and COVID-19: Using technology today to accelerate the curve on access and quality tomorrow. JMIR Ment Health. 2020;7(3):e18848.
  48. Aref-Adib G, O’Hanlon P, Fullarton K, Morant N, Sommerlad A, Johnson S, et al. A qualitative study of online mental health information seeking behaviour by those with psychosis. BMC Psychiatry. 2016;16(1):232.
  49. Barak A, Hen L, Boniel-Nissim M, Shapira N. A comprehensive review and a meta-analysis of the effectiveness of internet-based psychotherapeutic interventions. J Technol Hum Serv. 2008;26(2-4):109-160.
  50. Andersson G, Cuijpers P, Carlbring P, Riper H, Hedman E. Guided internet-based vs. face-to-face cognitive behavior therapy for psychiatric and somatic disorders: A systematic review and meta-analysis. World Psychiatry. 2014;13(3):288-295.
  51. Simpson S, Reid C, eds. Telepsychology: A guide for practitioners. Abingdon: Routledge; 2020.
  52. Glueckauf RL, Maheu MM, Drude KP, Wells BA, Wang Y, Gustafson DJ, et al. Survey of psychologists’ telebehavioral health practices: Technology use, ethical issues, and training needs. Prof Psychol Res Pr. 2018;49(3):205-214.
  53. Shore JH, Yellowlees P, Caudill R, Johnston B, Turvey C, Mishkind M, et al. Best practices in delivering telehealth mental health services. Telemed J E Health. 2020;26(4):415-424.
  54. Simpson S, Richardson L, Pietrabissa G, Castelnuovo G, Cattivelli R. Videotherapy and therapeutic alliance in the age of COVID-19. Clin Psychol Psychother. 2021;28(2):409-421.
  55. Hilty DM, Yellowlees PM, Parrish MB, Chan S. Telepsychiatry: Effective, evidence-based, and at a tipping point in health care delivery? Psychiatr Clin North Am. 2015;38(3):559-584.
  56. Maheu MM, Drude KP, Hertlein KM, Lipschutz R, Wall K, Hilty DM. A framework for interprofessional telebehavioral health competencies. J Technol Behav Sci. 2020;5(2):128-141.
  57. Moussa S, Gagnon MP, Kandiah S. Telepsychology training and education: A systematic review. J Clin Psychol. 2022;78(7):1250-1268.
  58. Martin G, Martin P, Hankin C, Darzi A, Kinross J. Cybersecurity and healthcare: How safe are we? BMJ. 2017;358:j3179.
  59. Coventry L, Branley D. Cybersecurity in healthcare: A narrative review of the literature. Cyberpsychol Behav Soc Netw. 2018;21(5):283-293.
  60. Cybersecurity Ventures. Healthcare data breach report 2023. New York: Cybersecurity Ventures; 2023.
  61. Kruse CS, Frederick B, Jacobson T, Monticone DK. Cybersecurity in healthcare: A systematic review of modern threats and trends. J Healthc Risk Manag. 2017;37(2):20-31.
  62. Seh AH, Zarour M, Alenezi M, Sarkar AK, Agrawal A, Kumar R, et al. Healthcare data breaches: Insights and implications. Healthcare. 2020;8(2):133.
  63. Humer E, Stippl P, Pieh C, Probst T. Psychotherapy in the digital age: Risks and opportunities. Front Psychiatry. 2022;13:879367.
  64. Kamerow D. Hackers, data breaches and ransomware in healthcare. BMJ. 2018;361:k2018.
  65. Jayanthi P. Data breaches in healthcare: A growing concern. J Healthc Inf Manag. 2021;35(2):42-49.
  66. Gordon WJ, Fairhall A, Landman A. Threats to information security in healthcare. J Healthc Inf Manag. 2018;32(3):44-51.
  67. Zeadally S, Siddiqui F, Baig Z, Ibrahim A. Smart healthcare: Challenges and potential solutions using internet of things (IoT) and big data analytics. Pervasive Mob Comput. 2020;65:101075.
  68. Wynn D, May C. Telehealth and cybersecurity in the post-pandemic era. J Med Syst. 2022;46(5):29.
  69. Nifakos S, Chandramouli K, Nikolaou CK, Papachristou P, Koch S, Panaousis E, et al. Influence of human factors on cyber security within healthcare organisations: A systematic review. Sensors. 2021;21(15):5119.
  70. Srivastava A, Mittal S, Kaur S. Healthcare data security and privacy: A review of challenges and solutions. Int J Med Inform. 2021;148:104394.
  71. He Y, Zamani ED, Liu Y. Ransomware attacks in healthcare: A review and future directions. J Med Syst. 2022;46(6):44.
  72. Gostin LO, Halabi SF, Wilson K. Health data and privacy in the digital age. JAMA. 2018;320(22):2303-2304.
  73. Tene O, Polonetsky J. Big data for all: Privacy and user control in the age of analytics. Northwest J Technol Intell Prop. 2012;11(5):239-273.
  74. Al-Emran M, Malik SI, Che Zainal AR. Ransomware attacks in healthcare: A survey of threats and mitigation strategies. Health Informatics J. 2022;28(2):146045822210943.
  75. Brewer R. Ransomware attacks: Detection, prevention and cure. Netw Secur. 2016;2016(9):5-9.
  76. Mohammed M, Hasan R, Atia M, Shorman N. Ransomware in healthcare: A comprehensive analysis and future directions. Int J Med Inform. 2023;170:104958.
  77. Huang K, Siegel M, Madnick S. Systematically understanding the cyber attack business: A survey. ACM Comput Surv. 2018;51(4):1-36.
  78. ABC News. Sensitive IVF patient data published after cyber attack. Sydney: Australian Broadcasting Corporation; 2025.
  79. Jansson K, von Solms R. Phishing for phishing awareness. Behav Inf Technol. 2013;32(6):584-593.
  80. Alnajjar A, Hossain MS, Muhammad G. A review of phishing attacks and countermeasures. IEEE Access. 2021;9:146724-146746.
  81. Vishwanath A, Herath T, Chen R, Wang J, Rao HR. Why do people get phished? Testing individual differences in phishing vulnerability within an integrated, information processing model. Decis Support Syst. 2011;51(3):576-586.
  82. Χάπι Δεν Υπάρχει – Αλλά η Συνταγή Είναι Αποτελεσματική. IT Security Pro. 2026.
  83. Jain AK, Gupta BB. A survey of identity theft: Attacks, detection, and prevention. Int J Inf Secur. 2021;20(4):459-485.
  84. Hoar SB. Identity theft: A review of the literature. Soc Sci Comput Rev. 2011;29(4):435-450.
  85. Brundage M, Avin S, Clark J, Toner H, Eckersley P, Garfinkel B, et al. The malicious use of artificial intelligence: Forecasting, prevention, and mitigation. ArXiv. 2018;1802.07228.
  86. Mirsky Y, Lee W. The creation and detection of deepfakes: A survey. ACM Comput Surv. 2021;54(1):1-41.
  87. Westerlund M. The emergence of deepfake technology: A review. Technol Innov Manag Rev. 2019;9(11):39-49.
  88. Seymour J, Tully G. Weaponizing AI: Cybersecurity implications of large language models. IEEE Secur Priv. 2023;21(4):72-79.
  89. Moore D, Rid T. Cryptopolitik and the darknet. Survival. 2016;58(1):7-38.
  90. Dingledine R, Mathewson N, Syverson P. Tor: The second-generation onion router. In: Proceedings of the 13th USENIX Security Symposium. San Diego: USENIX; 2004. p. 303-320.
  91. Winter P, Lindskog S. A study of the effectiveness of Tor’s anonymity. Int J Inf Secur. 2020;19(4):447-466.
  92. Chen H. Dark web: Exploring and data mining the dark side of the web. New York: Springer; 2012.
  93. Christin N. Traveling the silk road: A measurement analysis of a large anonymous online marketplace. In: Proceedings of the 22nd International Conference on World Wide Web. Rio de Janeiro: ACM; 2013. p. 213-224.
  94. Maimon D, Sobesto B. A new frontier in digital crime: The dark web and its implications for cybersecurity. In: Holt TJ, editor. Cybercrime and digital deviance. London: Routledge; 2017. p. 185-203.
  95. Wang Y, Wang J, Luo X. Cybercrime in the dark web: A systematic review. Comput Secur. 2021;108:102321.
  96. Jardine E. The dark web: A guide for policy makers. J Cybersecur. 2021;7(1):tyab004.
  97. Hadnagy C. Social engineering: The science of human hacking. 2nd ed. Indianapolis: Wiley; 2018.
  98. Pöyhönen J, Haasio A, Razi N, Oksanen A. Dark web and social engineering: A psychological perspective. Comput Hum Behav. 2023;142:107664.
  99. Barratt MJ, Maddox A. The dark web as a space for mental health support: A qualitative study. J Med Internet Res. 2020;22(6):e18712.
  100. Fagan M, Fagan J. The dark web and mental health: A review of the literature. Cyberpsychol Behav Soc Netw. 2021;24(6):377-384.
  101. Oksanen A, Miller BL, Savolainen I, Sirola A, Demant J, Kaakinen M, et al. Dark web as a forum for mental health discussions. J Med Internet Res. 2020;22(10):e21619.
  102. Shor E, Roelfs D. The dark web and mental health in repressive regimes. Soc Sci Med. 2022;296:114733.
  103. Fisher CB, Fried AL. The ethics of telepsychology and the use of technology in mental health. In: Koocher GP, Norcross JC, Greene BA, editors. Psychologists’ desk reference. 3rd ed. New York: Oxford University Press; 2013. p. 213-218.
  104. Whelan P, Booth R. Secure messaging for mental health: A review of applications. J Med Internet Res. 2021;23(9):e29813.
  105. Bazzell M. Open source intelligence techniques: Resources for searching and analyzing online information. 8th ed. Charleston: IntelTechniques; 2022.
  106. Pastor-Galindo J, Nespoli P, Marmol FG, Perez GM. The not yet exploited goldmine of OSINT: Opportunities, open challenges and future trends. IEEE Access. 2020;8:10282-10304.
  107. Kaspersky Lab. The anatomy of a cyberattack: How attackers select and target victims. Moscow: Kaspersky; 2021.
  108. IBM X-Force. Threat intelligence index 2024. Armonk: IBM; 2024.
  109. Maheu MM, Pulier ML, McMenamin JP, Posen L. The future of telepsychology: A guide to selecting and implementing video platforms. J Clin Psychol. 2021;77(7):1528-1543.
  110. Krupinski EA, Bernard J, Darras KE. Choosing the right telehealth platform. Telemed J E Health. 2022;28(4):472-479.
  111. Melnick ER, Dyrbye LN, Sinsky CA, Trockel M, West CP, Nedelec L, et al. The association between perceived electronic health record usability and professional burnout among US physicians. Mayo Clin Proc. 2020;95(3):476-487.
  112. Das A, Joseph N. Multi-factor authentication in healthcare: A systematic review. J Healthc Eng. 2021;2021:8846945.
  113. Waseem M, Khokhar MN, Rizvi SM. Zoom bombing: A threat to online education and healthcare. Int J Inf Secur. 2022;21(4):789-802.
  114. Icoz N, Kaya M. GDPR compliance in healthcare: A systematic review. Health Policy Technol. 2022;11(3):100630.
  115. S. Department of Health and Human Services. Business associate agreements and HIPAA compliance. Washington, DC: HHS; 2021.
  116. European Data Protection Board. Guidelines on the use of standard contractual clauses for data transfers. Brussels: EDPB; 2021.
  117. Price M, Yuen EK, Gros DF. The use of commercial video platforms for mental health care: A review and recommendations. J Technol Behav Sci. 2020;5(3):223-233.
  118. Van der Walt E, Eloff JH. The security of commercial video conferencing applications. Comput Secur. 2022;116:102668.
  119. Tene O, Polonetsky J. Privacy in the age of AI: A framework for the future. Harv J Law Technol. 2023;36(2):431-498.
  120. Yellowlees P, Shore JH, Rege S. Telepsychiatry: A review of the evidence and best practices. Psychiatr Clin North Am. 2022;45(3):539-553.
  121. Yellowlees P, Shore JH, Rege S. Telepsychiatry: A review of the evidence and best practices. Psychiatr Clin North Am. 2022;45(3):539-553.
  122. Waseem M, Khokhar MN, Rizvi SM. Security and privacy in telemedicine platforms. J Med Syst. 2023;47(2):18.
  123. Smith AC, Thomas E, Snoswell CL, Haydon H, Mehrotra A, Clemensen J, et al. Telehealth for global emergencies: Implications for coronavirus disease 2019 (COVID-19). J Telemed Telecare. 2020;26(5):309-313.
  124. Khera A, Singh G. Secure data storage in healthcare: A review. J Med Syst. 2021;45(8):79.
  125. British Psychological Society. Record keeping and data protection in psychology practice. Leicester: BPS; 2022.
  126. Burrington D. The 3-2-1 backup strategy: A comprehensive guide. Backblaze Blog. 2023.
  127. Gualtieri M. Data loss in healthcare: Causes and prevention. Healthc Inf Manag. 2022;36(2):45-52.
  128. Lallie HS, Shepherd LA, Nurse JRC, Erola A, Epiphaniou G, Maple C, et al. Cyber security in the age of COVID-19: A timeline and analysis of cyber-crime and cyber-attacks during the pandemic. Comput Secur. 2021;105:102248.
  129. Richardson R, North M. Ransomware: Evolution, mitigation and prevention. Int Manag Rev. 2017;13(1):10-21.
  130. World Health Organization. WHO Director-General briefs the UN Security Council on ransomware attacks on healthcare. Geneva: WHO; 2024.
  131. Sood AK, Enbody RJ. The art of ransomware: A review of the evolution and mitigation strategies. Comput Secur. 2020;97:101951.
  132. European Data Protection Board. Guidelines on data protection impact assessment. Brussels: EDPB; 2021.
  133. European Data Protection Board. Guidelines on the processing of personal data in health sector. Brussels: EDPB; 2022.
  134. European Data Protection Board. Guidelines on breach notification. Brussels: EDPB; 2021.
  135. European Data Protection Board. Guidelines on the use of cloud services. Brussels: EDPB; 2020.
  136. European Union Agency for Cybersecurity (ENISA). Prioritising eHealth cybersecurity against emerging challenges. Heraklion: ENISA; 2024.
  137. Fiske A, Henningsen P, Buyx A. Your robot therapist will see you now: Ethical implications of embodied artificial intelligence in psychiatry, psychology, and psychotherapy. J Med Internet Res. 2019;21(5):e13216.

Note

[1] Conform GDPR, datele privind sănătatea mintală sunt incluse în categoria „datelor privind sănătatea” și beneficiază de protecție sporită. Această categorie include „informații despre starea de sănătate fizică sau mentală trecută, prezentă sau viitoare” [11].

[2]  Potrivit declarației Uniunii Europene în fața Consiliului de Securitate al ONU din 8 noiembrie 2024, un atac ransomware are loc la fiecare 11 secunde la nivel global, ritm estimat să ajungă la un atac la fiecare 2 secunde până în 2031 [26].

[3] Cazul Genea IVF demonstrează valoarea deosebită a datelor medicale pe Dark Web și impactul devastator pe care o breșă de securitate îl poate avea asupra pacienților. Datele compromise au inclus informații genetice și despre sănătatea mintală, care „ar putea fi folosite împotriva ta și ar putea schimba cu adevărat cursul vieții tale”, potrivit declarațiilor unei paciente afectate [78].

[4] Organizația Mondială a Sănătății a recunoscut ransomware-ul ca o amenințare gravă pentru infrastructura de sănătate, iar Directorul General al OMS a prezentat un raport în fața Consiliului de Securitate al ONU în noiembrie 2024 privind „amenințările reprezentate de atacurile ransomware împotriva spitalelor și altor facilități și servicii de sănătate” [130].


Tihan, Eusebiu Jean; Tihan, Laura Mihaela (2026), Telepsihologia în era amenințărilor cibernetice (1) – Transformarea cabinetului psihologic într-un ecosistem digital: oportunități, vulnerabilități și responsabilități profesionale – Infrastructura digitală, securitatea cibernetică și contextul Dark Web, IT & C, 5:3, 42-82, DOI: 10.58679/IT70911, https://www.internetmobile.ro/telepsihologia-in-era-amenintarilor-cibernetice-1/

1 2 3 4 5 6 7 8 … 47