Tehnologie, comunicații, securitate cibernetică și inteligența artificială, 8 octombrie

postat în: Știri 0

#UE accelerează adoptarea AI cu un plan de 1 mld. €

Comisia Europeană a lansat „Apply AI”, o inițiativă de ~1 mld. € pentru a împinge utilizarea inteligenței artificiale în sănătate, energie, auto, producție și apărare, în logica „autonomiei strategice”. Programul se sprijină pe fonduri Horizon Europe și Digital Europe și vine după intrarea în vigoare treptată a AI Act (interdicții și alfabetizare din 2 feb. 2025; obligațiile pentru modelele GPAI din 2 aug. 2025; aplicare deplină în 2026, cu excepții). Pentru companii, asta înseamnă finanțări concrete plus claritate reglementară, dar și condiții stricte de conformitate pe modele și date. (Reuters)

#OpenAI: val nou de modele și un SDK pentru „apps” în ChatGPT

OpenAI a anunțat la Dev Day actualizări majore de API, inclusiv „GPT-5 Pro”, un model de generare video „Sora 2” și un model de voce mai ieftin. În paralel, a introdus „Apps in ChatGPT” și un Apps SDK în preview, promițând o piață de mini-aplicații conversaționale integrate. Pentru dezvoltatori, noutățile vizează cost/latency mai bune și un spectru mai larg de capabilități multimodale—de la voce la video—ce deschid uși pentru agenți conversaționali specializați. (TechCrunch)

#Google DeepMind lansează Gemini 2.5 „Computer Use”

Google a pus la dispoziție prin API modelul Gemini 2.5 Computer Use, specializat pe controlul interfețelor web și mobile, cu latență mai mică și scoruri superioare pe benchmark-uri de UI control. Actualizările din septembrie (Flash și Flash-Lite) au vizat și calitatea/instrucțiuni, multimodalitatea și traducerea, semnalând direcția către agenți capabili să „facă” efectiv taskuri pe ecrane. Implicație: automatizarea de tip RPA devine nativ conversațională. (blog.google)

#xAI ar strânge până la 20 mld. $ pentru GPU-uri Nvidia

Startup-ul lui Elon Musk se află în negocieri pentru o rundă de până la 20 mld. $, structurată equity + debt, cu o componentă semnificativă din partea Nvidia, pentru a aproviziona „Colossus 2” cu GPU-uri H200/Blackwell. Tranzacțiile ar fi facilitate printr-un SPV dedicat achizițiilor de cipuri. Dacă se confirmă, ar fi una dintre cele mai mari finanțări AI din 2025 și ar cimenta dependența ecosistemului de capacitatea Nvidia. (Reuters)

#Ransomware: Qilin lovește Asahi; producția revine, scurgerile apar

Gruparea Qilin a revendicat atacul asupra Asahi Group (bere, băuturi), după o întrerupere operațională la fabrici din Japonia la final de septembrie; producția a fost repornită pe 2 octombrie, însă actorii au publicat imagini ce ar arăta documente interne și susțin furtul a ~27 GB de date. Cazul confirmă tendința: ransomware-as-a-service foarte agresiv, cu impact operațional și scurgeri post-incident. (Reuters)

#Pulse securitate: breșe în lanț și M&A pe AI-security

Săptămâna aceasta, rapoarte agregate menționează incidente care afectează sute de organizații (ex. valul ce implică furnizori/terți), în timp ce marii jucători consolidează capabilități de AI-security prin investiții și achiziții (CrowdStrike, SentinelOne, Check Point). Mesajul pentru CISO: concentrați-vă pe third-party risk, detecție asistată de modele și playbook-uri pentru exfiltrare + extorcare. (Kaseya)

#5G-Advanced azi, 6G mâine: 3GPP R19 aproape final, R20 pornește

3GPP a confirmat înghețarea funcțională pentru elemente din Release 19 în 2025 și a pornit discuțiile timpurii pe Release 20 (prima fază de 6G). Progrese pe RAN și sidelink multi-hop indică optimizări pentru rețele industriale și siguranță publică, în timp ce rapoartele FCC TAC conturează studii 6G (interfață radio, arhitectură de core, spectru) pentru 2025–2027. Pentru operatori: planificare de investiții și trialuri timpurii 6G. (3GPP)

#Meta va folosi conversațiile cu chatbotul AI în targetarea reclamelor

Din 16 decembrie 2025, discuțiile utilizatorilor cu Meta AI pe Facebook/Instagram vor influența reclamele și recomandările; nu există opțiune de opt-out, iar politica nu se aplică încă în UE/UK (GDPR). Măsura ridică întrebări privind „intimitatea conversațională” și limitele datelor sensibile în modele de ads. Relevanță pentru marketeri: noi semnale comportamentale; pentru utilizatori: atenție la oversharing. (TechRadar)

#Cadrul juridic: Italia adoptă Legea nr. 132/2025 privind AI

Italia a publicat o lege națională care intră în vigoare pe 10 octombrie 2025 și completează Regulamentul (UE) 2024/1689 (AI Act), clarificând obligații locale pentru furnizorii de modele și utilizatori din sectoare sensibile. Împreună cu termenele AI Act (GPAI aplicabil din 2 aug. 2025), companiile care operează pe piața italiană trebuie să-și calibreze traseele de conformitate. (dataprotectionreport.com)

#Telecom securizat: Vodafone Idea lansează „Vi Protect”

La India Mobile Congress 2025, Vodafone Idea a prezentat „Vi Protect”, o suită AI de protecție împotriva spam-ului, scam-urilor și amenințărilor cibernetice pentru consumatori și companii. E un semn că operatorii telecom includ by-default capabilități de detecție/filtrare bazate pe modele în rețea și la nivel de aplicații, cu impact direct în reducerea fraudelor pe canale SMS/voice/OTT. (The Times of India)

Virtualizarea funcției de rețea (NFV) – MANO în comunicațiile 5G

IT & C - Descarcă PDFSfetcu, Nicolae (2025), Virtualizarea funcției de rețea (NFV) – MANO în comunicațiile 5G, IT & C, 4:4, 32-32, DOI: 10.58679/IT34850, https://www.internetmobile.ro/virtualizarea-functiei-de-retea-nfv-mano-in-comunicatiile-5g/


Network Function Virtualization (NFV) – MANO in 5G Communications

Abstract

The transition to 5G has accelerated the transformation of telecom networks from rigid, appliance-based systems to elastic software platforms orchestrated on cloud infrastructures. At the heart of this transformation are Network Functions Virtualization (NFV) and the Management and Orchestration (MANO) framework, as defined in the ETSI NFV framework. Together, they enable the deployment, operation, and automation of software-as-a-service (VNF/CNF) network functions across general IT resources, from the data center to the edge. This article explains the MANO architecture defined in the ETSI NFV framework, its role in 5G (core, RAN, and edge), how it supports network segmentation, closed loop operations, and practical implementation challenges.

Keywords: 5G, telecom networks, NFV, Network Functions Virtualization, MANO, Management and Orchestration, ETSI NFV, network functions, MANO architecture

Rezumat

Trecerea la 5G a accelerat transformarea rețelelor telecom din sisteme rigide, bazate pe echipamente dedicate (appliance-uri), în platforme software elastice, orchestrate pe infrastructuri cloud. În centrul acestei transformări se află NFV (Virtualizarea funcției de rețea) și cadrul de orchestrare și management MANO (Management and Orchestration), așa cum sunt definite în cadrul ETSI NFV. Împreună, ele fac posibilă implementarea, operarea și automatizarea funcțiilor de rețea ca software (VNF/CNF) pe resurse IT generale, de la centru de date până la marginea rețelei (edge). Acest articol explică arhitectura MANO definită în cadrul ETSI NFV, rolul ei în 5G (core, RAN și edge), modul în care susține segmentarea rețelei, operațiunile „closed loop”, precum și provocările practice de implementare.

Cuvinte cheie: 5G, rețele telecom, NFV, Network Functions Virtualization, MANO, virtualizarea funcției de rețea, Management and Orchestration, ETSI NFV, funcții de rețea, arhitectura MANO


IT & C, Volumul 4, Numărul 4, Decembrie 2025, pp. 21-32
ISSN 2821 – 8469, ISSN – L 2821 – 8469, DOI: 10.58679/IT34850
URL: https://www.internetmobile.ro/virtualizarea-functiei-de-retea-nfv-mano-in-comunicatiile-5g/
© 2025 Nicolae SFETCU. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.


Virtualizarea funcției de rețea (NFV) – MANO în comunicațiile 5G

Nicolae SFETCU[1]
nicolae@sfetcu.com

[1] Cercetător – Academia Română (Comitetul Român de Istoria și Filosofia Științei și Tehnicii (CRIFST) , Divizia de Istoria Științei (DIS)), ORCID: 0000-0002-0162-9973


Introducere

Trecerea la 5G a accelerat transformarea rețelelor telecom din sisteme rigide, bazate pe echipamente dedicate (appliance-uri), în platforme software elastice, orchestrate pe infrastructuri cloud. În centrul acestei transformări se află NFV (Network Functions Virtualization) și cadrul de orchestrare și management MANO (Management and Orchestration), așa cum sunt definite în cadrul ETSI NFV. Împreună, ele fac posibilă implementarea, operarea și automatizarea funcțiilor de rețea ca software (VNF/CNF) pe resurse IT generale, de la centru de date până la marginea rețelei (edge) (ETSI 2014b) (ETSI 2014a).

Acest articol explică arhitectura MANO definită în cadrul ETSI NFV, rolul ei în 5G (core, RAN și edge), modul în care susține segmentarea rețelei, operațiunile „closed loop”, precum și provocările practice de implementare.

De ce NFV în 5G?

5G promite lățime de bandă mare (eMBB), latență ultra-scăzută (URLLC) și masiv IoT (mMTC). A le livra eficient înseamnă:

  • Elasticitate: scalare automată la variația încărcării.
  • Timp de lansare redus: servicii noi puse în producție în ore/zile, nu luni.
  • Programmability: rețele controlabile prin API-uri, pipeline-uri CI/CD și politici.
  • Eficiență cost: folosirea serverelor COTS și a resurselor partajate.
    NFV+MANO oferă exact aceste capabilități, separând software-ul de rețea de hardware și orchestrând ciclul de viață end-to-end (ETSI 2014b) (ETSI 2014a).

Virtualizarea funcției de rețea (Network Function Virtualisation, NFV) introduce un nou concept pentru furnizorii de servicii pentru a accelera implementarea de noi servicii de rețea în sprijinul veniturilor și planurilor de creștere (Sfetcu 2022). Se traduce prin utilizarea tehnologiilor standard de virtualizare IT aplicate implementării funcțiilor de rețea, vizând o furnizare mai rapidă de noi servicii de rețea. Cu aceasta, mai mulți furnizori au format NFV ISG în cadrul Institutului European de Standarde în Telecomunicații (ETSI). Fundația cerințelor de bază și a arhitecturii NFV a rezultat din lucrările elaborate de ETSI NFV ISG (Mulligan 2025) (SDx 2025).

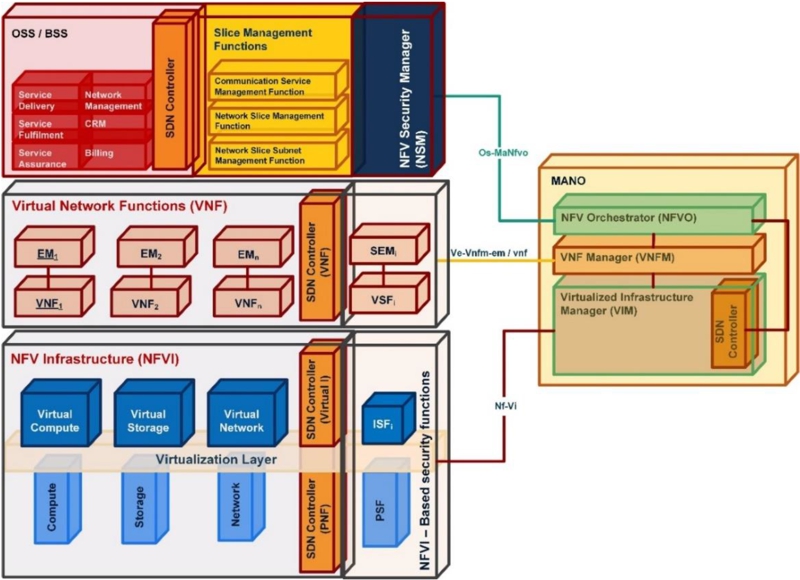
Zoom-in arhitectura NFV. Sursa: (ENISA 2019)

Deși rețelele 5G vor fi foarte diferite în comparație cu predecesorii săi în anumite privințe (de exemplu, prin utilizarea virtualizării și a suportului pentru servicii diverse și critice non-orientate spre telecomunicații), acestea împărtășesc în continuare similitudini și vor reutiliza și extinde conceptele existente care s-au dovedit a fi de succes și sunt adoptate pe scară largă.

Structura VNF a rămas aproape neschimbată. Actualizările NFV introduse constituie o evoluție a specificațiilor anterioare și se concentrează în principal pe adaptarea funcțiilor de virtualizare la diferite cerințe dictate de nevoile diferitelor componente. În același timp, acestea conțin prevederi pentru adaptarea NFV la cloud, software și tehnici de virtualizare recente, stiluri arhitecturale noi de gestionare și aspecte de operaționalizare.

De asemenea, sistemul 3GPP Network Slicing Management folosește interfețe de gestionare furnizate de NFV MANO în scopuri precum Network Slice Lifecycle Management (LCM), Virtual Network Function LCM, Performance, Fault and Configuration Management. (Sfetcu 2022)

Elementele arhitecturii NFV

Elementele arhitecturii NFV sunt după cum urmează (ENISA 2019):

  • Element: Scurtă descriere
  • Sistem de asistență operațională / sistem de asistență pentru afaceri (OSS / BSS): Funcțiile OSS / BSS asigură gestionarea și orchestrarea sistemelor, inclusiv cele moștenite, și pot avea vizibilitate completă a serviciilor furnizate de funcțiile de rețea moștenite în rețeaua unui operator. Procesele acoperite de OSS / BSS includ: gestionarea rețelei, furnizarea / îndeplinirea / asigurarea serviciilor, gestionarea relației cu clienții și facturarea.
  • Funcția de rețea virtualizată (VNF): O VNF este o virtualizare a unei funcții de rețea într-o rețea moștenită non-virtualizată. ETSI GS NFV 001 oferă o listă de cazuri de utilizare și exemple de funcții de rețea țintă (NF) pentru virtualizare. Comportamentul funcțional și starea unei NF sunt în mare măsură independente dacă NF este virtualizată sau nu. Comportamentul funcțional și interfețele operaționale externe ale unei funcții de rețea fizică (PNF) și ale unei VNF sunt de așteptat să fie aceleași.
    Toate funcțiile Core și Access Network din sistemul 5G sunt subiecte potențiale ale virtualizării, în anumite scenarii de implementare.
  • Managementul elementelor (EM): Gestionarea elementelor este responsabilă de:
    • Configurarea funcțiilor de rețea furnizate de VNF.
    • Gestionarea defecțiunilor pentru funcțiile de rețea furnizate de VNF.
    • Contabilitatea utilizării funcțiilor VNF.
    • Colectarea rezultatelor măsurării performanței pentru funcțiile furnizate de VNF.
    • Managementul securității pentru funcțiile VNF.
  • Infrastructura NFV (NFVI): Infrastructura NFV este totalitatea tuturor componentelor hardware și software care creează mediul în care sunt implementate, gestionate și executate VNF-urile. Infrastructura NFV se poate întinde pe mai multe locații, adică locuri în care sunt operate NFVI-PoP. Rețeaua care oferă conectivitate între aceste locații este considerată a face parte din infrastructura NFV. Din perspectiva VNF, stratul de virtualizare și resursele hardware arată ca o singură entitate care oferă VNF resursele virtualizate dorite.
  • Resurse hardware: În NFV, resursele hardware fizice includ calculul, stocarea și rețeaua care asigură procesare, stocare și conectivitate la VNF-uri prin stratul de virtualizare (de exemplu, hipervizor). Hardware-ul de calcul este presupus a fi COTS, spre deosebire de hardware-ul construit special. Resursele de stocare pot fi diferențiate între stocarea atașată la rețea partajată (NAS) și stocarea care se află pe serverul însuși. Resursele de calcul și stocare sunt de obicei puse în comun. Resursele de rețea sunt compuse din funcții de comutare, de ex. routere și legături prin cablu sau fără fir.
  • Stratul de virtualizare și resursele virtualizate: Stratul de virtualizare abstractizează resursele hardware și decuplează software-ul VNF de hardware-ul subiacent, asigurând astfel un ciclu de viață hardware independent pentru VNF-uri. Pe scurt, stratul de virtualizare este responsabil pentru:
    • Abstractizarea și partiționarea logică a resurselor fizice, de obicei ca strat de abstractizare hardware.
    • Activarea software-ului care implementează VNF pentru a utiliza infrastructura virtualizată subiacentă.
    • Furnizarea de resurse virtualizate către VNF, astfel încât aceasta din urmă să poată fi executată.
  • Administrator de infrastructură virtualizată: Din punctul de vedere al NFV, gestionarea infrastructurii virtualizate cuprinde funcționalitățile utilizate pentru a controla și gestiona interacțiunea unei VNF cu resursele de calcul, stocare și rețea aflate sub autoritatea sa, precum și virtualizarea acestora. În conformitate cu lista resurselor hardware specificate în arhitectură, Virtualized Infrastructure Manager efectuează gestionarea resurselor și operațiunilor. Pot fi implementate mai multe instanțe Virtualized Infrastructure Manager.
  • NFV Orchestrator: NFV Orchestrator este responsabil de orchestrarea și gestionarea infrastructurii și resurselor software NFV și de realizarea serviciilor de rețea pe NFVI.
  • Manager VNF: VNF Manager este responsabil pentru gestionarea ciclului de viață VNF (de exemplu, instanțierea, actualizarea, interogarea, scalarea și terminarea). Pot fi implementați mai mulți manageri VNF; un Manager VNF poate fi implementat pentru fiecare VNF sau un Manager VNF poate deservi mai multe VNF.
  • Os-Ma-nfvo: Acest punct de referință este utilizat pentru schimburi între OSS / BSS și NFV Orchestrator și acceptă următoarele:
    • Descriptorul serviciului de rețea și gestionarea pachetelor VNF;
    • Managementul ciclului de viață al instanței Serviciului de rețea;
    • Gestionarea ciclului de viață VNF;
    • Managementul și / sau aplicarea politicilor pentru instanțele serviciului de rețea, instanțele VNF și resursele NFVI;
    • Interogarea informațiilor relevante despre instanța serviciului de rețea și instanța VNF din OSS / BSS;
    • Transmiterea de evenimente, înregistrări de contabilitate și utilizare și rezultate ale măsurării performanței cu privire la instanțele de serviciu de rețea, instanțele VNF și resursele NFVI către OSS / BSS, precum și informații despre asocierile dintre aceste instanțe și resursele NFVI.
  • Ve-Vnfm-em: Acest punct de referință este utilizat pentru schimburi între EM și VNF Manager și acceptă următoarele: Instanțare VNF / Interogare instanță VNF / Actualizare instanță VNF / Scalare instanță VNF out-in și up-down / Terminare instanță VNF / Redirecționarea configurației și evenimentelor de la EM la VNFM / Redirecționarea configurației și evenimentelor privind VNF de la VNFM la EM.
    NOTĂ: Acest punct de referință este utilizat numai dacă EM este conștient de virtualizare.
  • Ve-Vnfm-vnf: Acest punct de referință este utilizat pentru schimburi între VNF și VNF Manager și acceptă următoarele: Instanțare VNF / Interogare instanță VNF / Actualizare instanță VNF / Scalare instanță VNF out-in și up-down / Terminare instanță VNF / Redirecționarea configurației și evenimentelor de la VNF la VNFM / Redirecționarea configurației și evenimentelor referitoare la VNF, de la VNFM la VNF / Verificarea faptului că VNF este încă în viață / funcțional.
  • NFVI – Administrator de infrastructură virtualizată (Nf-Vi): Acest punct de referință este utilizat pentru: Alocarea specifică a resurselor virtualizate ca răspuns la solicitările de alocare a resurselor / Redirecționarea informațiilor de stare a resurselor virtualizate / Configurarea resurselor hardware și schimbul de informații de stare (de exemplu, evenimente).
  • Manager de securitate NFV (NSM): NSM este blocul funcțional logic pentru gestionarea generală a securității, de ex. în numele serviciilor de rețea. În cooperare cu blocurile MANO dedicate gestionării rețelei virtualizate, NSM bazată pe politici este specializată în gestionarea securității unui serviciu de rețea pe parcursul întregului său ciclu de viață. Acesta acoperă următoarele funcționalități:
    • Planificarea politicii de securitate proiectează și optimizează politicile de securitate pentru ținte specifice de protecție (de exemplu, servicii de rețea);
    • Aplicarea și validarea politicii de securitate automatizează implementarea și acceptă gestionarea ciclului de viață al funcțiilor de securitate definite în faza de proiectare, apoi configurează politicile de securitate pentru funcțiile de securitate. În plus, pe durata de viață a unui serviciu de rețea, validarea și reconfigurarea / remedierea politicilor de securitate asociate sunt acceptate, tot în mod automat;
    • NFVI Security Manager (ISM) – vezi mai jos.
  • Manager de securitate NFVI (ISM): NFVI Security Manager este funcția logică dedicată gestionării securității în stratul NFVI. Construiește și gestionează securitatea în NFVI pentru a sprijini cererile NSM pentru gestionarea securității serviciilor de rețea în stratul superior.
  • Manager de elemente de securitate (SEM): SEM se referă la Element Manager care gestionează funcțiile de securitate.
  • Funcția de securitate virtuală (VSF): Acest element este un tip special de VNF care rulează deasupra NFVI cu funcționalități de securitate personalizate (de ex. Firewall, IDS / IPS, funcții de monitorizare a securității virtualizate precum vFEP, vTap). VSF-urile sunt necesare în principal pentru a proteja celelalte VNF-uri, care constituie un serviciu de rețea. VSF este gestionat fie de VNFM dedicat, fie de VNFM generic în ceea ce privește ciclul său de viață.
  • Funcția de securitate bazată pe NFVI (ISF): Acest element este o funcție de securitate furnizată de infrastructura NFV. Include dispozitive de securitate virtualizate sau caracteristici de securitate software (de exemplu, firewall-uri bazate pe hipervizor) și dispozitive / module / caracteristici de securitate bazate pe hardware (de exemplu, module de securitate hardware, acceleratoare criptografice sau module de platformă de încredere).
  • Funcția de securitate fizică (PSF): Acest element este o funcție de securitate realizată în mod convențional în partea fizică a rețelei hibride. Chiar dacă o rețea de telecomunicații este virtualizată, sunt încă necesare PSF-uri suplimentare, de exemplu pentru a proteja infrastructura NFV (și în mod inerent, serviciile de rețea care rulează în partea de sus) în ansamblu. PSF face parte din rețeaua tradițională non-virtualizată și nu este întreținut de furnizorul NFVI, prin urmare este gestionat de SEM în loc de VIM.
  • NFVI – Administrator de infrastructură virtualizat (NF-Vi): Acest punct de referință este utilizat pentru: alocarea specifică a resurselor virtualizate ca răspuns la solicitările de alocare a resurselor / Redirecționarea informațiilor de stare a resurselor virtualizate / Configurarea resurselor hardware și schimbul de informații de stare (de exemplu, evenimente).

MANO

NFV are o interacțiune strânsă cu funcțiile de rețea virtuală (Virtual Network Functions, VNF), MANO și OSS / BSS și componentele de gestionare a securității. „Zoom-in” NFV prezentat în Figura se referă la toate funcțiile relevante ale rețelei centrale și ale rețelei de acces, astfel cum sunt definite de specificația 3GPP și prezentate în zoom-urile respective.

Arhitectură și roluri

Arhitectura ETSI NFV-MANO definește trei blocuri majore (ETSI 2014a):

  1. VIM (Virtualized Infrastructure Manager)
    Gestionează resursele de calcul, stocare și rețea ale infrastructurii. Exemple: OpenStack, VMware, sau Kubernetes când vorbim de CNF — în acord cu recomandările de arhitectură cloud-native pentru telco (Anuket RA2) (Baker 2021).
  2. VNFM (VNF Manager)
    Gestionează ciclul de viață al unei funcții virtualizate sau cloud-native: instanțiere, scalare, healing, upgrade, terminare. Poate fi specific furnizorului sau generic (ETSI 2014a).
  3. NFVO (NFV Orchestrator)
    Orchestratorul de servicii care „vede” întregul Network Service (NS) și coordonează mai multe VIM-uri/zone, rezolvând constrângeri de plasare și activând lanțuri de servicii (service chaining) (ETSI 2014a) (Halpern and Pignataro 2015).

Descriptori și pachete

  • VNFD (VNF Descriptor) și NSD (Network Service Descriptor) modelează topologia, cerințele și fluxurile de management (ETSI 2014a).
  • Pachetele includ artefacte (imagini, helm charts, scripturi, day-0/day-2 config) și metadate.
  • API-urile standardizate din familia ETSI NFV-SOL (ex. Os-Ma-nfvo/REST) (ETSI 2021) asigură interoperabilitate între NFVO, VNFM, VIM și OSS/BSS; pentru o vedere de ansamblu a livrabilelor NFV vedeți și pagina ETSI (Mulligan 2025).

MANO în 5G Core și RAN

5G Core (5GC)

Funcții precum AMF, SMF, UPF, PCF, NRF, UDM/UDR, NSSF sunt definite de 3GPP și sunt livrate ca VNF sau, tot mai des, CNF rulate pe Kubernetes (ETSI 2022a). MANO:

  • plasează UPF la edge pentru a reduce latența;
  • scalează orizontal AMF/SMF în orele de vârf;
  • orchestrează upgrade-uri cu downtime minim (blue/green, canary) (ETSI 2014a) (ETSI 2021) (Baker 2021).

RAN/vRAN/O-RAN

În RAN, separarea CU/DU/RU și interfețele deschise O-RAN permit virtualizarea și cloudificarea elementelor CU/DU (O-RAN 2025b) (O-RAN 2025a). MANO coordonează instanțierea lor în locații edge cu constrângeri stricte de latență și sincronizare, asigurând conectivitatea fronthaul/midhaul/backhaul conform politicilor (O-RAN 2025b) (O-RAN 2025a) (Baker 2021).

Segmentarea rețelei cu MANO

Segmentarea rețelei permite multiplexarea mai multor „rețele logice” izolate pe aceeași infrastructură fizică, fiecare cu SLA-uri distincte (ETSI 2022a) [6].
Roluri de management (3GPP/ETSI) (ETSI 2022b) (ETSI 2022c) (ETSI 2020):

  • CSMF (Communication Service Management Function): traduce cerințe de business (SLA) în cerințe tehnice.
  • NSMF (Network Slice Management Function): proiectează și orchestrează Network Slice Instance (NSI) ca serviciu.
  • NSSMF (Network Slice Subnet Management Function): orchestrează sub-rețelele (RAN, transport, core).

În practică, NFVO cooperează cu NSMF/NSSMF pentru:

  • maparea cerințelor (ex. latență <10 ms) la topologii și plasare (UPF la edge);
  • instanțiere și chaining (control plane vs. user plane);
  • auto-scalare bazată pe KPI și healing (closed loop);
  • isolare (resurse dedicate sau garantate) și policy enforcement (ETSI 2022b) (ETSI 2022c) (ETSI 2020) (3GPP 2025).

Automare „closed loop” și asigurare de serviciu

MANO colectează telemetrie (metrics, logs, traces) din VNF/CNF și infrastructură:

  • Analitică + politică: declanșează acțiuni (scale-out, re-route, re-placement) la depășirea pragurilor sau detectarea anomaliilor (ETSI 2014a) (ONAP 2025).
  • Intent-based: operatorul declară „intenții” (ex. menține latența < 5 ms pentru slice-ul URLLC în orașele X/Y), iar sistemul optimizează continuu pentru îndeplinirea lor (ONAP 2025).
  • Integrare cu OSS/BSS pentru ticketing, inventar și facturare (ETSI 2014a) (ONAP 2025).

Cloud-native MANO: de la VNF la CNF

Tendința în 5G este cloud-native:

  • Funcțiile devin CNF rulate pe Kubernetes; „VIM-ul” pentru CNF este clusterul K8s (sau un strat multi-cluster) (Baker 2021).
  • VNFM se exprimă adesea ca Operators/Controllers; descriptorii includ Helm charts, CRD-uri și politici K8s (Baker 2021) (CNCF 2025).
  • Se folosesc service mesh pentru observabilitate și reziliență, GitOps pentru livrări declarative, CI/CD pentru pipeline-uri repeatabile (Baker 2021).
  • MANO trebuie să gestioneze simultan VNF-uri (mașini virtuale) și CNF-uri (containere) într-un mediu hibrid (ETSI 2014a) (Baker 2021) (GSMA 2023).

Integrare MEC/Edge

Pentru URLLC și cazuri de utilizare industriale, plasarea la MEC/edge e critică:

  • Constrângeri stricte de plasare în descriptor (affinity cu regiuni/zone/host-uri) (ETSI 2024) (Baker 2021).
  • Local Breakout prin UPF local; traffic steering bazat pe QoS și slice (ETSI 2022a) (ETSI 2024) .
  • Optimizare cost-performanță: mutarea dinamică a funcțiilor în/în afara edge-ului în funcție de încărcare (ETSI 2024) (Baker 2021).

Aspecte de luat în considerare

Securitate și conformitate

  • Întărirea lanțului de aprovizionare: semnarea pachetelor (VNFD/CNF), SBOM, scanarea imaginilor (ETSI 2014a) (GSMA 2023).
  • Izolare multi-tenant: rețelistică (SR-IOV, VLAN/VxLAN), compute (NUMA pinning, hugepages), storage (ETSI 2014a) (Baker 2021).
  • Managementul secretelor și rotire chei/certificate (Baker 2021) (GSMA 2023).
  • Conformitate (ex. localizarea datelor, interceptare legală, audit) (ETSI 2022a) (ETSI 2022b).

Interoperabilitate și ecosistem

Operatorii au nevoie de multi-vendor. Standardele NFV-SOL ajută, dar diferențe rămân în pachete, extensii API și cerințe HW (DPDK, SR-IOV, accelerare) (ETSI 2021) (Mulligan 2025).

Ecosistemul include soluții comerciale și proiecte open source (ex. ONAP, OSM), care pot acționa ca orchestratoare sau referințe de integrare (ONAP 2025) (Dahmen-Lhuissier 2025).

Practici recomandate (ce să faci și ce să nu faci)

Modelare & design

  • Modelează NSD/VNFD cu politici explicite: constrângeri de plasare, SLA-uri, profiluri de resurse, KPI-uri (ETSI 2014a) (ETSI 2021) (ETSI 2022b).
  • Separă control plane și user plane în descriptor, cu scaling independent (ETSI 2022a) (ETSI 2022b).

Platformă

  • Standardizează „pilele” VIM/K8s, CNI, CSI, runtime; menține profile hardware curate (NUMA, hugepages, accelerare) (Baker 2021) (GSMA 2023).
  • Creează profile de slice reutilizabile (eMBB/URLLC/mMTC) ca „template-uri” (ETSI 2022b) (ETSI 2022c) (ETSI 2020).

Operațiuni

  • Implementă observabilitate unificată (metrics/logs/traces) și SLO/SLA ca politici (ONAP 2025) (Baker 2021).
  • Rulează chaos testing și DR drills pentru a valida healing și failover (ONAP 2025).
  • Adoptă GitOps: infrastructură și servicii declarative, review-uri, rollback rapid (Baker 2021) (CNCF 2025).

Securitate

  • Aplică zero trust între funcții; segmentează rețeaua (micro-segmentare) (Baker 2021) (GSMA 2023).
  • Automatizează patching/upgrade (blue-green/canary) cu validare automată a KPI-urilor (ONAP 2025) (Baker 2021).

Exemple de scenarii

  1. Slice URLLC pentru control robotic
    • NSD impune plasarea UPF la edge, linkuri cu jitter < 1 ms, CPU pinning și SR-IOV (ETSI 2022a) (ETSI 2022b) (Baker 2021).
    • Closed loop: când latența > 5 ms, NFVO ordonă scale-out pentru DU/CU și UPF local, reechilibrând traficul (ETSI 2014a) (ONAP 2025).
  2. Slice eMBB la evenimente
    • Autoscaling pe AMF/SMF și funcții RAN în jurul stadionului; temporar se activează resurse suplimentare în clusterul edge (ETSI 2022a) (O-RAN 2025b) (O-RAN 2025a) (Baker 2021).
  3. Rețea privată 5G pentru fabrică
    • Izolare strictă prin slice dedicat, politici QoS, UPF on-prem; onboarding rapid al CNF-urilor furnizorului industrial via catalog MANO (ETSI 2022a) (ETSI 2022b) (ETSI 2022c) (Dahmen-Lhuissier 2025) (Baker 2021).

Capcane comune

  • Subestimarea latențelor dintre zone VIM/edge → afectează performanța chain-urilor de servicii (ETSI 2024) (Halpern and Pignataro 2015).
  • Descriptorii incompleți (fără politici de plasare/affinity) → instanțiere neoptimă (ETSI 2014a) (ETSI 2021).
  • Heterogenitate excesivă (too many flavors) → operațiuni greoaie și incompatibilități (Baker 2021) (GSMA 2023).
  • Observabilitate fragmentată → imposibilitatea închiderii buclei de automatizare (ONAP 2025) (Baker 2021).
  • „Lift-and-shift” VNF → CNF fără re-arhitecturare → beneficii limitate (Baker 2021) (CNCF 2025).

Concluzie

NFV-MANO este coloana vertebrală a automatizării 5G. Prin modelare declarativă (VNFD/NSD), orchestrare multi-nivel (NFVO/VNFM/VIM), integrare cu slicing și operare bazată pe telemetrie, operatorii pot livra servicii 5G elastice, rapide și fiabile (ETSI 2014b) (ETSI 2014a) (ETSI 2021) (ETSI 2022a) (ETSI 2022b). Direcția inevitabilă este cloud-native, cu MANO capabil să gestioneze în paralel VNF-uri și CNF-uri pe infrastructuri distribuite până la margine, susținând intent-based networking și bucle închise de optimizare (ONAP 2025) (Baker 2021) (CNCF 2025).

Glosar scurt

  • NFV: Virtualizarea funcțiilor de rețea (ETSI 2014b).
  • MANO: Management and Orchestration (ETSI NFV) (ETSI 2014a).
  • VIM: Managerul infrastructurii virtualizate(ETSI 2014a).
  • VNFM: Managerul ciclului de viață al VNF/CNF (ETSI 2014a).
  • NFVO: Orchestratorul de servicii NFV (ETSI 2014a).
  • VNFD/NSD: Descriptori pentru funcții/servicii (ETSI 2014a) (ETSI 2021).
  • CNF/VNF: Cloud-Native/Virtualized Network Function (Baker 2021) (CNCF 2025).
  • MEC/Edge: Resurse la marginea rețelei pentru latență redusă (ETSI 2024).
  • CSMF/NSMF/NSSMF: Roluri de management pentru network slicing (ETSI 2022b) (ETSI 2022c)

Bibliografie

  • 3GPP. 2025. “3GPP Specification Series: 28series.” https://www.3gpp.org/dynareport?code=28-series.htm.
  • Baker, Jim. 2021. “RA2 – Kubernetes Reference Architecture – Anuket – Confluence.” https://lf-anuket.atlassian.net/wiki/spaces/HOME/pages/21897621/RA2+-+Kubernetes+Reference+Architecture.
  • CNCF. 2025. “CNF Certification (Beta).” CNCF. https://www.cncf.io/training/certification/cnf/.
  • Dahmen-Lhuissier, Sabine. 2025. “Open Source MANO (OSM).” ETSI. https://www.etsi.org/technologies/open-source-mano.
  • ENISA. 2019. “ENISA Threat Landscape for 5G Networks Report.” Report/Study. ENISA. https://www.enisa.europa.eu/publications/enisa-threat-landscape-report-for-5g-networks.
  • ETSI. 2014a. “ETSI GS NFV-MAN 001 V1.1.1 (2014-12) – Network Functions Virtualisation (NFV); Management and Orchestration.” https://www.etsi.org/deliver/etsi_gs/NFV-MAN/001_099/001/01.01.01_60/gs_NFV-MAN001v010101p.pdf.
  • ETSI. 2014b. GS NFV 002 – V1.2.1 – Network Functions Virtualisation (NFV); Architectural Framework.
  • ETSI. 2020. “ETSI TS 128 532 V15.7.0 (2020-10) – 5G; Management and Orchestration; Generic Management Services (3GPP TS 28.532 Version 15.7.0 Release 15).” https://www.etsi.org/deliver/etsi_ts/128500_128599/128532/15.07.00_60/ts_128532v150700p.pdf.
  • ETSI. 2021. “ETSI GS NFV-SOL 005 V3.5.1 (2021-10) – Network Functions Virtualisation (NFV) Release 3; Protocols and Data Models; RESTful Protocols Specification for the Os-Ma-Nfvo Reference Point.” https://www.etsi.org/deliver/etsi_gs/NFV-SOL/001_099/005/03.05.01_60/gs_nfv-sol005v030501p.pdf.
  • ETSI. 2022a. “ETSI TS 123 501 V17.5.0 (2022-07) – 5G; System Architecture for the 5G System (5GS) (3GPP TS 23.501 Version 17.5.0 Release 17).” https://www.etsi.org/deliver/etsi_ts/123500_123599/123501/17.05.00_60/ts_123501v170500p.pdf.
  • ETSI. 2022b. “ETSI TS 128 530 V17.2.0 (2022-05) – 5G; Management and Orchestration; Concepts, Use Cases and Requirements (3GPP TS 28.530 Version 17.2.0 Release 17).” https://www.etsi.org/deliver/etsi_ts/128500_128599/128530/17.02.00_60/ts_128530v170200p.pdf.
  • ETSI. 2022c. “ETSI TS 128 531 V17.3.0 (2022-05) – 5G; Management and Orchestration; Provisioning (3GPP TS 28.531 Version 17.3.0 Release 17).” https://www.etsi.org/deliver/etsi_ts/128500_128599/128531/17.03.00_60/ts_128531v170300p.pdf.
  • ETSI. 2024. “ETSI GS MEC 003 V3.2.1 (2024-04) – Multi-Access Edge Computing (MEC); Framework and Reference Architecture.” https://www.etsi.org/deliver/etsi_gs/MEC/001_099/003/03.02.01_60/gs_mec003v030201p.pdf.
  • GSMA. 2023. “NG.139 Cloud Infrastructure Reference Architecture Managed by Kubernetes Version 2.0.” Newsroom. https://www.gsma.com/newsroom/gsma_resources/ng-139-cloud-infrastructure-reference-architecture-managed-by-kubernetes-version-1-0/.
  • Halpern, Joel M., and Carlos Pignataro. 2015. Service Function Chaining (SFC) Architecture. Request for Comments RFC 7665. Internet Engineering Task Force. https://doi.org/10.17487/RFC7665.
  • Mulligan, Ultan. 2025. “Network Functions Virtualisation (NFV).” ETSI. https://www.etsi.org/technologies/nfv.
  • ONAP. 2025. “Policy Framework Architecture — Onap Master Documentation.” https://docs.onap.org/projects/onap-policy-parent/en/latest/architecture/architecture.html.
  • O-RAN. 2025a. “O-RAN Architecture Overview — Oran Master Documentation.” https://docs.o-ran-sc.org/en/latest/architecture/architecture.html.
  • O-RAN. 2025b. “O-RAN Specifications.” https://www.o-ran.org/specifications.
  • SDx. 2025. “NFV – SDxCentral.” https://www.sdxcentral.com/tags/nfv/.
  • Sfetcu, Nicolae. 2022. Rețele de comunicații 5G. Nicolae Sfetcu.

CC BY SA 4.0Articol cu Acces Deschis (Open Access) distribuit în conformitate cu termenii licenței de atribuire Creative Commons CC BY SA 4.0 (https://creativecommons.org/licenses/by-sa/4.0/).

Viitorul tehnologiei blockchain

IT & C - Descarcă PDFFurduescu, Bogdan – Alexandru (2025), Viitorul tehnologiei blockchain, IT & C, 4:4, 7-14, https://www.internetmobile.ro/viitorul-tehnologiei-blockchain/


The Future of Blockchain Technology

Abstract

Blockchain technology and Non-Fungible Tokens (NFTs) have captured the public’s attention in recent years as groundbreaking innovations in the digital world. Blockchain, the basis of cryptocurrencies like Bitcoin, Litecoin, Polkadot, Chainlink, Dogecoin, Stellar, and many more, has paved the way for decentralized systems, while NFTs have redefined the way digital property is perceived. On the other hand, crowdsourcing (requesting contributions from individuals or groups of people to complete a task) and crowdfunding (multi-financing) are 21st century mindsets and approaches that can be applied to anything, the difference between them being the resource put at stake by those interested: money. And this is where the Bring Your Own Device (BYOD) policy can come in, which provides means of identifying users and devices, thus allowing the implementation of security policies and access to services based on device (corporate, personal or visitor) and user type (internal or visitor). Returning to virtual money, a deep digitalization or a complete transition to the use of virtual currencies would have harmful effects on society, including (1) easier manipulation of digital money, (2) closer monitoring of people’s behavior, and (3) the introduction of a dynamic pricing system in commerce based on the purchase history of each individual, with specialists in finance, technology, data protection, and human rights believing that a cashless society would not be beneficial for people, because it would lead to violations of individual autonomy and human rights. To see what the future holds for both these technologies and money, we will analyze both the possible development opportunities, the impact on industries, and the challenges that need to be overcome.

Keywords: blockchain, cryptocurrency, crowdfunding, crowdsourcing, NFT

Rezumat

Tehnologia blockchain și Token-urile Non-Fungibile (NFT-uri) au captat atenția publicului în ultimii ani ca inovații revoluționare în lumea digitală. Blockchain, baza criptomonedelor precum Bitcoin, Litecoin, Polkadot, Chainlink, Dogecoin, Stellar și multe altele, a deschis calea pentru sistemele descentralizate, în timp ce NFT-urile au redefinit modul de percepere a proprietății digitale. Pe de altă parte, crowdsourcing-ul (solicitarea de contribuții de la indivizi sau grupuri de oameni pentru a finaliza o sarcină) și crowdfunding-ul (finanțarea multiplă) sunt mentalități și abordări ale secolului XXI care pot fi aplicate oricărui lucru, diferența dintre ele constând în resursa pusă în joc de cei interesați: banii. Și aici intervine politica „Bring Your Own Device” (BYOD, tradusă în limba română drept „adu-ți propriul dispozitiv”), care oferă mijloace de identificare a utilizatorilor și a dispozitivelor, permițând astfel implementarea politicilor de securitate și accesul la servicii în funcție de dispozitiv (corporativ, personal sau vizitator) și tipul de utilizator (intern sau vizitator). Revenind la banii virtuali, o digitalizare profundă sau o tranziție completă către utilizarea monedelor virtuale ar avea efecte negative asupra societății, inclusiv (1) o manipulare mai ușoară a monedei digitale, (2) o monitorizare mai atentă a comportamentului oamenilor și (3) introducerea unui sistem dinamic de stabilire a prețurilor în comerț, bazat pe istoricul achizițiilor fiecărui individ, specialiștii în finanțe, tehnologie, protecția datelor și drepturile omului considerând că o societate fără numerar nu ar fi benefică pentru oameni, deoarece ar duce la încălcări ale autonomiei individuale și ale drepturilor omului. Pentru a vedea ce rezervă viitorul atât pentru aceste tehnologii, cât și pentru bani, vom analiza atât posibilele oportunități de dezvoltare, impactul asupra industriilor, cât și provocările care trebuie depășite.

Cuvinte cheie: blockchain, criptomonede, crowdfunding, crowdsourcing, NFT


IT & C, Volumul 4, Numărul 4, Decembrie 2025, pp. 7-14
ISSN 2821 – 8469, ISSN – L 2821 – 8469
URL: https://www.internetmobile.ro/viitorul-tehnologiei-blockchain/
© 2025 Bogdan – Alexandru FURDUESCU. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.


Viitorul tehnologiei blockchain

Dr. Mgt. Bogdan – Alexandru FURDUESCU[1]
bogdan.furduescu@ici.ro

[1] Institutul Național de Cercetare– Dezvoltare în Informatică – ICI București


1. Introducere

Schimbările socioeconomice și provocările viitoare vor face ca destinul banilor să fie digital, așa cum arată realitatea. Avantajele numerarului sunt evidente, pe lângă anonimat, tangibilitate, simplitate și finalitate a plății, stocare și robustețe datorită independenței sale față de dispozitivele tehnice, în timp ce monedele digitale promit comoditate, eficiență și incluziune. Cu toate acestea, popularitatea criptomonedelor a crescut semnificativ, iar acestea ar putea avea un impact major asupra sectorului financiar, datorită avantajelor pe care le oferă în ceea ce privește tranzacțiile, cum ar fi costuri mai mici, executarea mult mai rapidă a tranzacțiilor și transparență, comparativ cu sistemul bancar tradițional, care nu are încă aceste beneficii. Era tehnologică și contextul actual al pandemiei de Covid-19 impun sectorului financiar să se adapteze și să adopte noi tehnologii digitale, menite să remodeleze sistemele de plăți, asigurările și să se concentreze pe reducerea fraudei. Și criza globală a avut un element pozitiv, respectiv a reprezentat o oportunitate pentru Satoshi Nakamoto, care a dat naștere unui sistem de plăți electronice bazat pe descentralizare, care diferă de un sistem centralizat prin faptul că nu există autoritate, iar orice participant la rețea are acces la tranzacții, ceea ce reprezintă un mare beneficiu. Însă trebuie făcută o distincție între criptomonedele emise privat (Altcoins) și dezvoltarea monedelor digitale ale băncilor centrale (CBDC). Aceste monede sunt emise și reglementate de băncile centrale și oferă o alternativă controlată și mai stabilă la criptomonedele private. Totuși se poate spune că se deschide o nouă ușă pentru dezvoltarea unei economii digitale, bazată pe descentralizare, care creează oportunități extraordinare și o revoluție în spațiul economic.

2. Blockchain-ul

Blockchain-ul este o bază de date care poate fi ușor partajată între toți utilizatorii din rețeaua blockchain. În prezent, cele mai frecvent stocate date pe blockchain sunt tranzacțiile cu criptomonede. Organizațiile de astăzi apelează la blockchain pentru transparență și securitate. Ele caută o definiție simplă a blockchain-ului care să le ajute să înțeleagă această tehnologie emergentă, care poate fi privită ca un registru digital, un „registru distribuit” [blockchain-ul poate fi duplicat și partajat între alte calculatoare (noduri) din rețea], și care conține date importante despre fiecare tranzacție (de exemplu, participanții la tranzacție, starea tranzacțiilor etc.). Spre deosebire de bazele de date obișnuite, care stochează datele în fișiere, blockchain-ul stochează datele în blocuri, în ordine cronologică. Odată stocate pe blockchain, datele nu pot fi niciodată modificate sau șterse. De asemenea, blockchain-ul este tehnologia de stocare și transmitere a informațiilor, în timp ce Bitcoin, Ethereum și alte criptomonede sunt monede digitale, virtuale, surogat, nebancare, care folosesc tehnologia blockchain. Deoarece tehnologia blockchain este, la data prezentei lucrări, încă o tehnologie relativ nouă, multe explicații despre cum funcționează și ce probleme ar trebui să rezolve sunt pline de termeni cunoscuți doar experților în criptografie, matematică și programare. În peisajul în rapidă evoluție al tehnologiei blockchain și al activelor digitale, necesitatea unor platforme de gestionare a datelor robuste, scalabile și sigure nu a fost niciodată mai critică.

3. Moneda virtuală (criptomoneda)

Întreaga piață financiară, chiar și cea românească, a luat parte la ascensiunea rapidă a criptomonedelor în ultimul deceniu. De la lansarea primei monede, Bitcoin, de către o entitate complet necunoscută cunoscută sub pseudonimul Satoshi Nakamoto, până la explozia recentă a monedelor digitale alternative, cum ar fi Ethereum, Bitcoin, Cardano, Stellar, Litecoin, Polkadot, Binance Coin, Monero, Dogecoin, Tether, și a  aplicațiilor DeFi (finanțele descentralizate), aceste active digitale au fost în vizorul direct al investitorilor de pretutindeni. Actualmente, sume importante de bani sunt blocate în aceste active digitale denumite criptomonede, de către investitori care consideră că potențialul monedelor digitale este mai mult decât crească într-un ritm mai alert decât rata inflației. Se preconizează că 50% dintre persoanele cu un smartphone, dar fără un cont bancar, vor folosi un cont de monedă virtuală accesibil de pe mobil. Principalele piețe online și platforme de social media vor începe să susțină plățile de criptovalută, iar cel puțin jumătate din cetățenii care nu utilizează un cont bancar vor folosi în schimb aceste noi servicii de cont de criptomonedă pe mobil, oferite de platformele digitale globale. Perspectivele viitoare ale criptomonedelor sunt subiect de speculație și dezbatere intensă. Unii analiști prevăd o continuare a creșterii și adopției extinse, în timp ce alții avertizează cu privire la riscurile și volatilitatea pieței. Avansul tehnologic continuu și interesul crescut al investitorilor indică faptul că criptomonedele s-au dovedit concomitent foarte promițătoare, dar și problematice. Folosirea pe scară largă a criptoactivelor și tehnologia din spatele acestora va continua să influențeze și să transforme peisajul financiar global. Acest lucru va deschide oportunități de tranzacționare pentru cumpărătorii și vânzătorii din economii emergente, dar întrucât tranzacțiile sunt în general anonime, criptomonedele pot produce instabilitate financiară, manipulări ale pieței și criminalitate financiară.

4. Crowdfunding-ul

Crowdfunding-ul este o formă de finanțare alternativă bazată pe fonduri mici pentru startup-uri (afaceri nou înființate) și IMM-uri (întreprinderi mici și mijlocii), prin intermediul unei platforme digitale putând fi strânse fonduri relativ mici pentru a finanța un proiect sau o afacere. În general, în crowdfunding există, trei tipuri de actori, respectiv: (1) dezvoltatorul de proiect (propune proiectul spre finanțare), (2) investitorii (cei care finanțează proiectul propus) și (3) furnizorul de servicii de finanțare multiplă (este intermediarul dintre cei doi; de asemenea, este cel care pune la dispoziția publicului o platformă digitală în cadrul căreia se pot întâlni dezvoltatorii de proiecte și investitorii intermediarul dintre cei doi). Principalul risc asociat activității de crowdfunding este cel de eșec al investiției. Autoritățile europene au identificat și anumite riscuri de fraudă și spălarea banilor care afectează piața internă și sunt legate de activități transfrontaliere. Cele mai frecvente tipuri de fraudă asociate cu activitatea de crowdfunding sunt prin intermediul platformelor false și colectarea de bani pentru companii frauduloase. De asemenea, platformele de equity crowdfunding (crowdfunding cu acțiuni) pot fi utilizate pentru a facilita spălarea banilor și finanțarea terorismului.

5. Crowdsourcing-ul

Procesul de crowdsourcing, bazat pe conceptul de „wisdom of crowds” dezvoltat de James Suowiecki în

cartea cu același nume, este o primă opțiune pentru marile companii, care implică externalizarea de activități către un public larg. Crowdsourcing-ul va atrage tot mai mulți adepți la nivelul diverselor organizații, preluând tot mai frecvent modelul unor companii, precum Uber sau Airbnb. În cel mai simplu mod, crowdsourcing-ul se explică prin: „dacă două capete sunt mai bune decât unul, o sută de capete vor obține rezultate excelente”, constituind una dintre cele mai accesibile metode de a crea un produs în urma utilizării sprijinului dintr-o comunitate. Practic această tehnică pune la dispoziția unui inițiator un întreg arsenal de resursă umană din întreaga lume pentru a îndeplini, la costuri scăzute, sarcini pe care computerele nu le pot îndeplini, pentru a-și duce la capăt proiectul. Astfel, pentru proiectele care implică un volum mare de taskuri, care nu pot fi automatizate, vor fi accesate resurse umane externe. Deși nu este un concept nou de dezvoltare a produselor și serviciilor – chiar și cu 20 de ani în urmă îl foloseam pentru a oferi pieței sistemul de operare Linux și serverul web Apache, crowdsourcing-ul își va extinde granițele și către alte industrii, precum cea de producție: imaginați-vă că aproape oricine își va putea printa propriul autoturism cu ajutorul unei imprimante 3D. Și MobileWorks, startup-ul care a dezvoltat un software de acest tip, speră ca va reuși creeze forță de muncă la costuri scăzute, oferind astfel de joburi oamenilor din țările emergente. Sistemul are plusuri și minusuri, dar pentru organizațiile care au nevoie de o mană de lucru ieftină, este extrem de atractivă. De asemenea, organizațiile care folosesc acum acest sistem au adăugat tot felul de modalități prin care își testează și ierarhizează angajații, si prin care le aloca diverse sarcini, salariile fiind cu atât mai mici cu cât țara din care provin e mai săracă. În ciuda acestor criterii, muncitorii din țările subdezvoltate au devenit atât interesați, cât și esențiali pentru companii.

6. NFT-urile

Datorită apariției token-urilor non-fungibile (NFT-urilor), lumea ecosistemelor digitale și a activelor digitale a cunoscut o creștere incredibilă din 2020. NFT-urile sunt un tip de activ digital unic care nu poate fi reprodus sau înlocuit. Acestea sunt construite și create pe rețele tehnologice blockchain, ceea ce permite crearea de active digitale sigure, transparente și verificabile. Piața globală NFT s-a extins rapid în ultimii ani, cu un număr tot mai mare de investitori individuali care cumpără și vând obiecte de colecție digitale, artă și alte active digitale care au o utilitate adăugată în lumea reală. NFT-urile au capacitatea fundamentală de a oferi o lichiditate și o profunzime a pieței sporite, ceea ce este crucial pentru investitori, care trebuie să poată cumpăra și vinde volume mari de active rapid și eficient. La nivel sistemic, arhitectural și de implementare, NFT-urile au puterea de a aduce mai multă transparență, securitate și eficiență ecosistemului blockchain, prin unirea activităților din sectorul privat și public, prin registre imuabile, active digitale și entități digitale interconectate conforme, fiind redefinite ca dataNFTs” (NFT-uri de date”). De asemenea, acestea pot crea noi instrumente financiare, cum ar fi NFT-based derivatives” (instrumentele derivate bazate pe NFT”), care pot fi utilizate pentru a acoperi riscurile și a gestiona expunerea la active digitale, dar și pentru a dezvolta noi piețe cu economii circulare. Deși NFT-urile au potențialul de a revoluționa aplicațiile financiare Web3 (termen generic pentru tehnologii precum blockchain care descentralizează proprietatea și controlul datelor pe internet), există și o serie de provocări și limitări care trebuie abordate. Unele dintre cele mai relevante aspecte ale provocărilor cu care se confruntă tehnologiile NFT sunt: (1) lipsa infrastructurii și a standardizării pe piețele NFT, (2) incertitudinea reglementărilor și cadrul legal, (3) problemele de scalabilitate și comisioanele ridicate ale tranzacțiilor pe blockchain, (4) înțelegerea și conștientizarea limitată în rândul investitorilor și (5) perioadele de condiții de piață globală, cum ar fi piețele ascendente sau descendente. Cu toate acestea, piața NFT-urilor este încă la început, iar întregul potențial al adoptării lor, atât instituțional, cât și de reglementare, nu a fost încă văzut.

7. Aducerea propriilor îmbunătățiri

Se preconizează că 30% din organizațiile IT vor extinde BYOD cu politica „Bring Your Own Efficiency to work” (BYOE, tradusă în limba română drept aduceți-vă propria îmbunătățire”) pentru a face față oamenilor augmentați din câmpul de muncă. Conceptul de lucrători augmentați a crescut în popularitate în social media în 2019, datorită avansurilor tehnologiei wearable. Dispozitivele wearable conduc productivitatea și siguranța la locul de muncă pe majoritatea verticalelor, inclusiv automotive, petrol și gaze, comerț cu amănuntul și servicii medicale. Iar dorința umană de a avea un mediu de lucru similar care să fie similar cu cel personal continuă să crească – una în care își pot asambla propriile aplicații pentru a satisface cerințele profesionale, dar și personale într-un mod self-service. Deși aceste dispozitive sunt doar un exemplu de augmentări fizice disponibile astăzi, oamenii vor căuta la augmentări fizice suplimentare care le vor îmbunătăți viața personală și vor ajuta să își facă treaba la locul de muncă. Consumerizarea tehnologiei și introducerea de noi aplicații au ridicat așteptările angajaților cu privire la ceea ce este posibil din aplicațiile lor de afaceri. Liderii IT cu siguranță văd aceste tehnologii ca fiind de impact, dar dorința consumatorilor de a se îmbunătăți fizic este ceea ce va conduce mai întâi la adoptarea acestor tehnologii. Organizațiile trebuie să echilibreze controlul acestor dispozitive în interiorul lor, permițând, de asemenea, utilizatorilor să le utilizeze în beneficiul organizațiilor. Aceasta înseamnă îmbrățișarea și exploatarea beneficiilor augmentării fizice a oamenilor prin implementarea unei strategii BYOE. În curând, aproximativ 40% dintre lucrătorii profesioniști își vor orchestra propriile experiențe și capabilități ale aplicațiilor de business, așa cum fac cu experiența de streaming a muzicii.

Concluzii

Criptomonedele și tehnologiile asociate acestora au început să joace un rol din ce în ce mai important în economiile globale. Însă criptomonedele nu sunt lipsite de provocări și se află pe radarul autorităților financiare din întreaga lume, una dintre principalele preocupări fiind utilizarea lor în activități ilegale, cum ar fi spălarea de bani, traficul de droguri sau atacurile ransomware. De asemenea, o mare parte din criptomonedele tranzacționate pe piețele „dark web” sunt utilizate în scopuri ilegale, din acest motiv multe guverne intensificând reglementările și înăsprind măsurile de control. Cu toate acestea, trebuie făcută o distincție între criptomonedele emise privat (altcoins) și dezvoltarea monedelor digitale ale băncilor centrale (CBDC). Aceste monede sunt emise și reglementate de băncile centrale și oferă o alternativă controlată și mai stabilă la criptomonedele private. În peisajul în continuă evoluție al tehnologiei financiare și al evoluției reglementărilor în materie comercială, viitorul banilor va depinde în mare măsură de modul în care aceste monede digitale sunt integrate în sistemele financiare tradiționale și de modul în care autoritățile răspund provocărilor economice, juridice și de mediu. Indiferent de direcția pe care o vor lua, criptomonedele și blockchain-ul vor continua să modeleze viitorul finanțelor digitale, întrebarea privind viitorul banilor rămânând una deschisă pentru întreaga lume. Cât despre metodele de crowdsourcing, acestea ar putea fi aplicate și în Natural Language Processing (NLP, tradus în limba română drept „prelucrarea limbajului natural”) și în învățarea limbilor străine, nu doar în specularea impactului AI asupra forței de muncă. Iar pentru a preveni riscurile asociate activității de crowdfunding, este important ca investițiile să fie realizate doar prin intermediul platformelor autorizate și ca furnizorii de servicii de finanțare multiplă să aibă mecanisme interne pentru a se asigura că proiectele sunt corecte, este foarte important să se asigure că investitorii înțeleg riscul asociat investițiilor în crowdfunding și, pentru ca acest lucru să se întâmple, trebuie să ofere investitorilor informații clare și precise. Și, nu în ultimul rând, proiectele NFT pot avea un impact semnificativ asupra dezvoltării Web3 și sunt susceptibile de a schimba modul în care investitorii și cetățenii vor interacționa cu activele digitale. Problema cu aceste entități este că sunt vulnerabile la atacuri și pot fi compromise oricând, în acest sens blockchain-ul reprezentând o soluție fiabilă.

Bibliografie

  • Antonopolous, A. M. 2017 – „Mastering Bitcoin, 2nd Edition”, O’Reilly Media, Inc., Sebastopol, California, USA;
  • Bag, R. C. (2025) – „Digital Asset Data Lakehouse. The concept based on a blockchain research center”, arXiv:2503.15968 [cs.CR];
  • Cegielska, E. (2024) – „Crowdfunding For And Against”, Scientific Papers of Silesian University of Technology, Organization and Management Series No. 197;
  • Conrad, C., Custovic, A. & Ghysels, E. (2020) – „Long- and Short-Term Cryptocurrency Volatility Components: A GARCH-MIDAS Analysis.”, în Hafner, C. M. (2019) – „Alternative assets and cryptocurrencies”, Journal of Risk and financial Management, MDPI, Basel, Elveția;
  • Crosby, M., Pattanayak Pradhan, N., Sanjeev, V. & Vignesh, K. (2016) – „BlockChain Technology: Beyond Bitcoin”, Applied Innovation Review No. 2, Sutardja Center for Entrepreneurship & Technology, Berkeley, USA;
  • Cumming, D. J. & Johan, S. A. (2020) – „Crowdfunding: Fundamental Cases, Facts, and Insights”, Academic Press, Elsevier, Inc., USA;
  • Dahlander, L. & Piezunka, H. (2020) – „Why crowdsourcing fails”,  Journal of Organization Design, Vol. 9:24;
  • Feyen, E., Frost, J., Gambacorta, L., Natarajan, H. & Saal, M. (2021) – „Fintech and the digital transformation of financial services: implications for market structure and public policy”, BIS Papers, ed. 117:53;
  • Frisby, D. (2014) – „Bitcoin: The Future of Money?”, Academic Press, Elsevier, Inc., USA;
  • Ghezzi, A., Gabelloni, D., Martini, A. & Natalicchio, A. (2017) – „Crowdsourcing: A Review and Suggestions for Future Research”, International Journal of Management Reviews, Vol. 20(2), pp. 343-363;
  • Gogo, J. (2021) – „Institutional Investors Follow Millennials, Generation X into NFTs”, Beincrypto, https://beincrypto.com/institutional-investors-follow-millennials-generation-x-into-nfts/;
  • Gonserkewitz, P., Karger, E. & Jagals, M. (2022) – „Non-fungible tokens: Use cases of NFTs and future research agenda”, Risk Governance & Control: Financial markets & Institutions, Vol. 12(3), pp. 8-18;
  • Hafner, C. M. (2019) – „Alternative assets and cryptocurrencies”, Unbound, London, UK;
  • Miller, R., Michalski, W. & Stevens, B. (2002) – The Future of Money”, OECD, Luxembourg;
  • Nicolae, B. I. (2022) – „Tehnologia Blockchain, Alternativă A Sistemului Bancar Tradițional”, Buletinul Universității Naționale de Apărare „Carol I”, Vol. 11(2), București, România;
  • Niculescu-Mizil Gheorghe, P. (2023) – Exploring the Potential of Institutional NFTs Technology in the Emerging Digital Ecosystems of Web3”, Romanian Cyber Security Journal, Vol. 5(1), pp. 11-22,;
  • Omar A., Mujtaba, M., Anup, S., Ronnie, D., Fadia, A. & Yogesh, K. D. (2023) – A review of the key Challenges of non-fungible tokens”, Technological Forecasting and Social Change, Vol. 187, Science Direct, https://www.sciencedirect.com/science/article/pii/S0040162522007697;
  • Peotta, L., Holtz, M. D., David, B. M., Deus, G. F. & Timóteo de Sousa Jr., R. (2011) – „A formal classification of internet banking attacks and vulnerabilities”, International Journal of Computer Science & Information Technology (IJCSIT), Vol. 3(1);
  • Petcu, I. – „O nouă paradigmă în sustenabilitatea maritimă: rolul blockchain-ului în optimizarea rutelor de transport” (2025) – Conferinţa Internaţională SEA-CONF 2025, Academia Navală Mircea cel Bătrân Constanţa.
  • Stinson, D. R. (2005) – „Cryptography Theory and Practice”, Taylor&Francis Group, Ontario, Canada;
  • Surowiecki, J. (2005) – „The Wisdom of Crowds”, Knopf Doubleday Publishing Group, New York, USA.

Știri din tehnologie, comunicații și inteligența artificială, 2 septembrie

postat în: Știri 0

Big Tech înaintează în Agentic AI

Giganți precum Microsoft, Google, Nvidia și Amazon fac din agentic AI o prioritate în 2025, dezvoltând platforme și framework-uri care permit crearea de agenți autonomi, capabili de comunicare și colaborare în diverse industrii: servicii clienți, securitate cibernetică, sănătate și producție. Acest tip de AI, care acționează independent pentru îndeplinirea sarcinilor, este considerat o nouă frontieră a transformării digitale, oferind posibilitatea de automatizare inteligentă în medii critice. (AInvest)

Linux Foundation lansează un proiect deschis pentru Agentic AI

Linux Foundation lansează „Agent Gateway Project”, cel de-al treilea demers major în direcția agentic AI. Inițiativa este menită să creeze infrastructură deschisă — neutră din punct de vedere al furnizorului — pentru susținerea dezvoltării agenților autonomi. Acest proiect deschide calea unei adoptări responsabil̦e și standardizate a AI, promovând interoperabilitate și securitate. (linuxinsider.com)

Cei mici se simt constrânși: tehnologia e vitală, dar costisitoare pentru IMM-uri

Un studiu Shopify dezvăluie că 96 % dintre IMM-uri consideră tehnologia esențială pentru extindere globală — cu AI desemnat drept cel mai valoros instrument de 43 % dintre respondenți. Cu toate acestea, costurile reprezintă un obstacol major, limitând accesul la soluții avansate. Între timp, comunicarea și infrastructura rămân puncte sensibile. (TechRadar)

Egypt își dezvoltă competențele digitale prin parteneriate public-private

Egiptul investește în viitorul tinerilor printr-o colaborare între Institutul Național de Tehnologia Informației (NTI) și sectorul privat (FDSI, Digital Fortress EG). Scopul: sporirea abilităților în inteligență artificială, analiză de date și TIC, pentru a răspunde cerințelor pieței și a promova ocuparea în domenii digitale. (TechAfrica News)

Încrederea în AI: criza de credibilitate în comunicarea de criză

Un studiu publicat în Corporate Communications arată că mesajele de criză redactate de oameni sunt percepute ca mai credibile și mai benefice reputațional decât cele generate de AI, în ciuda adopției crescânde a instrumentelor AI în PR. Rezultă că, în situații sensibile, factorul uman rămâne determinant pentru încredere. (PsyPost – Psychology News)

Japonia lucrează la o strategie AI până iarna aceasta

Guvernul japonez elaborează un plan strategic de bază pentru AI care urmează să fie finalizat până în iarnă. Inițiativa are ca obiective accelerarea adoptării tehnologiei, susținerea cercetării și protejarea drepturilor cetățenilor, încercând astfel să reducă decalajul față de liderii globali în domeniul AI. (朝日新聞)

Discursul AI devine religios: între misticism și avertismente apocaliptice

Conversațiile despre AI au început să împrumute un ton religios sau apocaliptic — lideri ca Geoffrey Hinton compară puterea AI cu cea divină. În timp ce unii prevăd o evoluție pozitivă, alții avertizează asupra riscurilor existențiale. Criticii semnalează însă că stilul prorostic poate ascunde o discuție lipsită de baze concrete. (AP News)

InvestigateTV lansează o serie despre AI și dezinformare

Rețeaua Gray Media a inaugurat un proiect multiplatformă numit “Manipulated: A Disinformation Nation”, investigând impactul AI asupra diseminării dezinformării — deepfake-uri, reclame înșelătoare, falsuri video. Inițiativa include materiale interactive și educaționale pentru explicarea fenomenului și oferirea de instrumente de protecție publicului. (TV Tech)

Reese Witherspoon subliniază importanța implicării femeilor în AI

Într-un interviu pentru Glamour, actrița și producătoarea Reese Witherspoon a evidențiat nevoia ca ** femeile să fie implicate activ în dezvoltarea AI**, în special în domeniul media. AI trebuie privit ca un aliat, nu o amenințare — democratizând accesul la producția creativă, însă ridicând probleme etice și legislative. (EW.com)

Millennials contribuie la alfabetizarea AI în educație universitară

Un studiu care combină AI literacy și teoria UTAUT (Unified Theory of Acceptance and Use of Technology) analizează cum motive precum anticiparea performanței, efortul perceput, influența socială si condițiile facilitatoare modelează intențiile studenților chinezi de a adopta tehnologii AI. Datele provenite de la 359 de studenți uni­versitari, analizate prin PLS-SEM, relevă importanța educației în familiarizarea cu AI. (nature.com)

1 6 7 8 9 10 11 12 44