Inteligența artificială între infrastructură, securitate și responsabilitate umană

IT & C - Descarcă PDFArtificial Intelligence between Infrastructure, Security and Human Responsibility

Nicolae SFETCU[1]
nicolae@sfetcu.com

[1] Cercetător – Divizia de Istoria Științei (DIS)/Comitetul Român de Istoria și Filosofia Științei și Tehnicii (CRIFST) al Academiei Romïîne, ORCID: 0000-0002-0162-9973, Web of Science Researcher ID V-1416-2017

Abstract

Artificial intelligence is increasingly ceasing to be just a distinct technology among other technologies. It is becoming a transversal infrastructure of contemporary society, integrated into data centers, telecommunications, cryptography, administration, defense, professional services, and even the processes through which people communicate, decide, and build their relationships. From this perspective, the articles brought together in this issue can be read as parts of the same fundamental question: what happens when computing capacity, technological autonomy, and algorithmic decision-making become structural components of economic, political, and social power?

Keywords: artificial intelligence, cybersecurity, responsibility, information technology, telecommunications, programming

Rezumat

Inteligența artificială încetează tot mai evident să fie doar o tehnologie distinctă între alte tehnologii. Ea devine o infrastructură transversală a societății contemporane, integrată în centre de date, telecomunicații, criptografie, administrație, apărare, servicii profesionale și chiar în procesele prin care oamenii comunică, decid și își construiesc relațiile. Din această perspectivă, articolele reunite în prezentul număr pot fi citite ca părți ale aceleiași întrebări fundamentale: ce se întâmplă atunci când capacitatea de calcul, autonomia tehnologică și decizia algoritmică devin componente structurale ale puterii economice, politice și sociale?

Cuvinte-cheie: inteligența artificială, securitate cibernetică, responsabilitate, tehnologia informației, telecomunicații, programare


IT & C, Volumul 5, Numărul 3, Septembrie 2026, pp. 3-7
ISSN 2821 – 8469, ISSN – L 2821 – 8469
URL: https://www.internetmobile.ro/inteligenta-artificiala-intre-infrastructura-securitate-si-responsabilitate-umana/
© 2026 Nicolae SFETCU. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.


Licența CC BY: Această licență permite reutilizatorilor să distribuie, să remixeze, să adapteze și să construiască pe baza materialului în orice mediu sau format, atâta timp cât atribuirea este atribuită creatorului. Licența permite utilizarea comercială.


Volumul 5, Numărul 3 al revistei IT & C apare într-un moment în care inteligența artificială încetează tot mai evident să fie doar o tehnologie distinctă între alte tehnologii. Ea devine o infrastructură transversală a societății contemporane, integrată în centre de date, telecomunicații, criptografie, administrație, apărare, servicii profesionale și chiar în procesele prin care oamenii comunică, decid și își construiesc relațiile. Din această perspectivă, articolele reunite în prezentul număr pot fi citite ca părți ale aceleiași întrebări fundamentale: ce se întâmplă atunci când capacitatea de calcul, autonomia tehnologică și decizia algoritmică devin componente structurale ale puterii economice, politice și sociale?

O primă direcție este aceea a infrastructurii tehnologice ca resursă strategică. Articolul „China contraatacă cu LineShine. Supercomputerul pur CPU și competiția pentru ciclul 6 Kondratiev” mută discuția despre supercalculatoare din registrul strict al performanței tehnice în cel al autonomiei tehnologice și geopoliticii. Puterea de calcul nu mai este doar o măsură a progresului informatic, ci devine capacitate industrială, științifică și strategică. Într-o economie dependentă tot mai mult de inteligența artificială, simulări și procesarea unor volume uriașe de date, controlul asupra procesoarelor, arhitecturilor și infrastructurilor HPC poate însemna inclusiv controlul asupra ritmului propriei dezvoltări.

Aceeași dimensiune strategică se regăsește, dintr-o altă perspectivă, în „De la enigma lui Turing la supremația cuantică. Evoluția criptografiei și noua rețea de securitate chineză”. Drumul de la criptanaliza mecanică la distribuția cuantică a cheilor ilustrează una dintre cele mai spectaculoase transformări ale securității informației. Dacă în secolul trecut criptografia proteja în primul rând mesajele, în actuala etapă ea protejează infrastructuri, sisteme financiare, instituții și, într-o măsură crescândă, suveranitatea informațională a statelor. Tehnologiile cuantice introduc aici o schimbare de paradigmă: securitatea comunicațiilor nu mai depinde exclusiv de dificultatea computațională a unei probleme matematice, ci poate exploata proprietăți fundamentale ale lumii fizice.

Dar performanța și securitatea trebuie transformate în reziliență. Studiul „Rolul inteligenței artificiale în securitatea centrelor de date modulare și optimizarea soluțiilor de business continuity: Model de maturitate AI-BC și cadru…” plasează inteligența artificială în centrul unei probleme extrem de concrete: continuitatea funcționării infrastructurilor digitale. Centrele de date sunt nodurile fizice ale unei lumi pe care adesea o percepem drept „virtuală”. Serviciile cloud, modelele de inteligență artificială, comerțul electronic, administrația digitală și comunicațiile depind de funcționarea lor neîntreruptă. Detectarea anomaliilor, analiza comportamentală, anticiparea incidentelor și automatizarea răspunsului transformă astfel AI dintr-o aplicație suplimentară într-o componentă a rezilienței operaționale.

În domeniul apărării, aceeași convergență capătă implicații și mai profunde. „Sincronizarea dronelor, securitatea cibernetică și apărarea bazată pe IA – Arhitecturi informatice și provocări de interoperabilitate în cadrul inițiativelor…” evidențiază trecerea de la platformele militare relativ autonome la ecosisteme distribuite, interconectate și dependente de schimburi permanente de date. Drona individuală contează, dar decisivă devine capacitatea mai multor sisteme de a comunica, interpreta mediul, coopera și acționa coerent. Interoperabilitatea nu mai reprezintă doar compatibilitatea unor echipamente, ci condiția funcționării unor rețele complexe în care software-ul, comunicațiile, senzorii, securitatea cibernetică și inteligența artificială sunt inseparabile.

Prezentul număr nu privește însă tehnologia exclusiv din perspectiva puterii de calcul și a infrastructurii. Un al doilea fir tematic conduce către efectele sale asupra individului și societății.

„Singurătatea în era conexiunilor infinite: De la condiție existențială la criză antropologică” introduce un paradox fundamental al digitalizării: niciodată oamenii nu au dispus de atât de multe instrumente pentru a comunica și, în același timp, problema izolării și a singurătății nu a dispărut. Conectivitatea tehnică nu este sinonimă cu apropierea umană. Numărul de conexiuni nu măsoară automat calitatea relațiilor, iar densitatea rețelelor digitale poate coexista cu fragilizarea comunităților și cu diminuarea interacțiunilor autentice. Este un avertisment important într-o cultură tehnologică înclinată să confunde frecvent posibilitatea comunicării cu existența comunicării semnificative.

Această problemă primește o dimensiune aplicată în „Telepsihologia în era amenințărilor cibernetice (1) – Transformarea cabinetului psihologic într-un ecosistem digital: oportunități, vulnerabilități și responsabilități profesionale”. Digitalizarea poate extinde accesul la servicii psihologice și poate depăși bariere geografice, logistice sau sociale, dar mutarea relației profesionale în spațiul digital creează simultan noi responsabilități. Confidențialitatea, protecția datelor, identitatea participanților, securitatea platformelor și gestionarea incidentelor cibernetice nu mai reprezintă simple probleme tehnice externe profesiei, ci devin parte a actului profesional însuși. Odată cu beneficiile telepsihologiei apare, așadar, necesitatea unei noi alfabetizări tehnologice și etice.

Articolul „Inteligența artificială între instrument și partener cognitiv – Reflecții asupra unei revoluții în curs” duce această problemă mai departe, către însăși relația dintre om și tehnologie. Multă vreme calculatorul a fost conceput în primul rând ca instrument: executa instrucțiuni, procesa date și automatiza activități. Sistemele actuale de inteligență artificială schimbă însă caracterul interacțiunii. Ele formulează răspunsuri, sintetizează informații, propun ipoteze, generează alternative și participă la activități pe care le asociam până recent aproape exclusiv gândirii umane. De aici apare posibilitatea de a vorbi despre AI nu doar ca instrument, ci ca partener cognitiv. Dar tocmai această apropiere impune păstrarea unei distincții esențiale între capacitatea de procesare a unui sistem și responsabilitatea umană pentru utilizarea rezultatelor sale.

Această distincție devine crucială în „De la dosar la inferență. Legitimitatea epistemică a deciziei administrative asistate de inteligența artificială”. Utilizarea AI în administrație ne obligă să depășim întrebarea simplă dacă algoritmul este mai rapid sau mai eficient. O decizie administrativă trebuie să fie nu doar eficientă, ci justificabilă. Cetățeanul trebuie să poată înțelege motivele unei decizii, să îi poată contesta premisele și să știe cine răspunde pentru consecințele ei. O inferență algoritmică poate furniza informație relevantă, poate identifica regularități și poate sprijini evaluarea unui dosar, dar legitimitatea instituțională nu poate fi transferată automat unei mașini. Transparența, explicabilitatea și posibilitatea controlului uman devin astfel condiții ale utilizării responsabile a inteligenței artificiale.

Privite împreună, contribuțiile acestui număr descriu o lume în care granițele tradiționale dintre tehnologia informației, telecomunicații, securitate cibernetică, inteligență artificială și domeniile sociale devin din ce în ce mai permeabile. Supercalculatoarele influențează geopolitica, criptografia cuantică redefinește securitatea, AI protejează centre de date, rețele de drone funcționează ca sisteme distribuite inteligente, serviciile psihologice devin ecosisteme digitale, iar algoritmii participă la elaborarea deciziilor administrative.

De aceea, marea provocare a următoarei etape tehnologice nu va fi doar construirea unor sisteme mai performante. Va fi construirea unor sisteme în care performanța să poată coexista cu securitatea, interoperabilitatea cu autonomia, automatizarea cu responsabilitatea, iar inteligența artificială cu păstrarea capacității umane de judecată.

Tehnologia ne oferă din ce în ce mai multă putere de a calcula, anticipa și acționa. Dar nicio creștere a puterii de calcul nu poate elimina întrebarea asupra scopului pentru care această putere este utilizată. Tocmai de aceea, viitorul IT&C nu poate fi analizat exclusiv prin ceea ce mașinile vor putea face, ci și prin ceea ce oamenii, instituțiile și societățile vor decide că trebuie să facă cu ele.

Această întâlnire dintre capacitate tehnologică și responsabilitate umană constituie, poate, tema comună cea mai importantă a prezentului număr.


Sfetcu, Nicolae (2026), Inteligența artificială între infrastructură, securitate și responsabilitate umană, IT & C, 5:3, 3-7, https://www.internetmobile.ro/inteligenta-artificiala-intre-infrastructura-securitate-si-responsabilitate-umana/

De la dosar la inferență. Legitimitatea epistemică a deciziei administrative asistate de inteligența artificială

IT & C - Descarcă PDFFrom the Administrative File to Algorithmic Inference. The Epistemic Legitimacy of AI-Assisted Administrative Decision-Making

Andreea Nicoleta DRAGOMIR[1]
andreea.dragomir@ulbsibiu.ro

[1] Universitatea „Lucian Blaga” din Sibiu, ORCID: https://orcid.org/0000-0002-9358-8098

Abstract

The use of artificial intelligence systems in public administration is usually examined through the requirements of efficiency, transparency, non-discrimination, and accountability. This article addresses a prior question: under what conditions may a public authority legitimately treat an algorithmic inference as a source of knowledge for an individual administrative decision? The study examines the movement from a model based on documented facts and attributable, reconstructable administrative reasoning towards an administration in which algorithmic scores, classifications, and predictions influence fact-finding and the exercise of discretion. Methodologically, the article combines conceptual and legal-doctrinal analysis with an interdisciplinary synthesis of scholarship in public administration, organisation studies, human–AI interaction, and European Union law. It distinguishes between three concepts that should not be conflated: the technical accuracy of an AI system, the epistemic authority attributed to its outputs, and the epistemic legitimacy of relying on those outputs in the exercise of public authority. The article argues that aggregate statistical performance does not, by itself, justify the use of an algorithmic inference in an individual case. It therefore proposes a four-dimensional model of epistemic legitimacy comprising data provenance and epistemic adequacy, inferential legibility, the cognitive responsibility of the human decision-maker, and epistemic contestability. The model is subsequently connected to legal requirements concerning meaningful human oversight, the duty st hat reasons, access to relevant information, and effective administrative and judicial review. The main conclusion is that public administration may benefit from the predictive capacities of artificial intelligence, but it cannot delegate to an algorithm either the obligation to assess what is claimed to be known or the responsibility to justify the exercise of public power. The proposed framework provides a basis for evaluating AI-assisted administrative decisions beyond technical performance and formal compliance.

Keywords: artificial intelligence, public administration, epistemic legitimacy, algorithmic authority, administrative decision-making, administrative discretion, explainability, contestability

Rezumat

Integrarea sistemelor de inteligență artificială în administrația publică este analizată, de regulă, din perspectiva eficienței, transparenței, nediscriminării și responsabilității. Prezentul articol pornește de la o problemă anterioară acestor cerințe: în ce condiții poate o autoritate publică să trateze o inferență algoritmică drept temei legitim de cunoaștere pentru adoptarea unei decizii administrative individuale? Studiul examinează trecerea de la modelul deciziei întemeiate pe fapte documentate și pe un raționament atribuibil și reconstructibil la o administrație în care scorurile, clasificările și predicțiile algoritmice influențează stabilirea situației de fapt și exercitarea discreției. Metodologic, lucrarea combină analiza conceptuală cu analiza juridico-doctrinară și o sinteză interdisciplinară a literaturii din administrația publică, studiile organizaționale, interacțiunea om–inteligență artificială și dreptul Uniunii Europene. Sunt delimitate trei noțiuni care nu trebuie confundate: acuratețea tehnică a sistemului, autoritatea epistemică atribuită rezultatului algoritmic și legitimitatea epistemică a utilizării sale de către administrație. Articolul susține că performanța statistică agregată nu justifică, prin ea însăși, utilizarea inferenței într-un caz individual. În acest scop, este propus un model al legitimității epistemice alcătuit din patru dimensiuni: proveniența și adecvarea datelor, lizibilitatea inferenței, responsabilitatea cognitivă a decidentului uman și contestabilitatea epistemică. Modelul este apoi raportat la cerințele privind supravegherea umană, motivarea, accesul la informații și controlul efectiv al deciziei administrative. Concluzia principală este că administrația poate utiliza capacitatea predictivă a inteligenței artificiale, dar nu poate delega sistemului obligația de a evalua ceea ce pretinde că știe și nici responsabilitatea de a justifica exercitarea puterii publice.

Cuvinte cheie: inteligență artificială, administrație publică, legitimitate epistemică, autoritate algoritmică, decizie administrativă, discreție administrativă, explicabilitate, contestabilitate


IT & C, Volumul 5, Numărul 3, Septembrie 2026, pp. 122-139
ISSN 2821 – 8469, ISSN – L 2821 – 8469
URL: https://www.internetmobile.ro/de-la-dosar-la-inferenta-legitimitatea-epistemica/
© 2026 Andreea Nicoleta DRAGOMIR. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.


Licența CC BY-NC-ND: Această licență permite reutilizatorilor să copieze și să distribuie materialul pe orice mediu sau format numai în formă neadaptată, numai în scopuri necomerciale și numai atâta timp cât atribuirea este atribuită creatorului.


1. Introducere

O decizie administrativă nu devine legitimă numai pentru că este rapidă, eficientă sau, în cele din urmă, corectă. Autoritatea trebuie să poată arăta ce fapte a considerat relevante, cum le-a evaluat, ce normă a aplicat și de ce a ales o anumită soluție. Motivarea face vizibil modul în care puterea publică a fost exercitată și îi permite persoanei afectate să înțeleagă măsura, să o conteste și să solicite controlul legalității. Din această perspectivă, decizia administrativă este și o pretenție instituțională de cunoaștere: administrația afirmă că știe suficient despre o situație concretă pentru a produce efecte juridice asupra unei persoane.

Integrarea sistemelor de inteligență artificială (AI) schimbă baza acestei pretenții. Instrumentele folosite pentru evaluarea riscurilor, clasificarea cererilor, detectarea anomaliilor sau prioritizarea controalelor nu se limitează la organizarea informațiilor existente. Ele identifică tipare și produc scoruri, clasificări ori predicții despre ceea ce este considerat probabil, riscant sau relevant. Sergeeva, Leonardi și Faraj (2026) arată că tehnologiile inteligente formulează pretenții proprii de cunoaștere, întemeiate pe modelare computațională, inferență statistică și procesarea unor volume extinse de date. Aceste pretenții nu sunt identice cu raționamentul juridic, cu experiența profesională sau cu aprecierea contextuală a unui caz.

Schimbarea nu trebuie prezentată ca o opoziție simplă între o administrație tradițională, presupus neutră, și una algoritmică, inevitabil opacă. Dosarul administrativ a implicat întotdeauna selecție, interpretare și discreție. Diferența este că, în modelul clasic, sursele situației de fapt și traseul raționamentului pot fi, cel puțin în principiu, identificate și contestate. Atunci când o inferență algoritmică influențează soluția, o parte a acestui traseu este construită anterior, prin alegerea datelor, a variabilelor, a categoriilor și a pragurilor. Szot (2025) abordează tocmai posibilitatea de a reconstrui raționamentul privind eficacitatea controlului administrativ și jurisdicțional.

Literatura privind inteligența artificială în sectorul public a analizat pe larg transparența, discriminarea, protecția datelor, responsabilitatea și supravegherea umană. Madan și Ashok (2023) identifică tensiuni persistente între automatizare și controlul uman, între acuratețea predictivă și protecția drepturilor, precum și între accesul la date și răspunderea instituțională. Aceste perspective sunt necesare, dar lasă deschisă o întrebare anterioară: de ce și în ce condiții poate fi tratat rezultatul unui sistem ca bază legitimă pentru exercitarea autorității publice într-un caz individual?

Articolul răspunde la următoarea întrebare de cercetare: în ce condiții poate o autoritate publică să utilizeze, în mod legitim, o inferență produsă de un sistem de inteligență artificială drept temei de cunoaștere pentru o decizie administrativă individuală? Analiza diferențiază trei noțiuni. Acuratețea tehnică exprimă performanța sistemului potrivit unor indicatori stabiliți. Autoritatea epistemică descrie credibilitatea acordată rezultatului și tendința actorilor de a-l urma. Legitimitatea epistemică privește justificarea normativă și juridică a utilizării sale în exercitarea puterii publice. Un sistem poate fi performant și poate dobândi autoritate instituțională fără ca rezultatul său să fie adecvat unui caz concret.

Teza susținută este că legitimitatea deciziei asistate de inteligența artificială nu poate fi dedusă numai din performanța agregată a sistemului. Ea depinde de capacitatea autorității de a verifica proveniența și adecvarea datelor, de a înțelege natura și limitele inferenței, de a formula o judecată administrativă proprie și de a permite contestarea efectivă a modului în care rezultatul algoritmic a influențat soluția. Administrația poate utiliza capacitatea predictivă a tehnologiei, dar nu poate transfera sistemului obligația de a stabili ce este relevant din punct de vedere juridic și nici responsabilitatea de a justifica intervenția publică.

Metodologic, studiul combină analiza conceptuală și analiza juridico-doctrinară. Literatura din administrația publică, studiile organizaționale și cercetarea privind interacțiunea om–sistem sunt folosite pentru a explica modificarea practicilor de producere și validare a cunoașterii instituționale. Analiza juridică raportează această transformare la Regulamentul (UE) 2024/1689 privind inteligența artificială, Regulamentul general privind protecția datelor, obligația de motivare, buna administrare și dreptul la o cale de atac efectivă. Exemplele din domeniul prestațiilor sociale, al migrației și al activității polițienești sunt ilustrative; articolul nu prezintă cercetare empirică proprie și nu evaluează performanța unui sistem concret.

Contribuția lucrării constă în transpunerea legitimității epistemice în structura deciziei administrative și în propunerea unui model cu patru dimensiuni: proveniența și adecvarea datelor, lizibilitatea inferenței, responsabilitatea cognitivă a decidentului uman și contestabilitatea epistemică. Secțiunile următoare explică trecerea de la dosar la inferență, autoritatea acordată rezultatelor algoritmice, raportul dintre acuratețe și legitimitate, precum și redistribuirea discreției. Pe această bază sunt prezentate modelul propus și corespondențele acestuia în dreptul Uniunii Europene.

2. De la dosar la inferență: schimbarea bazei de cunoaștere administrative

2.1. Dosarul administrativ ca structură de trasabilitate

Dosarul administrativ nu este doar un spațiu de păstrare a documentelor. El organizează cunoașterea pe baza căreia acționează autoritatea. Cererea, înscrisurile, verificările, avizele și explicațiile părților formează un traseu care permite identificarea originii informației, a relevanței acesteia și a modului în care aceasta a fost evaluată. Caracterul reconstructibil al deciziei nu garantează corectitudinea, dar face posibilă identificarea erorii, a arbitrariului sau a disproporției.

Stabilirea situației de fapt a implicat întotdeauna selecție și apreciere. Funcționarul decide ce informații solicită, ce contradicții clarifică și ce greutate acordă fiecărui element. Totuși, această discreție este exercitată într-un cadru în care sursele și motivele pot fi atribuite autorității. Persoana poate contesta un document, poate corecta o informație și poate arăta că a fost ignorată o împrejurare relevantă. Szot (2025) subliniază că, în lipsa accesului la datele și logica determinante, controlul legalității devine formal, iar sarcina de a demonstra eroarea este transferată celui care dispune de cele mai puține informații.

Digitalizarea nu schimbă neapărat această structură. Un registru electronic sau un sistem de gestionare a documentelor poate crește eficiența fără a formula o evaluare asupra persoanei. Schimbarea apare atunci când tehnologia nu mai stochează doar informații, ci începe să ordoneze, să clasifice, să estimeze sau să recomande. În acel moment, sistemul contribuie la construirea bazei factuale pentru luarea deciziei.

2.2. Inferența algoritmică drept sursă de cunoaștere

Un scor de risc, o probabilitate de fraudă sau o clasificare comportamentală nu constituie un fapt constatat în același sens ca existența unui document ori a unei plăți. Este o inferență realizată prin aplicarea unui model asupra datelor. Ea poate fi statistic plauzibilă fără să descrie corect persoana concretă, deoarece depinde de modul în care a fost definit fenomenul, de datele folosite, de variabilele selectate și de pragul stabilit pentru clasificare.

Sergeeva et al. (2026) descriu această schimbare prin noțiunea de regim epistemic. În modelul centrat pe procesarea informației, incertitudinea este tratată ca un deficit care poate fi redus prin colectarea de date suplimentare. Tehnologiile inteligente produc însă pretenții de cunoaștere prin inferență statistică la scară largă și introduc și alte criterii de validare: performanța predictivă, consistența și reproductibilitatea. Se modifică astfel și centrele de autoritate, deoarece rezultatul algoritmic, creatorii modelului și administratorii infrastructurii de date influențează modul în care problema este definită și evaluată.

Administrația a folosit întotdeauna prezumții, estimări, expertize și evaluări ale riscurilor. Particularitatea inferenței algoritmice este dată de scară, complexitate și poziția sa instituțională. Modelul poate analiza numeroase surse și aplica aceleași criterii asupra unui volum mare de cazuri, dar poate crea impresia că rezultatul este mai puțin interpretativ decât judecata umană. În realitate, alegerile normative sunt deplasate către definirea scopului, selecția datelor, construirea categoriilor și stabilirea pragurilor.

Straub, Morgan, Bright și Margetts (2023) folosesc conceptul de epistemic alignment pentru a descrie măsura în care actorii implicați dețin cunoașterea necesară pentru a interacționa adecvat cu sistemul. În administrație, această cunoaștere este adesea distribuită inegal: furnizorul înțelege arhitectura tehnică, funcționarul cunoaște cazul, iar persoana afectată poate să nu aibă acces nici la datele folosite, nici la motivele clasificării. Transparența formală nu corectează această asimetrie dacă informația nu permite înțelegerea rezultatului și a rolului acestuia în decizie.

2.3. Când inferența devine premisa deciziei

Nu orice utilizare a inteligenței artificiale transformă o decizie administrativă. Un instrument care sintetizează documente sau oferă informații generale poate sprijini activitatea fără a influența situația juridică a unei persoane. Problema apare atunci când rezultatul algoritmic determină ordinea de examinare, intensitatea controlului, evaluarea riscului, stabilirea faptelor sau soluția finală.

Influența poate fi materială chiar dacă actul este semnat de un funcționar. Dacă rezultatul sistemului constituie punctul implicit de plecare, iar abaterea de la el este dificilă sau descurajată, decizia rămâne formal umană, dar este orientată, în substanță, de infrastructură. Funcționarul primește o realitate deja ordonată: anumite elemente sunt evidențiate, altele rămân în plan secund, iar persoana este plasată într-o categorie înainte ca judecata administrativă să fie formulată.

Zhu (2026) observă că administrația asistată de inteligența artificială se întemeiază tot mai mult pe raționalitate bazată pe date, pe modelare predictivă și pe forme hibride de luare a deciziilor. Această organizare poate crește capacitatea instituțională, dar face mai dificilă identificarea actorului care a stabilit criteriile determinante. De aceea, trasabilitatea trebuie extinsă dincolo de mențiunea că un sistem a fost utilizat. Dosarul trebuie să permită identificarea datelor relevante, a tipului de inferență, a incertitudinii și a modului în care autoritatea a apreciat semnificația juridică a rezultatului.

Cerința nu presupune divulgarea integrală a codului sursă și nici transformarea funcționarului într-un programator. Ea presupune păstrarea unui lanț inteligibil între date, inferență și decizie. În lipsa acestui lanț, clasificarea riscă să se justifice prin propria existență: cazul este considerat riscant pentru că sistemul l-a clasificat astfel, iar clasificarea este acceptată pentru că provine de la sistem.

3. Inteligența artificială ca autoritate epistemică

3.1. O autoritate conferită, nu o autoritate proprie

Competența juridică de a adopta o decizie administrativă rămâne în sarcina instituției și a funcționarului competent. Un sistem de inteligență artificială nu dobândește, prin simpla utilizare, dreptul de a exercita puterea publică. Poate dobândi însă o altă formă de autoritate: capacitatea de a stabili, în practică, ce este considerat credibil, relevant sau suficient de probabil.

Aceasta este autoritatea epistemică. Ea nu privește cine are ultimul cuvânt în sens formal, ci cine sau ce fixează versiunea realității de la care începe decizia. Milella și Cabitza (2026) folosesc noțiunea de algority pentru a descrie disponibilitatea persoanelor de a acorda autoritate epistemică rezultatelor algoritmice. Autorii subliniază însă că această autoritate nu aparține sistemului ca un actor cu intenții proprii. Ea este conferită de oameni și susținută de date, interfețe, reguli instituționale și practici organizaționale.

Distincția este importantă juridic. A vorbi despre autoritate algoritmică nu înseamnă a transforma tehnologia într-un subiect de drept sau într-un decident moral. Înseamnă a observa că instituția poate considera rezultatul sistemului mai credibil decât aprecierea contextuală a funcționarului. Autoritatea juridică și autoritatea epistemică pot fi astfel separate: instituția semnează actul, în timp ce furnizorul, proiectantul modelului și infrastructura de date stabilesc criteriile prin care persoana devine vizibilă pentru administrație.

3.2. De ce conving rezultatele algoritmice

Rezultatele algoritmice sunt, de regulă, prezentate sub forma scorurilor, procentelor, nivelurilor de risc sau ierarhiilor. Ele pot fi reproduse, aplicate la scară și comparate prin indicatori de performanță. Această formă le conferă aparența unei cunoașteri impersonale și stabile. Sergeeva et al. (2026) descriu o „aură de obiectivitate computațională”: rezultatul pare să provină dintr-un aparat de calcul care a analizat mai mult decât ar putea observa un singur profesionist.

Problema nu este că rezultatul este calculat. Un model poate corecta inconsecvențe, identifica tipare greu de observat și limita unele prejudecăți individuale. Riscul apare atunci când forma matematică este confundată cu neutralitatea. Un scor nu explică de ce au fost alese anumite date, de ce variabilele au o anumită pondere sau de ce pragul a fost fixat la un anumit nivel. Interpretarea nu dispare; este mutată în etapele de proiectare.

Sistemul poate influența chiar și întrebarea administrativă. Dacă o instituție introduce un model pentru detectarea fraudei, activitatea începe să fie organizată în jurul riscului de fraudă. Sunt colectate datele care pot fi cuantificate, anumite comportamente devin suspecte pentru că sunt corelate cu situații anterioare, iar explicațiile care nu se încadrează în model rămân mai puțin vizibile. Tehnologia nu oferă doar un răspuns, ci participă și la definirea realității relevante.

3.3. Instituționalizarea deferenței

Autoritatea epistemică se consolidează prin integrarea sistemului în rutina instituției. Rezultatul devine mai greu de contestat atunci când apare automat în dosar, este utilizat în toate cazurile similare și este prezentat ca punct de plecare standard. Repetarea transformă recomandarea într-o practică obișnuită, iar această practică poate deveni o prezumție instituțională.

Funcționarul poate fi formal liber să se abată de la recomandare, dar această libertate poate avea costuri: timp suplimentar, o justificare specială sau riscul de a fi considerat inconsistent. Confirmarea rezultatului se înscrie, în schimb, în fluxul obișnuit. Goldsmith și Yang (2026) arată că supravegherea umană este efectivă numai dacă funcționarii pot semnala, contesta sau ignora rezultatele problematice fără a fi penalizați și dacă motivele abaterii pot fi documentate.

Prezența omului rămâne relevantă, dar nu constituie singura garanție. Un funcționar poate fi formal „în buclă” fără acces la datele determinante, fără competența de a înțelege limitele sistemului și fără libertatea reală de a se abate. Întrebarea esențială nu este doar dacă o persoană a confirmat rezultatul, ci dacă a avut condițiile necesare pentru a formula o judecată proprie.

Autoritatea epistemică explică de ce rezultatul este urmat. Ea nu demonstrează că utilizarea sa este legitimă. Tocmai această distincție permite trecerea de la analiza încrederii instituționale la analiza justificării juridice.

4. De ce acuratețea nu este suficientă pentru legitimitate

4.1. Performanța agregată și cazul individual

Acuratețea este necesară pentru evaluarea unui sistem. O administrație nu ar trebui să utilizeze un instrument instabil, nevalidat sau sistematic eronat. Totuși, indicatorii tehnici descriu comportamentul modelului într-o populație de cazuri, în timp ce decizia administrativă privește o persoană concretă. Faptul că sistemul clasifică corect în majoritatea situațiilor nu demonstrează că rezultatul este corect în cazul examinat.

O rată ridicată de performanță poate coexista cu rezultate fals pozitive și fals negative. Pentru instituție, acestea pot apărea ca costuri statistice. Pentru persoana afectată, eroarea înseamnă pierderea unei prestații, declanșarea unui control, refuzul unei autorizații sau includerea într-o categorie de risc. Diferența dintre medie și consecința individuală este, prin urmare, juridic relevantă.

În plus, acuratețea depinde de standardul față de care este măsurată. Dacă datele istorice reflectă practici discriminatorii ori controale concentrate asupra anumitor grupuri, modelul poate reproduce cu fidelitate regularitățile trecutului fără să ofere o bază legitimă pentru acțiunea viitoare. Madan și Ashok (2023) arată că variabile aparent neutre pot funcționa ca substituenți pentru caracteristici sensibile și pot amplifica marginalizarea grupurilor deja vulnerabile.

Întrebarea relevantă nu este doar cât de precis este sistemul, ci ce măsoară, față de ce standard și pentru ce concluzie juridică este folosit. Un model poate estima riscul unei conduite; administrația trebuie să stabilească dacă acel risc este suficient, potrivit legii, pentru a justifica măsura adoptată.

4.2. Legitimitatea depinde de modul în care se decide

Waldman și Martin (2022) arată că legitimitatea percepută a deciziilor algoritmice variază în funcție de miza deciziei, de proveniența datelor și de mecanismele de guvernanță. Implicarea unui decident uman a contat mai mult în domenii cu consecințe serioase, iar datele colectate direct în legătură cu persoana au fost considerate mai legitime decât informațiile generale extrase din alte contexte.

Rezultatele se referă la percepția legitimității și nu pot fi transformate automat într-un standard juridic. Ele surprind însă o exigență importantă: o decizie nu este evaluată doar prin rezultat, ci și prin modul în care informația a fost obținută, controlată și transformată într-o soluție. Faptul că o informație este accesibilă sau poate fi agregată nu înseamnă că este adecvată scopului administrativ.

Legitimitatea este legată de procedură deoarece procedura permite verificarea transformării informației în putere juridică. Persoana trebuie să poată identifica elementele determinante, iar instanța trebuie să poată verifica relevanța datelor, limitele discreției și suficiența motivelor. Szot (2025) arată că, atunci când logica și datele decisive rămân inaccesibile, calea de atac riscă să devină o garanție pur formală.

4.3. Limitele explicației

Explicabilitatea este adesea tratată ca soluție generală pentru opacitatea algoritmică. Totuși, o explicație poate clarifica, dar poate și poate produce o încredere nejustificată. Korosec-Serfaty et al. (2026) au constatat că explicațiile foarte complete pot crește încrederea utilizatorilor fără să stimuleze un efort cognitiv mai mare, în timp ce păstrarea vizibilă a incertitudinii poate încuraja o examinare mai critică.

În administrație, un rezultat probabilistic trebuie prezentat ca atare. Un scor nu devine fapt cert prin includerea într-un document oficial. Trebuie clarificat ce reprezintă, ce limite are și în ce măsură este relevant pentru măsura juridică. De asemenea, explicația sistemului nu trebuie confundată cu motivarea actului. Prima arată cum a fost produs rezultatul; a doua arată de ce autoritatea a considerat că rezultatul, împreună cu celelalte elemente ale dosarului, justifică soluția.

Obiectivul nu este cea mai amplă explicație posibilă, ci una relevantă pentru decizie: suficientă pentru ca funcționarul să înțeleagă rezultatul, persoana să poată identifica ceea ce contestă și instanța să verifice utilizarea sa. Acuratețea, explicația și supravegherea umană sunt necesare, dar niciuna nu este suficientă în mod izolat.

5. Redistribuirea autorității și a discreției administrative

5.1. Discreția nu dispare, ci își schimbă locul

Discreția administrativă este asociată, de regulă, cu momentul în care funcționarul interpretează norma și o aplică unei situații concrete. Integrarea sistemelor algoritmice nu elimină aceste alegeri, ci le mută parțial înaintea procedurii individuale. Literatura despre digitalizare a descris trecerea de la birocrația de tip street-level, în care funcționarul de contact deține o parte importantă din puterea de apreciere, către o birocrație de tip system-level, în care opțiunile sunt structurate prin arhitectura sistemelor informaționale (Bovens & Zouridis, 2002).

Inteligența artificială amplifică această schimbare. Un instrument care clasifică cererile sau recomandă o soluție poate să nu adopte actul final, dar stabilește cadrul în care acesta va fi ales. Funcționarul pornește de la o situație deja ordonată: un caz prioritar, o persoană cu risc ridicat sau o abatere suspectă. Goldsmith și Yang (2026) arată că AI nu restrânge sau extinde pur și simplu discreția, ci o redistribuie între funcționarii de contact, superiorii ierarhici, structurile tehnice, furnizorii și mecanismele de control.

De aceea, analiza nu trebuie să se oprească la persoana care semnează actul. Dacă variabilele, categoriile și pragurile au fost fixate anterior, o parte importantă a discreției a fost deja exercitată, chiar dacă nu apare în motivare.

5.2. Discreția de proiectare

Înainte ca un sistem să producă un rezultat, trebuie definită problema pe care o va rezolva: ce înseamnă risc, fraudă, vulnerabilitate sau prioritate; ce date sunt relevante; ce prag declanșează o verificare sau o consecință. Aceste alegeri formează discreția de proiectare. Ele nu sunt simple operațiuni tehnice, deoarece stabilesc ce devine vizibil pentru administrație și ce nivel de eroare este considerat acceptabil.

Transformarea valorilor în parametri poate îngusta sensul lor. Echitatea poate însemna tratament egal, corectarea unui dezavantaj sau adaptarea măsurii la situația individuală. Atunci când una dintre aceste semnificații este convertită într-un indicator, celelalte pot rămâne în afara sistemului. Goldsmith și Yang (2026) avertizează că raționamentele normative pot fi comprimat în praguri numerice și tratat ca o problemă de optimizare.

Discreția de proiectare este distribuită între instituție, furnizor, specialiștii în date și compartimentele operaționale. Tocmai această fragmentare poate face dificilă identificarea actorului care răspunde pentru efectul juridic al unei alegeri tehnice. Achiziția publică are, în consecință, o funcție normativă: prin caietul de sarcini, administrația stabilește ce cere sistemului să identifice și ce performanță consideră suficientă. Dacă achiziția este tratată ca simplă procurare de tehnologie, decizii încărcate de valoare pot fi transferate furnizorului fără control public adecvat.

Expertiza privată poate sprijini proiectarea, dar nu poate înlocui judecata instituțională. Autoritatea rămâne obligată să definească scopul legal, să evalueze datele și să stabilească limitele în care rezultatul poate influența luarea deciziei.

5.3. Funcționarul între conformare și judecată proprie

Tehnologia poate consolida activitatea funcționarului prin accesul la informații mai bogate și prin identificarea rapidă a neconcordanțelor. Aceeași infrastructură îl poate însă reduce la rolul de operator care confirmă un rezultat deja produs. Diferența depinde de condițiile concrete: accesul la date, înțelegerea limitelor, timpul de analiză și libertatea de a se abate de la acestea.

Judecata proprie nu înseamnă libertatea de a ignora, fără motiv, recomandarea. Funcționarul trebuie să poată explica atât acceptarea, cât și respingerea rezultatului. Documentarea abaterilor permite atribuirea deciziei și ajută instituția să observe limite ale datelor sau ale modelului. Situațiile în care experiența profesională contrazice sistemul nu trebuie tratate automat ca rezistență la schimbare; ele pot constitui informații necesare pentru corectare.

Distribuirea responsabilității între furnizor, specialiști și funcționar nu poate duce la dispariția acesteia. Madan și Ashok (2023) arată că utilizarea AI implică o rețea de actori și complică delimitarea răspunderii. Totuși, autoritatea publică rămâne responsabilă pentru actul adoptat în numele său. Sistemul poate participa la producerea cunoașterii administrative, dar nu poate răspunde persoanei afectate și nu poate justifica interesul public urmărit.

6. Situații administrative ilustrative

Cele trei exemple următoare nu sunt studii de caz exhaustive. Ele arată, în contexte diferite, același mecanism: o clasificare sau un indicator ajunge să structureze modul în care administrația percepe persoana ori activitatea, iar ceea ce sistemul nu surprinde devine dificil de reintrodus în procedură.

6.1. Prestațiile sociale

Scandalul neerlandez al alocațiilor pentru îngrijirea copiilor, Toeslagenaffaire, arată consecințele transformării unui semnal de risc într-o dovadă suficientă. Mii de părinți au fost acuzați în mod eronat de fraudă și obligați să restituie sumele primite, iar investigația parlamentară a constatat încălcări grave ale principiilor statului de drept (Parlementaire ondervragingscommissie Kinderopvangtoeslag, 2020). Kastanas și Pavlidis (2025) arată că procedurile au afectat în mod disproporționat familiile de origine migrantă.

Problema nu a fost numai eroarea tehnică, ci și integrarea rezultatului într-o practică rigidă. Clasificarea probabilistică a dobândit forța prezumției, pe care persoana nu o putea contrazice efectiv. Modelul a produs un indicator, instituția l-a transformat într-o suspiciune consolidată procedural, iar persoana a fost obligată să răspundă unei categorii a cărei logică nu o cunoștea. Cazul arată că administrația poate utiliza instrumente de risc pentru orientarea controalelor, dar nu poate transforma apartenența statistică la un profil într-o concluzie definitivă cu privire la conduita individuală.

6.2. Migrația și controlul frontierelor

În migrație și controlul frontierelor, sistemele algoritmice pot sprijini verificarea documentelor și ordonarea cererilor într-un context marcat de un volum mare de date și preocupări de securitate. Kastanas și Pavlidis (2025) includ aceste utilizări printre cele care pot afecta direct drepturile și statutul juridic al unei persoane. Clasificarea de risc poate influența intensitatea verificării, durata procedurii sau credibilitatea acordată explicațiilor solicitantului.

Riscul epistemic apare atunci când probabilitatea este tratată ca o caracteristică a persoanei, nu ca o limită a cunoașterii sistemului. Un scor nu demonstrează că declarația este falsă sau că persoana a săvârșit o faptă. El indică o asociere cu un tipar. Între această asociere și concluzia juridică rămâne un spațiu de judecată pe care administrația trebuie să îl păstreze. Nevoia de protejare a metodelor de control poate limita divulgarea anumitor informații, dar nu poate elimina motivarea suficientă și posibilitatea contestării.

6.3. Activitatea polițienească

Goldsmith și Yang (2026) descriu utilizarea datelor, a GPS-ului și a instrumentelor de monitorizare în activitatea poliției militare de mediu din Brazilia. Superiorii au dobândit o vizibilitate sporită asupra patrulelor și respectării protocoalelor, dar agenții au observat că activitatea a început să fie prioritizată prin indicatori măsurabili, uneori în detrimentul judecății contextuale.

Exemplul arată ambivalența măsurării. Indicatorii pot limita abuzurile și pot îmbunătăți coordonarea, dar ceea ce poate fi înregistrat ajunge ușor să definească ceea ce este important. Numărul patrulelor, localizarea și timpul de răspuns nu surprind întotdeauna prevenirea unui conflict, comunicarea cu comunitatea sau motivele unei abateri justificate de la traseu. Când indicatorul este tratat ca descriere completă a activității, instituția cunoaște foarte precis ceea ce poate măsura, dar pierde o parte din sensul contextului.

În toate cele trei exemple, sistemul oferă o reprezentare utilă, dar incompletă. Legitimitatea epistemică cere ca această reprezentare să rămână o contribuție la decizie, nu forma definitivă în care administrația definește realitatea.

7. Un model al legitimității epistemice a deciziei administrative asistate de inteligența artificială

Modelul propus răspunde unei întrebări precise: când poate administrația transforma rezultatul unui sistem de inteligență artificială într-un temei legitim al unei decizii individuale? El nu evaluează sistemul în mod abstract și nu înlocuiește testele tehnice, juridice sau etice. Analizează relația dintre date, inferență și exercitarea autorității publice într-un caz concret.

Legitimitatea epistemică nu este o proprietate izolată a modelului. Ea rezultă din modul în care administrația selectează, interpretează, folosește și justifică rezultatul. Cele patru dimensiuni propuse – proveniența și adecvarea datelor, lizibilitatea inferenței, responsabilitatea cognitivă și contestabilitatea epistemică – corespund etapelor în care o inferență poate pierde legătura cu situația individuală și poate dobândi o autoritate mai mare decât justifică baza sa de cunoaștere.

7.1. Proveniența și adecvarea epistemică a datelor

Prima dimensiune privește baza factuală a inferenței. Administrația trebuie să știe ce date au fost folosite, de unde provin, în ce scop au fost colectate și ce relație păstrează cu decizia concretă. Proveniența nu înseamnă doar identificarea bazei de date, ci și cunoașterea contextului în care informația a fost produsă. Un indicator fiscal, comercial sau comportamental nu își păstrează automat sensul atunci când este transferat într-o altă procedură.

Adecvarea epistemică presupune mai mult decât simpla disponibilitate juridică a informației. Posibilitatea legală de a o accesa sau prelucra nu este suficientă, prin ea însăși, pentru a demonstra că aceasta este relevantă pentru concluzia administrativă urmărită.Datele pot fi vechi, incomplete, construite pe categorii incerte sau influențate de practici anterioare de control. Waldman și Martin (2022) arată că proveniența contează pentru legitimitatea percepută: datele colectate direct în legătură cu persoana sunt evaluate diferit față de informațiile generale agregate din alte contexte.

Evaluarea trebuie să clarifice dacă datele descriu persoana sau doar un grup cu care aceasta a fost asociată, dacă sunt actuale, ce situații lipsesc și ce erori sunt cunoscute. Datele nu sunt realitatea însăși, ci urme ale unor activități și clasificări anterioare. Administrația trebuie să justifice de ce aceste urme sunt adecvate exercitării puterii publice în cazul analizat.

7.2. Lizibilitatea inferenței

A doua dimensiune privește legătura dintre date și rezultat. Lizibilitatea nu cere neapărat divulgarea codului sursă și nici traducerea fiecărei operațiuni matematice într-un raționament uman. Ea cere ca trecerea relevantă pentru decizie să poată fi înțeleasă: ce informații au influențat rezultatul, ce tip de asociere a fost stabilit, ce incertitudine există și ce concluzie poate fi susținută în mod rezonabil.

Trebuie menținută distincția dintre fapt, clasificare, probabilitate și concluzie juridică. Un scor de risc nu constată vinovăția, iar o corelație nu dovedește o cauză. Lizibilitatea include și limitele performanței: rata erorilor, condițiile în care modelul funcționează mai slab și diferențele relevante între categorii de persoane. O explicație care comunică doar acuratețea generală poate crea o imagine mai sigură decât justifică sistemul.

O inferență este lizibilă atunci când funcționarul poate spune ce afirmă sistemul și ce nu poate afirma, persoana poate identifica elementele contestabile, iar instanța poate verifica rolul rezultatului. Scopul nu este simplificarea artificială a tehnologiei, ci evitarea transformării complexității tehnice într-o zonă lipsită de răspundere.

7.3. Responsabilitatea cognitivă a decidentului uman

A treia dimensiune privește capacitatea reală a funcționarului de a evalua rezultatul. Prezența unei persoane la finalul procedurii nu dovedește controlul uman. Decidentul trebuie să aibă acces la informațiile relevante, să înțeleagă tipul de rezultat și limitele acestuia, să dispună de timp pentru analiză și să poată solicita sprijin tehnic atunci când este necesar.

Responsabilitatea cognitivă nu presupune competențe de programare, ci o alfabetizare adecvată rolului administrativ. Funcționarul trebuie să știe ce erori poate produce sistemul, cum se interpretează scorul și când este necesară o verificare suplimentară. El trebuie să poată accepta sau respinge recomandarea pe baza unei judecăți proprii, nu pe baza unei decizii automate.

Acceptarea rezultatului trebuie justificată la fel ca și abaterea de la acesta. Formula potrivit căreia „decizia finală a aparținut omului” este insuficientă dacă nu arată ce a evaluat persoana și ce influență a avut sistemul. În același timp, funcționarul nu poate deveni singurul purtător al răspunderii pentru date, modele și fluxuri stabilite de alți actori. Responsabilitatea pentru organizarea sistemului rămâne a instituției.

7.4. Contestabilitatea epistemică

A patra dimensiune privește posibilitatea persoanei de a contrazice baza de cunoaștere a deciziei. Contestarea nu se limitează la soluția finală. Pot fi contestate datele, asocierea statistică, pragul de risc, semnificația acordată rezultatului sau influența acestuia asupra actului.

Pentru aceasta, persoana trebuie să afle că un sistem a fost folosit și ce rol a avut: a ordonat cazurile, a semnalat o anomalie, a produs un scor sau a recomandat o soluție. O informare generală despre utilizarea automatizării nu este suficientă. Trebuie să existe acces la elementele necesare formulării unei obiecții, posibilitatea corectării datelor și o reexaminare umană care să nu se reducă la reluarea aceleiași operațiuni automate.

Contestarea are și o funcție instituțională. Obiecțiile repetate pot indica date neactualizate, categorii formulate prea larg sau degradarea performanței. De aceea, remediul individual trebuie legat de posibilitatea de a corecta sistemul. Altfel, fiecare persoană va fi obligată să demonstreze separat aceeași deficiență.

7.5. Trasabilitatea epistemică

Szot (2025) propune includerea unei „Algorithm Card” în dosarul administrativ pentru a permite reconstruirea rolului sistemului. Pornind de la această idee, articolul propune o fișă de trasabilitate epistemică aplicabilă atunci când o inferență influențează material decizia. Fișa nu reproduce integral documentația tehnică. Ea consemnează elementele relevante pentru cazul individual: sistemul și versiunea utilizate, scopul, categoriile de date, rezultatul, limitele cunoscute, evaluarea funcționarului și modalitatea de contestare.

Cele patru dimensiuni formează un singur lanț de justificare. Proveniența arată de unde provine informația; lizibilitatea clarifică ce afirmă rezultatul; responsabilitatea cognitivă identifică cine l-a evaluat; contestabilitatea permite verificarea de către persoana care l-a evaluat și de către instanță. O deficiență la o etapă poate compromite întregul proces. Intensitatea documentării trebuie să crească odată cu gravitatea efectelor și cu dificultatea de a le repara.


Tabelul 1. Modelul legitimității epistemice a deciziei administrative asistate de inteligența artificială

Dimensiune Întrebarea centrală Cerința administrativă minimă Riscul principal
Proveniența și adecvarea datelor De unde provin datele și de ce sunt relevante pentru acest caz? Identificarea sursei, scopului, actualității, limitelor și relației cu persoana vizată. Date disponibile, dar nepotrivite scopului deciziei.
Lizibilitatea inferenței Ce afirmă rezultatul și ce nu poate demonstra? Separarea faptelor de corelații, predicții și concluzii juridice; indicarea incertitudinilor. Transformarea probabilității într-un fapt administrativ.
Responsabilitatea cognitivă Cine a evaluat rezultatul și a formulat judecata administrativă? Funcționar competent, informat și capabil să verifice sau să respingă recomandarea. Validare umană pur formală.
Contestabilitatea epistemică Cum poate o persoană contesta datele, inferențele și influența exercitate de sistem? Informare, corectare, reexaminare umană și legarea obiecțiilor de revizuirea sistemului. Decizie imposibil de înțeles și de atacat.

8. Traducerea juridică a legitimității epistemice în dreptul Uniunii Europene

Legitimitatea epistemică nu este consacrată în dreptul Uniunii Europene ca drept autonom. Elementele sale se regăsesc însă în regimuri care privesc sistemul tehnic, prelucrarea datelor și decizia administrativă. Regulamentul privind inteligența artificială, Regulamentul general privind protecția datelor și garanțiile bunei administrări trebuie citite împreună, fără a fi confundate. Conformitatea sistemului nu demonstrează automat legalitatea actului individual, iar respectarea regulilor privind datele nu înlocuiește motivarea.

8.1. Regulamentul privind inteligența artificială

Regulamentul (UE) 2024/1689 include, printre utilizările de mare risc, mai multe domenii relevante pentru administrație, precum accesul la servicii publice esențiale, aplicarea legii, migrația, azilul, controlul frontierelor și administrarea justiției. Clasificarea depinde de scopul și contextul utilizării, nu doar de tehnologia folosită (Parlamentul European și Consiliul Uniunii Europene, 2024).

Cerințele privind transparența și informațiile pentru implementatori, supravegherea umană și monitorizarea utilizării susțin direct modelul propus. Persoanele însărcinate cu supravegherea trebuie să înțeleagă capacitățile și limitele sistemului, să interpreteze rezultatul și să poată decide să nu-l folosească. Aceste obligații se apropie de responsabilitatea cognitivă, dar eficiența lor depinde de organizarea instituției: competențe, acces la date, timp și libertatea de a se abate.

Evaluarea impactului asupra drepturilor fundamentale, prevăzută pentru categoriile de implementatori și sisteme acoperite de articolul 27, poate funcționa ca verificare ex ante a relației dintre scop, date, utilizare și efecte. Ea nu poate însă anticipa toate situațiile individuale. Un sistem adecvat pentru o procedură poate produce, într-un caz concret, o inferență slabă sau o consecință disproporționată. Evaluarea inițială trebuie completată cu documentarea utilizării și a remediilor ulterioare.

Articolul 86 recunoaște, în condițiile sale specifice, dreptul persoanei afectate de anumite decizii bazate pe sisteme de mare risc de a primi explicații clare și semnificative privind rolul sistemului și principalele elemente ale deciziei. Importanța dispoziției constă în legarea explicației de cazul individual. Totuși, Regulamentul privind inteligența artificială nu este un cod al procedurii administrative și nu înlocuiește obligația autorității de a stabili situația de fapt și de a motiva actul.

8.2. Protecția datelor și decizia asistată

Regulamentul general privind protecția datelor (RGPD) impune legalitatea, echitatea, transparența, limitarea scopului și exactitatea prelucrării. Aceste principii susțin proveniența și adecvarea epistemică: administrația trebuie să justifice atât utilizarea datelor, cât și legătura lor cu scopul deciziei (Parlamentul European și Consiliul Uniunii Europene, 2016b).

Articolul 22 privește deciziile bazate exclusiv pe prelucrare automată care produc efecte juridice sau efecte similare semnificative. Domeniul său este mai restrâns decât problema analizată aici, deoarece multe decizii sunt asistate formal de un funcționar. Existența unui om în proces nu este însă suficientă dacă acesta urmează invariabil rezultatul și nu realizează o evaluare reală.

Drepturile la informare și acces rămân relevante pentru înțelegerea logicii, importanței și consecințelor prelucrării. În cauza C-203/22, Dun & Bradstreet Austria, Curtea de Justiție a arătat că explicația trebuie să permită înțelegerea procedurii și a principiilor aplicate în mod concret; simpla comunicare a unei formule complexe sau descrierea exhaustivă a algoritmului nu este, prin ea însăși, clară și inteligibilă (Curtea de Justiție a Uniunii Europene, 2025). Această interpretare confirmă că explicația trebuie să servească exercitării drepturilor, nu doar să descrie sofisticarea tehnică.

În domeniul aplicării legii, prelucrarea datelor poate intra sub incidența Directivei (UE) 2016/680, nu a RGPD (Parlamentul European și Consiliul Uniunii Europene, 2016a). Indiferent de regimul aplicabil, rămâne distinctă întrebarea de drept administrativ: cum a fost transformată inferența într-o concluzie care produce efecte asupra persoanei?

8.3. Motivarea, accesul la dosar și controlul efectiv

Articolul 41 din Carta drepturilor fundamentale consacră, pentru administrația Uniunii, dreptul la tratarea imparțială și echitabilă a cauzei, dreptul de a fi ascultat, accesul la dosar și obligația de motivare (Uniunea Europeană, 2012). Deși domeniul său direct nu se extinde identic asupra tuturor administrațiilor naționale, dispoziția reprezintă un reper european al bunei administrări.

Utilizarea unui sistem nu reduce obligația de motivare. Atunci când rezultatul algoritmic influențează material soluția, autoritatea trebuie să arate ce rol a avut și de ce l-a considerat relevant. Explicația tehnică și motivarea actului sunt diferite: prima arată cum a fost produs rezultatul, iar a doua explică de ce acel rezultat, împreună cu celelalte elemente ale dosarului, justifică măsura juridică.

Accesul la dosar trebuie adaptat proceselor algoritmice. Elementele determinante trebuie să lase o urmă verificabilă, chiar dacă secretul comercial sau protejarea metodelor operaționale justifică limitări punctuale. Aceste interese nu pot face inaccesibilă, pentru oricare formă de control, baza decisivă a actului.

Articolul 47 din Cartă impune existența unei căi de atac efective. Instanța nu trebuie să devină specialist în fiecare model, dar trebuie să poată verifica dacă datele au fost suficiente, dacă inferența a fost folosită în limitele scopului, dacă funcționarul a realizat o evaluare proprie și dacă persoana a avut posibilitatea reală de contestare. Sunt întrebări juridice, chiar dacă uneori necesită expertiză tehnică.

8.4. Un standard administrativ selectiv

Cele trei regimuri pot fi reunite într-un standard administrativ simplu. Înainte de introducerea sistemului, instituția trebuie să definească scopul legal, necesitatea, datele, rolul rezultatului și riscurile pentru persoanele afectate. Achiziția trebuie să asigure accesul la documentație, trasabilitatea versiunilor, raportarea erorilor și informațiile necesare pentru motivare.

În cazul individual, dosarul trebuie să consemneze sistemul folosit, rezultatul relevant, limitele cunoscute și evaluarea funcționarului. După adoptarea actului, persoana trebuie să primească informațiile necesare pentru a înțelege contribuția sistemului și pentru a formula o obiecție. Atunci când mai multe contestații indică aceeași problemă, instituția trebuie să poată revizui sistemul, nu doar să corecteze izolat fiecare decizie.

Standardul nu interzice inferența algoritmică. El cere ca avantajul tehnic să fie însoțit de o disciplină administrativă proporțională cu influența sistemului și cu gravitatea efectelor sale.

9. Concluzii

Integrarea inteligenței artificiale în administrația publică schimbă nu doar viteza procesului decizional, ci și sursele pe baza cărora autoritatea afirmă că știe suficient pentru a interveni asupra unei persoane. Scorurile, clasificările și predicțiile nu constată pur și simplu fapte; ele formulează inferențe despre risc, probabilitate și comportament.

Articolul a susținut că performanța tehnică nu este suficientă pentru a legitima utilizarea unei astfel de inferențe. Un sistem poate fi precis la nivel agregat și totuși nepotrivit pentru cazul concret; poate fi transparent formal, dar neinteligibil; poate include un funcționar fără ca acesta să exercite o judecată reală. Autoritatea epistemică explică de ce rezultatul este urmat. Legitimitatea epistemică arată dacă administrația are motive suficiente pentru a-l folosi într-o anumită decizie.

Modelul propus reunește patru cerințe: proveniența și adecvarea datelor, lizibilitatea inferenței, responsabilitatea cognitivă și contestabilitatea epistemică. Ele formează un lanț care leagă sursa informației de motivarea actului și de posibilitatea de a controla. Fișa de trasabilitate epistemică poate păstra acest lanț în dosar fără a transforma procedura într-o descriere tehnică exhaustivă.

Analiza este conceptuală și juridico-doctrinară, iar exemplele sunt ilustrative. Cercetările viitoare pot testa modelul pe dosare concrete și pot examina modul în care funcționarii acceptă, modifică sau resping recomandările sistemelor. Rămâne însă o concluzie de principiu: capacitatea de a prezice nu este echivalentă cu dreptul de a decide. Administrația poate utiliza inteligența artificială, dar nu poate delega obligația de a înțelege ceea ce pretinde că știe și nici responsabilitatea de a justifica puterea exercitată asupra persoanei.

Bibliografie

  • Bovens, M., & Zouridis, S. (2002). From street-level to system-level bureaucracies: How information and communication technology is transforming administrative discretion and constitutional control. Public Administration Review, 62(2), 174–184. https://doi.org/10.1111/0033-3352.00168
  • Curtea de Justiție a Uniunii Europene. (2025, 27 februarie). CK v Dun & Bradstreet Austria GmbH and Magistrat der Stadt Wien (Cauza C-203/22, ECLI:EU:C:2025:117). https://eur-lex.europa.eu/legal-content/RO/TXT/?uri=CELEX:62022CJ0203
  • Goldsmith, S., & Yang, J. (2026). AI and the transformation of accountability and discretion in urban governance. Urban Governance, 6(2), 159–171. https://doi.org/10.1016/j.ugj.2026.02.005
  • Kastanas, I., & Pavlidis, G. (2025). Algorithmic administration and the EU AI Act: Legal principles for public sector use of AI. Journal of Ethics and Legal Technologies, 7(2), 59–79. https://doi.org/10.25430/pupj-JELT-2025-2-3
  • Korosec-Serfaty, M., Léger, P.-M., Parent-Rocheleau, X., & Sénécal, S. (2026). Critical thinking in AI-assisted deontologically-governed professional decision-making: When and how explainability, reliability, and transparency matter. Information Systems Frontiers. Advance online publication. https://doi.org/10.1007/s10796-025-10691-2
  • Madan, R., & Ashok, M. (2023). AI adoption and diffusion in public administration: A systematic literature review and future research agenda. Government Information Quarterly, 40(1), Article 101774. https://doi.org/10.1016/j.giq.2022.101774
  • Milella, F., & Cabitza, F. (2026). Perceiving AI as an epistemic authority or algority: A user study on the human attribution of authority to AI. Machine Learning and Knowledge Extraction, 8(2), Article 36. https://doi.org/10.3390/make8020036
  • Parlamentul European și Consiliul Uniunii Europene. (2016a). Directiva (UE) 2016/680 din 27 aprilie 2016 privind protecția persoanelor fizice referitor la prelucrarea datelor cu caracter personal de către autoritățile competente în scopul prevenirii, depistării, investigării sau urmăririi penale a infracțiunilor sau al executării pedepselor și privind libera circulație a acestor date și de abrogare a Deciziei-cadru 2008/977/JAI a Consiliului. Jurnalul Oficial al Uniunii Europene, L 119, 89–131. https://eur-lex.europa.eu/eli/dir/2016/680/oj?locale=ro
  • Parlamentul European și Consiliul Uniunii Europene. (2016b). Regulamentul (UE) 2016/679 din 27 aprilie 2016 privind protecția persoanelor fizice în ceea ce privește prelucrarea datelor cu caracter personal și privind libera circulație a acestor date și de abrogare a Directivei 95/46/CE (Regulamentul general privind protecția datelor). Jurnalul Oficial al Uniunii Europene, L 119, 1–88. https://eur-lex.europa.eu/eli/reg/2016/679/oj?locale=ro
  • Parlamentul European și Consiliul Uniunii Europene. (2024). Regulamentul (UE) 2024/1689 din 13 iunie 2024 de stabilire a unor norme armonizate privind inteligența artificială și de modificare a Regulamentelor (CE) nr. 300/2008, (UE) nr. 167/2013, (UE) nr. 168/2013, (UE) 2018/858, (UE) 2018/1139 și (UE) 2019/2144 și a Directivelor 2014/90/UE, (UE) 2016/797 și (UE) 2020/1828 (Regulamentul privind inteligența artificială). Jurnalul Oficial al Uniunii Europene, L 2024/1689. https://eur-lex.europa.eu/eli/reg/2024/1689/oj?locale=ro
  • Parlementaire ondervragingscommissie Kinderopvangtoeslag. (2020). Ongekend onrecht: Verslag van de Parlementaire ondervragingscommissie Kinderopvangtoeslag (Kamerstuk 35 510, nr. 2). Tweede Kamer der Staten-Generaal. https://www.tweedekamer.nl/sites/default/files/atoms/files/20201217_eindverslag_parlementaire_ondervragingscommissie_kinderopvangtoeslag.pdf
  • Sergeeva, A. V., Leonardi, P. M., & Faraj, S. (2026). Beyond the tool view of AI: Intelligent technologies and the emergence of new epistemic regimes. Strategic Organization, 24(2), 463–478. https://doi.org/10.1177/14761270261436479
  • Straub, V. J., Morgan, D., Bright, J., & Margetts, H. (2023). Artificial intelligence in government: Concepts, standards, and a unified framework. Government Information Quarterly, 40(4), Article 101881. https://doi.org/10.1016/j.giq.2023.101881
  • Szot, A. (2025). Algorithm in the structure of administrative decision-making: A model of explainability and burden of proof for an effective legal remedy within discretionary power in public administration. Studia Iuridica Lublinensia, 34(5), 269–282. https://doi.org/10.17951/sil.2025.34.5.269-282
  • Uniunea Europeană. (2012). Carta drepturilor fundamentale a Uniunii Europene (2012/C 326/02). Jurnalul Oficial al Uniunii Europene, C 326, 391–407. https://eur-lex.europa.eu/legal-content/RO/TXT/?uri=CELEX:12012P/TXT
  • Waldman, A., & Martin, K. (2022). Governing algorithmic decisions: The role of decision importance and governance on perceived legitimacy of algorithmic decisions. Big Data & Society, 9(1). https://doi.org/10.1177/20539517221100449
  • Zhu, X. (2026). Public administration with, of, and through AI: Toward a new paradigm in the era of intelligence. Journal of Chinese Governance, 11(1), 30–57. https://doi.org/10.1080/23812346.2025.2578589


Dragomir; Andreea Nicoleta (2026), De la dosar la inferență. Legitimitatea epistemică a deciziei administrative asistate de inteligența artificială, IT & C, 5:3, 122-139, https://www.internetmobile.ro/de-la-dosar-la-inferenta-legitimitatea-epistemica/

Sincronizarea dronelor, securitatea cibernetică și apărarea bazată pe IA – Arhitecturi informatice și provocări de interoperabilitate în cadrul inițiativelor EDF și DPA

IT & C - Descarcă PDFDrone Synchronization, Cybersecurity and AI-Based Defense – IT Architectures and Interoperability Challenges within EDF and DPA Initiatives

Drd. Adriana Cristina NIȚESCU[1]
office@octo-go-n.com

[1] Universitatea Națională de Știință și Tehnologie POLITEHNICA București, Scoala Doctorală de Antreprenoriat, Ingineria și Managementul Afacerilor

Abstract

The integration of Unmanned Aircraft Systems (UAS) and the development of autonomous drone networks represent one of the major directions of digital transformation of the European security and defense domain. Within the initiatives promoted by the European Defense Fund (EDF), as well as the strategic directions presented by the Directorate General for Armaments (DPA), the emphasis is shifting from the exclusive development of hardware platforms towards distributed, secure and interoperable IT architectures.

This article is an Overview Paper, developed based on the analyses and technological directions presented during the EU Actions for Security and Defense information session, organized by the Directorate General for Armaments at the National Military Circle in Bucharest.

The paper analyzes the main technological challenges associated with modern autonomous systems: data processing at the edge of the network (Edge Computing), the use of artificial intelligence algorithms integrated into autonomous platforms (Edge AI), securing communications in electromagnetically challenged environments and the need to adopt common interoperability standards.

The objective of the article is to highlight the role of information architectures, cybersecurity and standardization in the development of future European defense capabilities, as well as the opportunities created for the Romanian IT&C industry within European research and development projects.

Keywords: cybersecurity, Edge AI, Edge Computing, interoperability, UAS, Zero Trust, EDF, DPA

Rezumat

Integrarea sistemelor aeriene fără echipaj (Unmanned Aircraft Systems – UAS) și dezvoltarea rețelelor autonome de drone reprezintă una dintre direcțiile majore de transformare digitală a domeniului european de securitate și apărare. În cadrul inițiativelor promovate prin Fondul European de Apărare (European Defence Fund – EDF), precum și al direcțiilor strategice prezentate de Direcția Generală pentru Armamente (DPA), accentul se deplasează de la dezvoltarea exclusivă a platformelor hardware către arhitecturi informatice distribuite, securizate și interoperabile.

Prezentul articol reprezintă o lucrare de tip Overview Paper, elaborată pe baza analizelor și direcțiilor tehnologice prezentate în cadrul sesiunii de informare EU Actions for Security and Defence, organizată de Direcția Generală pentru Armamente la Cercul Militar Național din București.

Lucrarea analizează principalele provocări tehnologice asociate sistemelor autonome moderne: procesarea datelor la marginea rețelei (Edge Computing), utilizarea algoritmilor de inteligență artificială integrați în platforme autonome (Edge AI), securizarea comunicațiilor în medii contestate electromagnetic și necesitatea adoptării unor standarde comune de interoperabilitate.

Obiectivul articolului este de a evidenția rolul arhitecturilor informatice, al securității cibernetice și al standardizării în dezvoltarea viitoarelor capabilități europene de apărare, precum și oportunitățile create pentru industria IT&C din România în cadrul proiectelor europene de cercetare și dezvoltare.

Cuvinte-cheie: securitate cibernetică, Edge AI, Edge Computing, interoperabilitate, UAS, Zero Trust, EDF, DPA


IT & C, Volumul 5, Numărul 3, Septembrie 2026, pp. 151-164
ISSN 2821 – 8469, ISSN – L 2821 – 8469
URL: https://www.internetmobile.ro/sincronizarea-dronelor-securitatea-cibernetica-si-apararea-bazata-pe-ia/
© 2026 Adriana Cristina NIȚESCU. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.


Licența CC BY-NC-ND: Această licență permite reutilizatorilor să copieze și să distribuie materialul pe orice mediu sau format numai în formă neadaptată, numai în scopuri necomerciale și numai atâta timp cât atribuirea este atribuită creatorului.


CONTEXT STRATEGIC

Evoluția recentă a mediului de securitate a demonstrat că sistemele fără echipaj nu mai reprezintă doar platforme dedicate supravegherii și recunoașterii, ci componente ale unor ecosisteme informatice complexe, capabile să colecteze, să proceseze și să distribuie informații în timp real.

În această nouă paradigmă, valoarea operațională a unui sistem autonom nu este determinată exclusiv de performanțele platformei fizice, ci de arhitectura software care asigură integrarea senzorilor, procesarea datelor, comunicațiile securizate și interoperabilitatea cu sistemele de comandă și control.

Pentru structurile europene de apărare, provocarea principală nu mai este reprezentată doar de dezvoltarea unor noi platforme hardware, ci de construirea unor infrastructuri digitale capabile să conecteze sisteme dezvoltate de producători și state diferite.

Fondul European de Apărare (EDF) și Agenția Europeană de Apărare (EDA) promovează această abordare prin susținerea unor proiecte care urmăresc reducerea fragmentării tehnologice și dezvoltarea unor standarde comune pentru viitoarele capabilități europene.

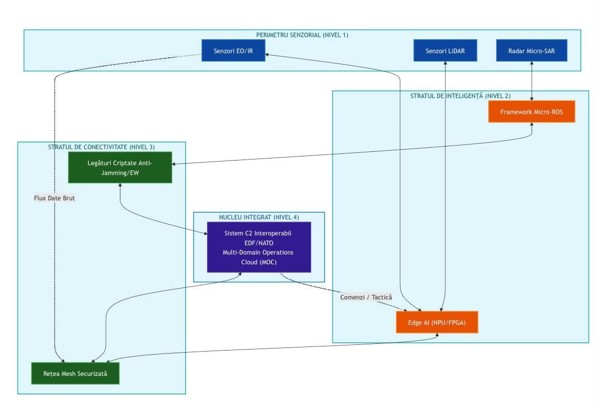
O arhitectură conceptuală pentru astfel de sisteme poate fi reprezentată prin următorul flux:


Senzori UAS (EO/IR/LiDAR) → Edge AI / Micro-ROS → Rețea Mesh securizată → Sistem C2 interoperabil EDF/NATO


Această abordare evidențiază trecerea de la platforme autonome izolate către ecosisteme digitale distribuite, în care fiecare nod contribuie la colectarea, procesarea și distribuirea informațiilor.

Arhitectura infrastructurii digitale integrate (concept)

Fig. 1.1 | Arhitectura infrastructurii digitale integrate (concept)

În acest context, arhitecturile informatice destinate sistemelor autonome trebuie să răspundă simultan unor cerințe complexe:

⇾ procesare rapidă a volumelor mari de date generate de senzori;

⇾ funcționare autonomă în condiții de conectivitate limitată;

⇾ protecția comunicațiilor împotriva atacurilor cibernetice;

⇾ interoperabilitate între sisteme dezvoltate de organizații diferite;

⇾ integrarea algoritmilor de inteligență artificială în procese operaționale critice.

Pentru industria IT&C din România, această evoluție reprezintă o oportunitate de implicare în proiecte europene unde competențele software, securitatea cibernetică, inteligența artificială și sistemele distribuite devin componente esențiale ale noilor capabilități de apărare.

2. TEHNOLOGII EMERGENTE PENTRU SISTEME AUTONOME

2.1. Edge AI și procesarea datelor la marginea rețelei

În mediile operaționale caracterizate prin conectivitate limitată sau prin contestarea spectrului electromagnetic, arhitecturile bazate exclusiv pe procesare centralizată în cloud pot deveni insuficiente din cauza latenței și a dependenței de comunicații permanente.

Din acest motiv, sistemele autonome moderne utilizează tot mai frecvent paradigma Edge Computing, prin care procesarea datelor este realizată cât mai aproape de sursa acestora.

În cazul platformelor UAS, această abordare permite analiza locală a informațiilor provenite de la senzori și transmiterea către centrele de comandă doar a datelor relevante, reducând volumul de trafic și timpul de reacție.

Integrarea algoritmilor AI direct pe platformele autonome presupune utilizarea unor modele optimizate pentru resurse hardware limitate. Tehnici precum cuantificarea modelelor neuronale (de exemplu conversia FP32 la INT8), reducerea structurală (pruning) și optimizarea pentru acceleratoare embedded permit executarea algoritmilor de detecție și clasificare în timp real.

Platforme precum FPGA, TPU embedded sau sisteme de calcul dedicate permit implementarea acestor funcționalități fără compromiterea autonomiei energetice.

2.2. ROS2 și Micro-ROS în arhitecturile autonome

Pe măsură ce sistemele autonome integrează un număr tot mai mare de senzori și module software, interoperabilitatea internă devine o provocare majoră.

ROS2 (Robot Operating System 2) reprezintă un middleware important pentru dezvoltarea sistemelor robotice distribuite, oferind mecanisme standardizate de comunicare între componente software. Bazat pe standardul DDS (Data Distribution Service), ROS2 permite schimbul de informații în timp real între module independente și facilitează dezvoltarea unor arhitecturi modulare.

Extensia Micro-ROS permite utilizarea acelorași principii pe microcontrolere cu resurse limitate, facilitând integrarea dintre componentele embedded și nivelurile superioare de procesare. Această abordare contribuie la:

⇾ reducerea dependenței de soluții proprietare;

⇾ reutilizarea componentelor software;

⇾ creșterea interoperabilității;

⇾ simplificarea procesului de dezvoltare și mentenanță.

2.3. Rețele autonome de tip MANET și sincronizarea platformelor

Coordonarea unui număr mare de platforme autonome presupune existența unor mecanisme de comunicație capabile să funcționeze fără infrastructuri fixe și fără dependență de un punct unic de control.

Arhitecturile de tip Mobile Ad-hoc Network (MANET) reprezintă o soluție relevantă pentru dezvoltarea sistemelor de tip swarm, unde fiecare platformă poate funcționa atât ca participant în rețea, cât și ca nod de retransmisie pentru celelalte componente.

Spre deosebire de rețelele convenționale, unde fluxurile de date depind de o infrastructură centralizată, rețelele MANET permit adaptarea dinamică a topologiei în funcție de poziția și disponibilitatea nodurilor. În cazul pierderii unei platforme sau al degradării unei legături de comunicație, mecanismele de rutare pot reconstrui automat traseele disponibile, menținând continuitatea schimbului de informații.

Această capacitate de self-healing este esențială pentru mediile operaționale în care conectivitatea poate fi afectată de factori externi, inclusiv bruiaj electromagnetic sau atacuri asupra infrastructurii de comunicații.

Sincronizarea unei flote de drone nu presupune doar transmiterea comenzilor de navigație, ci și menținerea unei imagini operaționale comune (Common Operational Picture – COP). Pentru aceasta sunt necesare mecanisme eficiente de:

⇾ sincronizare temporală între noduri;

⇾ distribuire a datelor provenite de la senzori;

⇾ prioritizare a informațiilor critice;

⇾ coordonare autonomă între platforme.

Performanța unui sistem de tip swarm este determinată în mare măsură de arhitectura informatică și de protocoalele de comunicație utilizate, nu doar de caracteristicile individuale ale platformelor fizice.

3. SECURITATE CIBERNETICĂ ÎN ARHITECTURILE EDGE

Integrarea sistemelor autonome în infrastructuri digitale distribuite introduce noi categorii de vulnerabilități cibernetice. Fiecare platformă autonomă devine simultan o sursă de date, un nod de comunicație și un potențial punct de acces către rețeaua operațională.

În acest context, securitatea cibernetică trebuie tratată ca o componentă fundamentală a arhitecturii, implementată încă din faza de proiectare (security by design).

Principiul Zero Trust devine relevant pentru aceste sisteme deoarece presupune că niciun dispozitiv, utilizator sau serviciu nu trebuie considerat implicit de încredere. Fiecare interacțiune trebuie verificată prin mecanisme de autentificare, autorizare și monitorizare continuă.

3.1. Principalii vectori de atac

Sistemele autonome bazate pe comunicații wireless și algoritmi AI sunt expuse unor categorii diverse de atacuri.

3.1.1 GPS Spoofing și Jamming

Atacuri asupra sistemelor de navigație, care pot conduce la degradarea sau falsificarea informațiilor de poziționare.

Pentru reducerea dependenței de GNSS sunt utilizate metode alternative precum:

⇾ odometrie vizual-inerțială (VIO);

⇾ algoritmi SLAM;

⇾ fuziunea datelor provenite de la mai mulți senzori;

⇾ filtre de estimare precum Extended Kalman Filter (EKF).

Aceste tehnologii permit menținerea capacității de navigație chiar și în condițiile indisponibilității temporare a semnalului satelitar

3.1.2 Interceptarea comunicațiilor

Canalele radio utilizate de sistemele autonome pot fi supuse interceptării pasive sau analizării traficului transmis.

Măsurile de protecție includ:

⇾ criptarea end-to-end;

⇾ mecanisme robuste de management al cheilor;

⇾ tuneluri securizate de comunicație;

⇾ utilizarea algoritmilor de criptografie post-cuantică (PQC).

Adoptarea treptată a algoritmilor rezistenți la atacuri cuantice reprezintă o direcție importantă pentru protejarea comunicațiilor critice pe termen lung.

3.1.3 Atacuri Man-in-the-Middle

Prin atacurile de tip Man-in-the-Middle, un adversar poate încerca interceptarea sau modificarea informațiilor transmise între platforme autonome și infrastructurile de comandă și control. Reducerea acestor riscuri presupune:

⇾ autentificare mutuală între noduri;

⇾ certificate digitale;

⇾ protejarea canalelor DDS prin DDS-Security;

⇾ utilizarea SROS2 pentru comunicațiile ROS2;

⇾ validarea identității fiecărui participant în rețea.

3.1.4 Atacuri asupra modelelor de inteligență artificială

Integrarea AI introduce o categorie suplimentară de vulnerabilități. Modelele utilizate pentru recunoaștere, clasificare sau navigație pot fi influențate prin modificarea datelor de intrare sau prin compromiterea seturilor de antrenare. Printre mecanismele de reducere a riscurilor se numără:

⇾ antrenarea robustă a modelelor;

⇾ detectarea exemplelor adversariale;

⇾ utilizarea metodelor de tip ensemble learning;

⇾ validarea permanentă a performanței algoritmilor.

3.2. Arhitecturi Zero Trust pentru sisteme autonome

Implementarea principiilor Zero Trust presupune verificarea permanentă a identității și integrității fiecărui nod conectat la infrastructură. În cazul platformelor autonome, această abordare implică:

⇾ autentificarea criptografică a fiecărui dispozitiv;

⇾ verificarea integrității firmware-ului;

⇾ controlul accesului la servicii și date;

⇾ monitorizarea comportamentului nodurilor.

Modulele hardware precum Trusted Platform Module (TPM 2.0) și Hardware Security Module (HSM) permit protejarea cheilor criptografice și susțin procese precum:

⇾ Secure Boot;

⇾ validarea firmware-ului;

⇾ identificarea unică a platformelor.

Prin combinarea mecanismelor hardware și software, fiecare platformă autonomă poate deveni un nod verificabil într-o rețea distribuită securizată.

Tabelul 1. Vectori de atac și mecanisme de protecție

Vector de atac Impact      Mecanisme de protecție 
GPS Spoofing / Jamming Pierderea sau alterarea navigației VIO, SLAM, EKF, fuziune de senzori
Interceptare RF Expunerea datelor operaționale Criptare end-to-end, PQC
Man-in-the-Middle Modificarea comunicațiilor DDS-Security, SROS2, autentificare mutuală
Adversarial AI Clasificări eronate Modele robuste, Ensemble Learning
Compromitere firmware  Control neautorizat asupra platformei TPM 2.0, HSM, Secure Boot

4. STANDARDIZARE ȘI INTEROPERABILITATE ÎN CADRUL EDF ȘI EDA

Un obiectiv central al inițiativelor europene de apărare îl reprezintă reducerea fragmentării tehnologice și dezvoltarea unor sisteme capabile să opereze împreună într-un ecosistem comun.

Pentru sistemele autonome, interoperabilitatea nu înseamnă doar compatibilitate fizică între echipamente, ci presupune existența unor standarde comune pentru:

⇾ schimbul de date;

⇾ comunicații;

⇾ securitate cibernetică;

⇾ comandă și control;

⇾ integrarea software.

Adoptarea acestor standarde încă din faza de proiectare permite dezvoltarea unor soluții modulare și facilitează integrarea acestora în proiecte multinaționale din categoriile:

  1. Comandă & Control (C2): STANAG 4586, JAUS.
  2. Date & Video Payload: STANAG 4609, STANAG 4545, DDS, CoT.
  3. Securitate Cibernetică & Criptare: SROS2, TPM 2.0, PQC (FIPS 203), STANAG 4774/4778.
  4. Navigabilitate & Mediu: STANAG 4671/4702, MIL-STD-810H.

4.1. Standardizarea sistemelor de comandă și control

Integrarea sistemelor autonome într-un ecosistem european de apărare presupune utilizarea unor interfețe standardizate care să permită comunicarea între platforme dezvoltate de producători diferiți.

În domeniul sistemelor aeriene fără echipaj, standardul STANAG 4586 definește cerințe privind interfețele dintre sistemele de control ale vehiculelor aeriene fără pilot și infrastructurile de comandă și control.

Complementar, arhitecturi precum JAUS (Joint Architecture for Unmanned Systems) urmăresc dezvoltarea unor modele software modulare, care permit reutilizarea componentelor și integrarea unor platforme autonome eterogene.

Aceste abordări sunt relevante deoarece viitoarele sisteme de apărare vor fi caracterizate de colaborarea dintre multiple tipuri de platforme: drone aeriene, sisteme terestre autonome, senzori distribuiți și infrastructuri de analiză a datelor.

4.2. Standardizarea fluxurilor de date și a comunicațiilor

Sistemele autonome generează volume importante de informații provenite din surse diverse: camere electro-optice, senzori infraroșu, LiDAR, sisteme radar sau alte surse de date tactice.

Pentru ca aceste informații să poată fi utilizate eficient într-un ecosistem interoperabil, este necesară adoptarea unor standarde comune de reprezentare și distribuire a datelor.

Printre standardele relevante se regăsesc:

STANAG 4609 – utilizat pentru distribuția fluxurilor video provenite de la platforme aeriene;

STANAG 4545 – asociat produselor de imagine și informațiilor geospațiale;

DDS (Data Distribution Service) – middleware pentru comunicații distribuite în timp real;

Cursor-on-Target (CoT) – mecanism utilizat pentru schimbul rapid de informații tactice.

Aceste tehnologii permit dezvoltarea unor arhitecturi în care datele provenite de la senzori diferiți pot fi integrate într-o imagine operațională comună, fără dependență de un singur furnizor.

4.3. Standardizarea securității cibernetice

Într-un ecosistem interconectat, interoperabilitatea trebuie însoțită de mecanisme comune de securitate. Integrarea principiilor Zero Trust în sistemele autonome presupune utilizarea unor tehnologii capabile să asigure:

⇾ autentificarea dispozitivelor;

⇾ protecția comunicațiilor;

⇾ verificarea integrității software;

⇾ controlul accesului la date.

În acest context sunt relevante aceste mecanisme si tehnologii de securitate cibernetică:

DDS Security pentru protecția comunicațiilor distribuite;

SROS2 pentru securizarea comunicațiilor ROS2;

TPM 2.0 / HSM pentru gestionarea identităților criptografice;

algoritmii Post-Quantum Cryptography (PQC) pentru protecția pe termen lung.

Securitatea devine astfel o proprietate arhitecturală a sistemului, nu o componentă adăugată ulterior dezvoltării.

4.4 Standardizarea navigabilității & rezistenței la mediului

Integrarea sistemelor nepopulate (UAS) în spațiul aerian comun și utilizarea lor în medii operative ostile impun respectarea unor rigori stricte de certificare hardware și structurală. Standardele NATO

⇾ STANAG 4671 (pentru platforme aeriene din clasele MALE/HALE) și

⇾ STANAG 4702/4703 (dedicate sistemelor tactice și ușoare)

Acestea definesc cerințele unificate de navigabilitate (airworthiness), garantând că sistemele autonome pot opera în condiții de siguranță fără a reprezenta un risc pentru infrastructura civilă sau alte aeronave.

În paralel, componenta hardware și sarcina utilă (payload-ul) sunt supuse standardelor militare de mediu, precum:

⇾ MIL-STD-810H, care testează rezistența echipamentelor electronice la șocuri mecano acustice, vibrații severe, temperaturi extreme și umiditate, precum și

⇾ MIL-STD-461, care garantează compatibilitatea electromagnetică (EMC).

Reglementările de navigație și mediu asigură tranziția tehnologiilor din faza de prototip (TRL) la soluții robuste, pregătite pentru operațiuni de lungă durată pe câmpul de luptă modern.

5. TEHNOLOGII DUAL-USE ȘI OPORTUNITĂȚI PENTRU INDUSTRIA IT&C

Una dintre caracteristicile actuale ale transformării digitale în domeniul apărării este apropierea tot mai mare dintre tehnologiile civile și cele militare. Numeroase tehnologii dezvoltate inițial pentru aplicații comerciale — inteligență artificială, robotică, comunicații avansate, procesare distribuită sau securitate cibernetică — pot fi adaptate ulterior pentru aplicații critice din domeniul securității.

Conceptul de dual-use reprezintă astfel un element important al strategiilor europene de inovare, deoarece permite accelerarea transferului tehnologic și implicarea unui ecosistem mai larg de companii, inclusiv IMM-uri și startup-uri. (Ex. reconfigurarea tehnologică prin Defence Mini-Omnibus, convergenta tehnologica prin Apelul IRA-KEC0)

5.1. Cadrul european de reglementare dual-use

Dezvoltarea și transferul tehnologiilor cu dublă utilizare sunt susținute, dar și controlate printr-un cadru legislativ european dedicat.

5.1.1 Regulamentul UE 2021/821 privind controlul exporturilor

Regulamentul stabilește cadrul pentru controlul exportului și transferului de produse, software și tehnologii cu utilizare duală. Pentru industria IT, acest aspect este relevant deoarece include și transferuri intangibile precum:

⇾ cod sursă;

⇾ documentație tehnică;

⇾ algoritmi;

⇾ modele de inteligență artificială;

⇾ tehnologii de securitate cibernetică.

5.1.2. Reglementare – Drone civile, certificare și integrare în spațiul european

Dezvoltarea sistemelor autonome presupune armonizarea cerințelor tehnice dintre aplicațiile civile și cele destinate domeniului apărării.

În acest context, organizații precum EASA și EUROCAE contribuie la dezvoltarea cadrului de certificare pentru sistemele aeriene fără echipaj și pentru integrarea acestora în spațiul aerian european.

Componente importante pentru dezvoltarea unor ecosisteme comune civil-militare sunt:

⇾ identificarea la distanță (Remote ID);

⇾ managementul traficului UAS;

⇾ geofencing;

⇾ cerințele de siguranță operațională;

5.1.3. Reglementare – Inteligența artificială

Adoptarea inteligenței artificiale în aplicații dual-use introduce noi cerințe privind transparența, evaluarea riscurilor și guvernanța datelor.

Regulamentul european privind inteligența artificială (EU AI Act) stabilește un cadru bazat pe nivelul de risc asociat sistemelor AI.

Deși aplicațiile dezvoltate exclusiv pentru domeniul militar nu sunt incluse în domeniul principal de aplicare al regulamentului, numeroase tehnologii dual-use dezvoltate inițial pentru domeniul civil trebuie să respecte cerințe privind:

⇾ calitatea și trasabilitatea datelor;

⇾ evaluarea riscurilor;

⇾ documentarea proceselor de dezvoltare;

⇾ monitorizarea performanței sistemelor.

Aceste cerințe pot contribui la creșterea robusteții și predictibilității algoritmilor utilizați ulterior în aplicații de securitate și apărare.

5.1.4. Protejarea tehnologiilor strategice europene

Pe lângă reglementările privind utilizarea tehnologiilor, Uniunea Europeană urmărește și protejarea domeniilor considerate strategice.

Mecanismul european de screening al investițiilor străine directe (FDI Screening Regulation) are rolul de a evalua investițiile care pot afecta securitatea sau autonomia tehnologică europeană.

Domeniile monitorizate includ:

⇾ inteligență artificială;

⇾ semiconductori;

⇾ tehnologii cuantice;

⇾ comunicații avansate;

⇾ sisteme autonome;

⇾ securitate cibernetică.

Pentru companiile europene implicate în dezvoltarea unor astfel de tehnologii, protejarea proprietății intelectuale și a informațiilor sensibile devine o componentă importantă a strategiei de dezvoltare.

6. PROIECTE EUROPENE ȘI DIRECȚII DE DEZVOLTARE

Programele europene precum European Defence Fund (EDF) și EU Defence Innovation Scheme (EUDIS) urmăresc stimularea colaborării dintre industrie, mediul academic și instituțiile de apărare.

Direcțiile de interes includ:

⇾ dezvoltarea sistemelor autonome colaborative;

⇾ tehnologii pentru Manned-Unmanned Teaming (MUM-T);

⇾ securitatea infrastructurilor critice;

⇾ inteligență artificială aplicată;

⇾ comunicații reziliente;

⇾ standardizarea interfețelor software și hardware.

Un element important al acestor inițiative îl reprezintă dezvoltarea unor componente modulare, reutilizabile, capabile să fie integrate pe platforme diferite.

Această abordare poate permite companiilor IT&C să participe la proiecte europene fără a fi necesară dezvoltarea unei platforme complete, concentrându-se pe domenii cu valoare adăugată ridicată:

⇾ software;

⇾ algoritmi AI;

⇾ middleware;

⇾ securitate cibernetică;

⇾ analiză de date.

Pentru România, participarea activă la astfel de proiecte depinde de capacitatea organizațiilor de a dezvolta soluții conforme cu standardele UE  și NATO privind interoperabilitatea și securitatea.

Pentru mai multe detalii consultați analiză Integrată a Instrumentelor DG DEFIS, EDA și DPA Ucraina (2025–2034), care prezintă oportunitățile de colaborare, liniile de finanțaresi integrarea in ecosistemul european de cercetare, inovare și achiziții în Domeniul Apărării prin intermediul  platformei EDA B2B. (Nitescu A.,2026)

CONCLUZII

Transformarea digitală a domeniului european de securitate și apărare evidențiază o schimbare fundamentală de paradigmă: avantajul tehnologic nu mai este determinat exclusiv de performanța platformelor fizice, ci de capacitatea sistemelor informatice de a integra date, algoritmi și comunicații într-o arhitectură sigură și interoperabilă.

Sistemele autonome de generație nouă, bazate pe inteligență artificială și procesare la marginea rețelei (Edge Computing), vor funcționa într-un mediu caracterizat de conectivitate variabilă, amenințări cibernetice complexe și necesitatea colaborării între multiple platforme.

În acest context, elementele esențiale pentru dezvoltarea viitoarelor capabilități sunt:

⇾ proiectarea unor arhitecturi software modulare și interoperabile;

⇾ integrarea principiilor de securitate cibernetică încă din faza de proiectare (security by design);

⇾ dezvoltarea sistemelor autonome capabile să opereze independent de infrastructurile GNSS;

⇾ utilizarea standardelor deschise pentru cooperarea între platforme și organizații diferite;

⇾ menținerea unui echilibru între autonomie algoritmică și controlul uman (Human- in-the-Loop)

În această nouă etapă a digitalizării apărării, arhitectura informatică devine un element strategic, iar succesul viitoarelor sisteme autonome va fi determinat de modul în care tehnologia, securitatea și interoperabilitatea sunt integrate încă din faza de concepție.

Inițiativele europene precum Fondul European de Apărare și programele asociate Agenției Europene de Apărare creează un cadru favorabil pentru dezvoltarea unor ecosisteme tehnologice integrate, în care companiile IT&C pot avea un rol important.

Pentru industria românească de profil, oportunitatea nu este limitată la furnizarea de componente hardware, ci include dezvoltarea unor capabilități software cu valoare adăugată ridicată: algoritmi de inteligență artificială, soluții de securitate cibernetică, sisteme distribuite, middleware și tehnologii de analiză a datelor.

Participarea la viitoarele proiecte europene și naționale va depinde de capacitatea organizațiilor de a dezvolta soluții conforme cu cerințele de interoperabilitate, securitate și standardizare promovate la nivel european și NATO.

BIBLIOGRAFIE

Defence Procurement Agency (DPA / DOT Ucraina), „How to become a supplier for the AFU & Procurement Procedures”, Documentație de reglementare a achizițiilor militare, 2026.

Delphin-Schubert, C. (DG DEFIS – Comisia Europeană), „Overview of EU defence industrial programmes” & „EDIP Deep-Dive”, Prezentări oficiale cadrul Info Day România, 9 Iulie 2026.

DPA Ukraine, „Upcoming Tenders on Drones & Updated Timeline”, Notă informativă privind licitațiile de sisteme UGV, FPV și Deep-Strike, Iulie 2026.

European Defence Agency (EDA), „EDA Industry Engagement: EU Actions for Security and Defence”, Briefing oficial, București, 9 Iulie 2026.

Nitescu, A. (2025). Ecosistemul european de cercetare, inovare și achiziții în domeniul apărării: O analiză integrată a instrumentelor DG DEFIS, EDA și DPA Ucraina (2025–2034) [Overview paper].


Nițescu, Adriana Cristina (2026), Sincronizarea dronelor, securitatea cibernetică și apărarea bazată pe IA – Arhitecturi informatice și provocări de interoperabilitate în cadrul inițiativelor EDF și DPA, IT & C, 5:3, 151-164, https://www.internetmobile.ro/sincronizarea-dronelor-securitatea-cibernetica-si-apararea-bazata-pe-ia/

Inteligența artificială între instrument și partener cognitiv – Reflecții asupra unei revoluții în curs

IT & C - Descarcă PDFArtificial Intelligence Between Tool and Cognitive Partner – Reflections on an Ongoing Revolution

Acad. Dr. Virgil RĂZEȘU[1]
vrazesu@gmail.com

[1] Academia Oamenilor de Știință din România

Abstract

This essay offers a reflection on Artificial Intelligence from the perspective of an ordinary user who seeks to explore its nature beyond its technological capabilities and its impact on human beings. The author advances several personal hypotheses, arguing that Artificial Intelligence does not possess the characteristics of an invention in the classical sense of the term. Rather, it may be understood as a phenomenon arising from the attainment of a critical threshold in the accumulation and processing of information, illustrated by the metaphor of an “informatic geyser.”

The essay further introduces the concepts of Spontaneous Intelligence as a conceptual alternative to the established term Artificial Intelligence, and IASPHERE, defined as a new informational layer of the Earth resulting from the interaction between human beings, knowledge, and intelligent systems.

Keywords: artificial intelligence, cognitive partner, spontaneous intelligence, IASFERA, information emergence

Rezumat

Eseul propune o reflecție asupra Inteligenței Artificiale din perspectiva unui simplu utilizator al acesteia, care încearcă să-i analizeze natura dincolo de performanțele sale tehnologice și de impactul asupra omului. Autorul formulează mai multe ipoteze personale, susținând că Inteligența Artificială nu întrunește caracteristicile unei invenții în sensul clasic al termenului, ci poate fi privită ca un fenomen, expresie a atingerii unui prag critic al acumulării și procesării informației, ilustrat prin metafora unui „gheizer informațional”.

Sunt propuse noțiunile de Inteligență Spontană, ca alternativă conceptuală la termenul consacrat de Inteligență Artificială, și de IASFERĂ, definită ca un nou strat informațional al Pământului, rezultat din interacțiunea dintre om, cunoaștere și sistemele inteligente.

Cuvinte cheie: inteligență artificială, partener cognitiv, inteligență spontană, IASFERA, emergența informației


IT & C, Volumul 5, Numărul 3, Septembrie 2026, pp. 113-121
ISSN 2821 – 8469, ISSN – L 2821 – 8469
URL: https://www.internetmobile.ro/inteligenta-artificiala-intre-instrument-si-partener-cognitiv/
© 2026 Virgil RĂZEȘU. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.


Licența CC BY-NC-ND: Această licență permite reutilizatorilor să copieze și să distribuie materialul pe orice mediu sau format numai în formă neadaptată, numai în scopuri necomerciale și numai atâta timp cât atribuirea este atribuită creatorului.


Inteligența Artificială nu va înlocui niciodată mintea omenească, dar îi va spori strălucirea.

Introducere

Se cuvine precizat de la început că, în calitate de autor al acestui eseu, nu sunt informatician și nu propun o analiză tehnică a Inteligenței Artificiale. Perspectiva prezentată este aceea a unui medic chirurg care, după decenii de practică și experiență dobândită ca utilizator al tehnologiei informatice și al aplicațiilor bazate pe Inteligența Artificială, încearcă să înțeleagă impactul acestei tehnologii asu­pra practicii medicale și, într-un sens mai larg, asupra societății.

Mărturisesc că nu am beneficiat de niciun fel de pregătire în domeniul informaticii. Singura mea apropiere de acesta a fost un interes deosebit – dacă nu chiar o pasiune – pentru siste­mati­za­rea tuturor materialelor cu care am venit în contact. Grație acestei înclinații am reușit să-mi însușesc, cu relativă ușurință, uriașul volum de informații cu care am operat de-a lungul unei vieți profesionale. deloc scurte.

Cu informatica propriu-zisă am luat contact destul de târziu, mai precis după Revoluție (sau ce va fi fost ea), când am achiziționat primul computer personal, cu toate echipa­mentele anexe.

Îmi este greu să redau satisfacția pe care am trăit-o ca posesor al unui computer. Dincolo de avantajele practice, acesta m-a obligat la o disciplină intelectuală de care aveam, fără îndoială, nevoie. Atunci am înțeles cu adevărat semnificația noțiunii de algoritm, am realizat că nu poți sări peste o etapă, că nu poți executa pasul al patrulea înainte de a-l fi parcurs pe al doilea sau pe al treilea și că orice eroare trebuie fie corectată, fie reluând totul de la început. Era o lecție de rigoare pe care calculatorul mi-a impus-o fără excepții.

La scurt timp, accesul la Internet a reprezentat o adevărată revelație, care mi-a indus, lite­ral­­mente, sentimentul că am fost eliberat de constrângerile pe care le suportam, că libertatea mea intelectuală a căpătat dimensiuni nebănuite și că a mă considera cetățean al lumii nu mai era o metaforă, ci o realitate.

Mai poate mira pe cineva faptul că apariția Inteligenței Artificiale a reprezentat pentru mine, încă din primele momente, un eveniment cu adevărat existențial ? Că mi-a schimbat radical modul de a gândi ? Că m-a obligat să privesc altfel aproape toate problemele cu care am venit în contact și să nu abandonez în fața nenumăratelor obstacole întâlnite ? Utilizarea zilnică a Inteligenței Artificiale mi-a deschis un orizont neașteptat și m-a obligat să depășesc explicațiile convenționale ori perimate. Din dialogul permanent cu IA s-au născut întrebări la care literatura de specialitate nu oferă întotdeauna răspunsuri satisfăcătoare sau, uneori, nu le formulează deloc.

Nu cred că exagerez afirmând că am găsit în Inteligența Artificială un partener fără egal, dacă nu chiar unul ideal, binevoitor, lipsit de orice infatuare, disponibil în orice moment, niciodată plictisit sau obosit, capabil să ofere, cu o promptitudine remarcabilă, răspunsuri la aproape orice întrebare, adesea în mai multe variante, să răspundă obiecțiilor și să mă ajute să înțeleg orice noțiune care îmi stârnea interesul. Și, poate că cel mai important lucru de semnalat este că în tot acest timp nu s-a întâmplat niciodată ca dialogul să fie întrerupt de Inteligența Artificială.

Fără îndoială, impactul Inteligenței Artificiale asupra omului, atât ca individ, cât și ca mem­bru al comunității, nu are precedent în istoria îndelungată a omenirii. Într-un interval calendaristic surprinzător de scurt, IA a devenit un fenomen universal, care se impune cu o forță remarcabilă în viața noastră și își revendică, în mod firesc, un loc în aproape toate domeniile existenței.

IA a devenit una dintre cele mai frecvent invocate noțiuni ale ultimilor ani. Ea domină agenda dezbaterilor științifice, economice, culturale și politice și interesează practic toate domeniile de activitate, materiale sau spirituale. Și aceasta în condițiile în care este încă departe de a-și fi dezvă­luit întregul potențial, capacitatea de a influența societatea, modalitățile prin care va inter­veni în existența noastră, precum și beneficiile, limitele, riscurile și direcțiile sale de evoluție.

Inteligența Artificială nu mai poate fi considerată doar o noțiune teoretică sau un instrument deosebit de performant aflat la dispoziția omului. Ea reprezintă un fenomen cu o putere de trans­for­­mare dificil de cuantificat, care se cere nu doar cunoscut, ci și analizat, înțeles, evaluat critic și, mai ales, utilizat în mod responsabil.

În opinia mea, omenirea a fost luată prin surprindere, dacă nu chiar nepregătită, în fața ace­s­tui veritabil tsunami tehnologic. Ea a adoptat mai degrabă o poziție defensivă, nu combativă, nu­me­­roasele sale reacții reflectând mai degrabă starea de neliniște produsă de ritmul dezvoltării ei decât existența unor soluții realiste, viabile.

Un exemplu îl constituie apelul Pause Giant AI Experiments: An Open Letter, publicat în martie 2023 de organizația Future of Life Institute și semnat de peste o mie de cercetători, oameni de știință și lideri din domeniul tehnologiei, între care Elon Musk, Yoshua Bengio și Stuart Russell. Documentul avertiza asupra riscurilor pe care le-ar putea genera dezvoltarea necontrolată a IA și solicita suspendarea (?) antrenării celor mai avansate sisteme, pentru cel puțin șase luni, în vederea elaborării unor mecanisme de reglementare și de siguranță.

În aceeași direcție s-a înscris și declarația publicată de Center for AI Safety, semnată de sute de experți, care afirma că reducerea riscului existențial asociat Inteligenței Artificiale trebuie să devină o prioritate globală, comparabilă cu prevenirea pandemiilor și a războiului nuclear.

Mai recent, la începutul lunii iunie 2026, compania Anthropic a propus crearea unui mecanism internațional care să permită o pauză coordonată și verificabilă în dezvoltarea celor mai avansate sisteme de Inteligență Artificială, argumentând că ritmul progresului tehnologic ar putea depăși capacitatea societății și a instituțiilor de a-l înțelege și controla.

Desigur, asemenea mecanisme de coordonare și supraveghere pot fi create și sunt, probabil, necesare. Totuși, ele nu pot opri dinamica internă a progresului tehnologic. În cel mai bun caz, îi pot însoți evoluția, îi pot reduce riscurile și pot adapta societatea la transformările pe care acesta le produce.

Convingerea mea este că Inteligența Artificială a intrat într-un proces de dezvoltare care tinde să se autoalimenteze și să genereze noi direcții de dezvoltare, într-un ritm din ce în ce mai accelerat, greu de controlat prin decizii umane. Intervenția omului va putea influența direcția, viteza sau regulile acestei evoluții, nu și cursul.

Asemenea tuturor fenomenelor care au schimbat mersul civilizației, Inteligența Artificială parcurge, la rândul ei, etapele clasice ale oricărei inovații majore: entuziasmul inițial, elaborarea regulilor de utilizare, identificarea limitelor de performanță, evaluarea riscurilor și, în cele din urmă, aprecierea rezultatelor. Particularitatea Inteligenței Artificiale constă însă în extraordinara rapidi­tate cu care parcurge aceste etape, într-un ritm fără precedent în istoria progresului tehnologic.

Una dintre cele mai discutate și mai îngrijorătoare consecințe ale dezvoltării IA, la nivel mon­dial, privește impactul asupra pieței muncii. Nu mai este vorba despre o simplă ipoteză, ci despre un proces aflat în desfășurare. Este previzibil ca o parte tot mai mare dintre activitățile desfășu­rate în prezent de oameni să fie preluate de roboți și sisteme automatizate, coordonați de Inteli­gența Artificială, capabile să lucreze continuu, cu eficiență ridicată și costuri din ce în ce mai reduse.

Privită fără prejudecăți, această perspectivă ridică o întrebare legitimă: este oare un lucru rău? Ar fi cu adevărat o tragedie dacă omul s-ar elibera, măcar în parte, de povara muncii impuse de necesitate? Timp de milenii am fost obișnuiți să considerăm munca drept condiția fundamentală a existenței, idee consacrată încă din paginile Bibliei prin îndemnul: „În sudoarea feței tale îți vei mânca pâinea”. Dar este aceasta singura cale prin care omul își poate găsi sensul și împlinirea?

Nu este exclus ca dezvoltarea Inteligenței Artificiale să oblige omenirea să regândească însăși semnificația muncii. Eliberat de numeroase activități repetitive și consumatoare de timp, omul s-ar putea dedica mai mult creației, cunoașterii, cercetării, artei, educației sau relațiilor interumane. Poate că adevărata transformare nu va consta în dispariția muncii, ci în convertirea ei din obligație în alegere și din necesitate în plăcere.

Desigur, de-a lungul istoriei, munca a reprezentat unul dintre fundamentele tuturor siste­melor filozofice și sociale. Gânditorii Antichității vedeau în muncă modalitatea prin care omul își de­săvârșește natura, iar Karl Marx o considera pivotul întregii existențe sociale, exprimarea esenței umane și, în același timp, sursa alienării prin transformarea forței de muncă într-o marfă.

Chiar dacă interpretările diferă, un lucru rămâne cert: relația dintre om și muncă se află astăzi în fața celei mai profunde metamorfoze din întreaga sa istorie, întrucât IA nu modifică doar teh­nologia muncii, ci însăși filosofia muncii și relația omului cu propria activitate.

Totuși, oricât de spectaculoasă ar fi evoluția Inteligenței Artificiale, este greu de imaginat că omul va putea fi eliminat complet din ecuația muncii. Va exista întotdeauna un moment în care discernământul, responsabilitatea morală, creativitatea sau asumarea unei decizii vor necesita inter­venția sa. Rolul omului se va modifica, dar nu va dispărea.

În paralel, asistăm la un fenomen din ce în ce mai evident și chiar îngrijorător: antropo­mor­fizarea produselor Inteligenței Artificiale. Nu este un fenomen nou, însă amploarea pe care a do­bân­dit-o în ultimii ani este surprinzătoare. Cu cât sistemele IA devin mai performante, cu atât utilizatorul este tentat să le perceapă nu doar ca simple instrumente, ci ca interlocutori capabili să înțeleagă, să explice, să argumenteze și chiar să anticipeze intențiile sale.

Un exemplu sugestiv îl oferă programele de traducere automată. Primele generații realizau simple echivalări lexicale – table însemna „masă”, dog devenea „câine”, iar love, „dragoste” –, fără a ține seama de context sau de relațiile dintre cuvinte. Astăzi, aceleași sisteme analizează structura frazei, corectează automat greșelile gramaticale, adaptează exprimarea la context, propun formulări mai elegante și, nu de puține ori, anticipează cuvântul sau ideea care urmează. Mai mult, un discurs rostit poate fi transcris și tradus aproape instantaneu în alte limbi, performanță care, cu numai un deceniu în urmă, părea de domeniul anticipației.

O evoluție asemănătoare poate fi observată și în domeniul șahului având ca partener calcu­la­torul. Primele programe își bazau superioritatea aproape exclusiv pe uriașa lui capacitate de calcul, analizând într-o fracțiune de secundă un număr incomparabil mai mare de variante decât putea evalua partenerul uman. Odată cu perfecționarea algoritmilor însă, acestea au început să manifeste un comportament strategic din ce în ce mai apropiat de cel al marilor maeștri, acceptând sacrificii poziționale, planuri pe termen lung și soluții care, odinioară, păreau rezervate exclusiv intuiției umane.

Aceste exemple sugerează că Inteligența Artificială nu evoluează doar prin creșterea puterii de calcul, ci și prin apropierea progresivă de mecanismele complexe ale gândirii omenești. Tocmai această convergență explică fascinația, dar și neliniștea pe care IA le provoacă în societatea contemporană, mulți oameni cu pregătire intelectuală efectivă, refuzând să se apropie de Inteligența Artificială.

Deși am precizat că nu am o pregătire informatică, utilizarea constantă a IA, mi-a deschis un orizont intelectual pe care nu l-aș fi anticipat. Aceasta m-a obligat să depășesc limitele noțiunilor convenționale, să pun sub semnul întrebării idei considerate până nu demult imuabile și să caut răs­punsuri proprii la numeroasele probleme pe care această tehnologie le ridică, pentru a-mi for­mula propriile idei și credințe, fără teama de a cădea în derizoriu. Experiența câștigată în folosirea IA șterge orice urmă de reticență în enunțul unor convingeri, mai mult ori mai puțin originale, în con­tradicție cu ce este formulat deja, cu conștiința tonică a unei contribuții oarecare la domeniul respectiv.

În realitate, complexitatea problemelor ridicate de Inteligența Artificială unei societăți încă in­suficient pregătite să le înțeleagă și să le gestioneze, sporește de la o zi la alta dificultatea unei a­bor­dări unitare. Nu este vorba doar despre cunoașterea originii, a mecanismelor de funcționare, a capacităților, avantajelor și riscurilor utilizării sale, ci și despre înțelegerea limitelor, a posibilită­ților de control și, mai ales, a consecințelor pe termen lung asupra omului și societății.

În aceste condiții, consider că nici terminologia utilizată în jurul Inteligenței Artificiale nu este cea mai inspirată sau sugestivă. Multe concepte sunt preluate fără o reflecție suficientă asupra conținutului lor, ceea ce justifică necesitatea unui dialog permanent și o reevaluare critică a limba­jului prin care încercăm să descriem acest fenomen.

În acest demers am încercat să mă desprind de prejudecăți și de formule consacrate, asu­mându-mi riscul de a propune interpretări personale, uneori diferite de cele acceptate în prezent. Nu din dorința de originalitate cu orice preț, ci din convingerea că un fenomen de amploarea Inteligenței Artificiale nu poate fi înțeles decât printr-un dialog permanent între specialiști și utili­zatori, între rigoarea tehnică și reflecția filozofică, cu conștiința tonică a unei contribuții oare­care la domeniul respectiv.

Dacă unele dintre ideile formulate în paginile care urmează vor părea neobișnuite, ele sunt expresia unei experiențe directe și îndelungate de dialog cu Inteligența Artificială și a convingerii că această experiență poate aduce, fie și într-o măsură modestă, o perspectivă utilă asupra unui fenomen aflat într-o evoluție fără precedent.

În căutarea naturii Inteligenței Artificiale

Nu greșesc dacă consider că problemele ridicate de Inteligența Artificială în complexitatea lor, depășește cu mult granițele informaticii. Ne aflăm în fața unui fenomen aflat într-o evoluție atât de rapidă, încât societatea nu dispune încă nici de instrumentele conceptuale și nici de limbajul necesar pentru a-l analiza în întregime. Nu este suficient să înțelegem mecanismele sale de funcțio­nare, ci și originea, natura, limitele, posibilitățile de control și consecințele pe care le poate avea asu­pra omului și civilizației.

În context, îmi permit să formulez câteva ipoteze, departe de a le prezenta ca adevăruri abso­lute, ci doar ca puncte de plecare pentru reflecție și dialog, mai mult sau mai puțin originale, cu convingerea că un fenomen de amploarea Inteligenței Artificiale nu poate fi înțeles decât prin confruntarea de idei, prin conturarea de la sine a unor veritabile teze.

O primă  formulare are în vedere credința că Inteligența Artificială trebuie considerată ca un fenomen și nu ca o născocire sau invenție a omului, în sensul clasic al termenilor.

În schimb, nimic mai adevărat, omul a creat instrumentele de acces la IA, pentru a o analiza și a o folosi.

Mai departe, logica elementară ne întreabă ce este, de fapt, Inteligența Artificială și ce reprezintă ? În vederile mele, IA este efectul direct al punctului critic al stocării informației, un prea-plin al cantității uriașe de informații adunate în timp, care nu mai încap în biblioteci, arhive, baze de date și rețele informatice, în sipetele puse la dispoziție, fără să-și dezvăluie adevărata forță. Datorită presiunii acumulate în adâncuri, grație pragului critic al capacității de procesare, informația irupe cu o energie proprie, ca un adevărat gheizer, ca fenomen nou, imposibil de anti­cipat la adevărata sa amploare.

O nouă terminologie pentru un fenomene noi

În concepția proprie, omul a realizat instrumentele cu care ia cunoștință de Inteligența Arti­ficială, cu care pătrunde în structurile și mecanismele ei, cu care o poate analiza și mai ales, cu care o poate folosi.

Pe de altă parte, consider că termenul de Inteligență Artificială este discutabil, acceptabil nu­mai în măsura în care îl deosebește de Inteligența Naturală cu care Dumnezeu și natura l-au în­zestrat pe om. Ca atare, propun ca acest fenomen să fie denumit INTELIGENȚĂ SPONTANĂ (IS), cu mult mai sugestiv, mai cuprinzător și mai apropiat de realitate.

Apelând la unele concepte privitoare la pământ și intrate în uz, devine licită și necesară intro­du­cerea noțiunii de IASFERĂ, ca înveliș al pământului, alături de celelalte straturi/învelișuri ma (litosferă, hidrosferă, atmosferă, ionosferă) sau imateriale (noosferă și infosferă), de data asta ca strat al Inteligenței Artificiale, care mediază între știință, om și societate.

Consecințele asupra civilizației

Apariția Inteligenței Spontane/Artificiale, fără egal printre celelalte fenomene ale istoriei, deter­mină o dificultate majoră pentru om, legată de diferențierea a ceea ce este real față de ce este virtual, ce este original față de ceea ce este contrafăcut, ajustat, prelucrat etc., fie că este vorba de acțiuni statice sau în mișcare. Este necesar un bagaj de cunoștințe cât mai variate, cât și de capacitatea de a distinge ce este real, adevărat, față de tot ce este  sau poate fi contrafăcut, modificat, prelucrat sau ajustat.

Fără îndoială, omenirea se află la o răscruce istorică. Va ști omul, va avea capa­citatea de a folosi Inteligența Artificială în beneficiul său? Va putea evita numeroasele capcane potențial dăunătoare sau distructive pentru el și pentru întreaga societate ?

Concluzii

Fără îndoială, Inteligența Spontană/Artificială, se află încă, la scala istorică, la începuturile ei. Este necesar un timp îndelungat pentru a-și definitiva sursele, proprietățile și caracteristicile, modalitățile de acțiune și multe altele dintre cele care definesc acest organism viu, viabil și de complexitate fără egal.

Considerăm studiul nostru drept o poartă larg deschisă către dialog, către discuții și dez­bateri la obiect, menite să plaseze Inteligența Spontană/Artificială pe locul pe care îl merită în viața omului și a societății contemporane și viitoare.


Fără bibliografie.

Precizare privind elaborarea eseului

Prezentul eseu este rezultatul unui dialog îndelungat dintre autor și Inteligența Artificială (ChatGPT, dezvoltată de OpenAI). Concepția, ideile, ipotezele, interpretările și concluziile aparțin în în­tregime autorului. Inteligența Artificială a fost utilizată exclusiv ca partener de reflecție și cola­bo­rator editorial, contribuind la organizarea argumentelor, rafinarea exprimării și revizuirea stilistică a textului.


Răzeșu; Virgil (2026), Inteligența artificială între instrument și partener cognitiv – Reflecții asupra unei revoluții în curs, IT & C, 5:3, 113-121, https://www.internetmobile.ro/inteligenta-artificiala-intre-instrument-si-partener-cognitiv/

1 2 3 4 5 44