

 Drone Synchronization, Cybersecurity and AI-Based Defense – IT Architectures and Interoperability Challenges within EDF and DPA Initiatives
Drd. Adriana Cristina NIȚESCU[1]
office@octo-go-n.com
[1] Universitatea Națională de Știință și Tehnologie POLITEHNICA București, Scoala Doctorală de Antreprenoriat, Ingineria și Managementul Afacerilor
Abstract
The integration of Unmanned Aircraft Systems (UAS) and the development of autonomous drone networks represent one of the major directions of digital transformation of the European security and defense domain. Within the initiatives promoted by the European Defense Fund (EDF), as well as the strategic directions presented by the Directorate General for Armaments (DPA), the emphasis is shifting from the exclusive development of hardware platforms towards distributed, secure and interoperable IT architectures.
This article is an Overview Paper, developed based on the analyses and technological directions presented during the EU Actions for Security and Defense information session, organized by the Directorate General for Armaments at the National Military Circle in Bucharest.
The paper analyzes the main technological challenges associated with modern autonomous systems: data processing at the edge of the network (Edge Computing), the use of artificial intelligence algorithms integrated into autonomous platforms (Edge AI), securing communications in electromagnetically challenged environments and the need to adopt common interoperability standards.
The objective of the article is to highlight the role of information architectures, cybersecurity and standardization in the development of future European defense capabilities, as well as the opportunities created for the Romanian IT&C industry within European research and development projects.
Keywords: cybersecurity, Edge AI, Edge Computing, interoperability, UAS, Zero Trust, EDF, DPA
Rezumat
Integrarea sistemelor aeriene fără echipaj (Unmanned Aircraft Systems – UAS) și dezvoltarea rețelelor autonome de drone reprezintă una dintre direcțiile majore de transformare digitală a domeniului european de securitate și apărare. În cadrul inițiativelor promovate prin Fondul European de Apărare (European Defence Fund – EDF), precum și al direcțiilor strategice prezentate de Direcția Generală pentru Armamente (DPA), accentul se deplasează de la dezvoltarea exclusivă a platformelor hardware către arhitecturi informatice distribuite, securizate și interoperabile.
Prezentul articol reprezintă o lucrare de tip Overview Paper, elaborată pe baza analizelor și direcțiilor tehnologice prezentate în cadrul sesiunii de informare EU Actions for Security and Defence, organizată de Direcția Generală pentru Armamente la Cercul Militar Național din București.
Lucrarea analizează principalele provocări tehnologice asociate sistemelor autonome moderne: procesarea datelor la marginea rețelei (Edge Computing), utilizarea algoritmilor de inteligență artificială integrați în platforme autonome (Edge AI), securizarea comunicațiilor în medii contestate electromagnetic și necesitatea adoptării unor standarde comune de interoperabilitate.
Obiectivul articolului este de a evidenția rolul arhitecturilor informatice, al securității cibernetice și al standardizării în dezvoltarea viitoarelor capabilități europene de apărare, precum și oportunitățile create pentru industria IT&C din România în cadrul proiectelor europene de cercetare și dezvoltare.
Cuvinte-cheie: securitate cibernetică, Edge AI, Edge Computing, interoperabilitate, UAS, Zero Trust, EDF, DPA
IT & C, Volumul 5, Numărul 3, Septembrie 2026, pp. 151-164
ISSN 2821 – 8469, ISSN – L 2821 – 8469
URL: https://www.internetmobile.ro/sincronizarea-dronelor-securitatea-cibernetica-si-apararea-bazata-pe-ia/
© 2026 Adriana Cristina NIȚESCU. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.
Licența CC BY 4.0
CONTEXT STRATEGIC
Evoluția recentă a mediului de securitate a demonstrat că sistemele fără echipaj nu mai reprezintă doar platforme dedicate supravegherii și recunoașterii, ci componente ale unor ecosisteme informatice complexe, capabile să colecteze, să proceseze și să distribuie informații în timp real.
În această nouă paradigmă, valoarea operațională a unui sistem autonom nu este determinată exclusiv de performanțele platformei fizice, ci de arhitectura software care asigură integrarea senzorilor, procesarea datelor, comunicațiile securizate și interoperabilitatea cu sistemele de comandă și control.
Pentru structurile europene de apărare, provocarea principală nu mai este reprezentată doar de dezvoltarea unor noi platforme hardware, ci de construirea unor infrastructuri digitale capabile să conecteze sisteme dezvoltate de producători și state diferite.
Fondul European de Apărare (EDF) și Agenția Europeană de Apărare (EDA) promovează această abordare prin susținerea unor proiecte care urmăresc reducerea fragmentării tehnologice și dezvoltarea unor standarde comune pentru viitoarele capabilități europene.
O arhitectură conceptuală pentru astfel de sisteme poate fi reprezentată prin următorul flux:
Senzori UAS (EO/IR/LiDAR) → Edge AI / Micro-ROS → Rețea Mesh securizată → Sistem C2 interoperabil EDF/NATO
Această abordare evidențiază trecerea de la platforme autonome izolate către ecosisteme digitale distribuite, în care fiecare nod contribuie la colectarea, procesarea și distribuirea informațiilor.
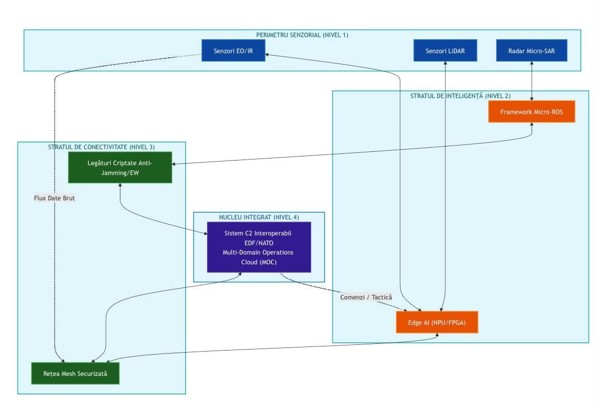
Fig. 1.1 | Arhitectura infrastructurii digitale integrate (concept)
În acest context, arhitecturile informatice destinate sistemelor autonome trebuie să răspundă simultan unor cerințe complexe:
⇾ procesare rapidă a volumelor mari de date generate de senzori;
⇾ funcționare autonomă în condiții de conectivitate limitată;
⇾ protecția comunicațiilor împotriva atacurilor cibernetice;
⇾ interoperabilitate între sisteme dezvoltate de organizații diferite;
⇾ integrarea algoritmilor de inteligență artificială în procese operaționale critice.
Pentru industria IT&C din România, această evoluție reprezintă o oportunitate de implicare în proiecte europene unde competențele software, securitatea cibernetică, inteligența artificială și sistemele distribuite devin componente esențiale ale noilor capabilități de apărare.
2. TEHNOLOGII EMERGENTE PENTRU SISTEME AUTONOME
2.1. Edge AI și procesarea datelor la marginea rețelei
În mediile operaționale caracterizate prin conectivitate limitată sau prin contestarea spectrului electromagnetic, arhitecturile bazate exclusiv pe procesare centralizată în cloud pot deveni insuficiente din cauza latenței și a dependenței de comunicații permanente.
Din acest motiv, sistemele autonome moderne utilizează tot mai frecvent paradigma Edge Computing, prin care procesarea datelor este realizată cât mai aproape de sursa acestora.
În cazul platformelor UAS, această abordare permite analiza locală a informațiilor provenite de la senzori și transmiterea către centrele de comandă doar a datelor relevante, reducând volumul de trafic și timpul de reacție.
Integrarea algoritmilor AI direct pe platformele autonome presupune utilizarea unor modele optimizate pentru resurse hardware limitate. Tehnici precum cuantificarea modelelor neuronale (de exemplu conversia FP32 la INT8), reducerea structurală (pruning) și optimizarea pentru acceleratoare embedded permit executarea algoritmilor de detecție și clasificare în timp real.
Platforme precum FPGA, TPU embedded sau sisteme de calcul dedicate permit implementarea acestor funcționalități fără compromiterea autonomiei energetice.
2.2. ROS2 și Micro-ROS în arhitecturile autonome
Pe măsură ce sistemele autonome integrează un număr tot mai mare de senzori și module software, interoperabilitatea internă devine o provocare majoră.
ROS2 (Robot Operating System 2) reprezintă un middleware important pentru dezvoltarea sistemelor robotice distribuite, oferind mecanisme standardizate de comunicare între componente software. Bazat pe standardul DDS (Data Distribution Service), ROS2 permite schimbul de informații în timp real între module independente și facilitează dezvoltarea unor arhitecturi modulare.
Extensia Micro-ROS permite utilizarea acelorași principii pe microcontrolere cu resurse limitate, facilitând integrarea dintre componentele embedded și nivelurile superioare de procesare. Această abordare contribuie la:
⇾ reducerea dependenței de soluții proprietare;
⇾ reutilizarea componentelor software;
⇾ creșterea interoperabilității;
⇾ simplificarea procesului de dezvoltare și mentenanță.
2.3. Rețele autonome de tip MANET și sincronizarea platformelor
Coordonarea unui număr mare de platforme autonome presupune existența unor mecanisme de comunicație capabile să funcționeze fără infrastructuri fixe și fără dependență de un punct unic de control.
Arhitecturile de tip Mobile Ad-hoc Network (MANET) reprezintă o soluție relevantă pentru dezvoltarea sistemelor de tip swarm, unde fiecare platformă poate funcționa atât ca participant în rețea, cât și ca nod de retransmisie pentru celelalte componente.
Spre deosebire de rețelele convenționale, unde fluxurile de date depind de o infrastructură centralizată, rețelele MANET permit adaptarea dinamică a topologiei în funcție de poziția și disponibilitatea nodurilor. În cazul pierderii unei platforme sau al degradării unei legături de comunicație, mecanismele de rutare pot reconstrui automat traseele disponibile, menținând continuitatea schimbului de informații.
Această capacitate de self-healing este esențială pentru mediile operaționale în care conectivitatea poate fi afectată de factori externi, inclusiv bruiaj electromagnetic sau atacuri asupra infrastructurii de comunicații.
Sincronizarea unei flote de drone nu presupune doar transmiterea comenzilor de navigație, ci și menținerea unei imagini operaționale comune (Common Operational Picture – COP). Pentru aceasta sunt necesare mecanisme eficiente de:
⇾ sincronizare temporală între noduri;
⇾ distribuire a datelor provenite de la senzori;
⇾ prioritizare a informațiilor critice;
⇾ coordonare autonomă între platforme.
Performanța unui sistem de tip swarm este determinată în mare măsură de arhitectura informatică și de protocoalele de comunicație utilizate, nu doar de caracteristicile individuale ale platformelor fizice.
3. SECURITATE CIBERNETICĂ ÎN ARHITECTURILE EDGE
Integrarea sistemelor autonome în infrastructuri digitale distribuite introduce noi categorii de vulnerabilități cibernetice. Fiecare platformă autonomă devine simultan o sursă de date, un nod de comunicație și un potențial punct de acces către rețeaua operațională.
În acest context, securitatea cibernetică trebuie tratată ca o componentă fundamentală a arhitecturii, implementată încă din faza de proiectare (security by design).
Principiul Zero Trust devine relevant pentru aceste sisteme deoarece presupune că niciun dispozitiv, utilizator sau serviciu nu trebuie considerat implicit de încredere. Fiecare interacțiune trebuie verificată prin mecanisme de autentificare, autorizare și monitorizare continuă.
3.1. Principalii vectori de atac
Sistemele autonome bazate pe comunicații wireless și algoritmi AI sunt expuse unor categorii diverse de atacuri.
3.1.1 GPS Spoofing și Jamming
Atacuri asupra sistemelor de navigație, care pot conduce la degradarea sau falsificarea informațiilor de poziționare.
Pentru reducerea dependenței de GNSS sunt utilizate metode alternative precum:
⇾ odometrie vizual-inerțială (VIO);
⇾ algoritmi SLAM;
⇾ fuziunea datelor provenite de la mai mulți senzori;
⇾ filtre de estimare precum Extended Kalman Filter (EKF).
Aceste tehnologii permit menținerea capacității de navigație chiar și în condițiile indisponibilității temporare a semnalului satelitar
3.1.2 Interceptarea comunicațiilor
Canalele radio utilizate de sistemele autonome pot fi supuse interceptării pasive sau analizării traficului transmis.
Măsurile de protecție includ:
⇾ criptarea end-to-end;
⇾ mecanisme robuste de management al cheilor;
⇾ tuneluri securizate de comunicație;
⇾ utilizarea algoritmilor de criptografie post-cuantică (PQC).
Adoptarea treptată a algoritmilor rezistenți la atacuri cuantice reprezintă o direcție importantă pentru protejarea comunicațiilor critice pe termen lung.
3.1.3 Atacuri Man-in-the-Middle
Prin atacurile de tip Man-in-the-Middle, un adversar poate încerca interceptarea sau modificarea informațiilor transmise între platforme autonome și infrastructurile de comandă și control. Reducerea acestor riscuri presupune:
⇾ autentificare mutuală între noduri;
⇾ certificate digitale;
⇾ protejarea canalelor DDS prin DDS-Security;
⇾ utilizarea SROS2 pentru comunicațiile ROS2;
⇾ validarea identității fiecărui participant în rețea.
3.1.4 Atacuri asupra modelelor de inteligență artificială
Integrarea AI introduce o categorie suplimentară de vulnerabilități. Modelele utilizate pentru recunoaștere, clasificare sau navigație pot fi influențate prin modificarea datelor de intrare sau prin compromiterea seturilor de antrenare. Printre mecanismele de reducere a riscurilor se numără:
⇾ antrenarea robustă a modelelor;
⇾ detectarea exemplelor adversariale;
⇾ utilizarea metodelor de tip ensemble learning;
⇾ validarea permanentă a performanței algoritmilor.
3.2. Arhitecturi Zero Trust pentru sisteme autonome
Implementarea principiilor Zero Trust presupune verificarea permanentă a identității și integrității fiecărui nod conectat la infrastructură. În cazul platformelor autonome, această abordare implică:
⇾ autentificarea criptografică a fiecărui dispozitiv;
⇾ verificarea integrității firmware-ului;
⇾ controlul accesului la servicii și date;
⇾ monitorizarea comportamentului nodurilor.
Modulele hardware precum Trusted Platform Module (TPM 2.0) și Hardware Security Module (HSM) permit protejarea cheilor criptografice și susțin procese precum:
⇾ Secure Boot;
⇾ validarea firmware-ului;
⇾ identificarea unică a platformelor.
Prin combinarea mecanismelor hardware și software, fiecare platformă autonomă poate deveni un nod verificabil într-o rețea distribuită securizată.
Tabelul 1. Vectori de atac și mecanisme de protecție
| Vector de atac | Impact | Mecanisme de protecție |
| GPS Spoofing / Jamming | Pierderea sau alterarea navigației | VIO, SLAM, EKF, fuziune de senzori |
| Interceptare RF | Expunerea datelor operaționale | Criptare end-to-end, PQC |
| Man-in-the-Middle | Modificarea comunicațiilor | DDS-Security, SROS2, autentificare mutuală |
| Adversarial AI | Clasificări eronate | Modele robuste, Ensemble Learning |
| Compromitere firmware | Control neautorizat asupra platformei | TPM 2.0, HSM, Secure Boot |
4. STANDARDIZARE ȘI INTEROPERABILITATE ÎN CADRUL EDF ȘI EDA
Un obiectiv central al inițiativelor europene de apărare îl reprezintă reducerea fragmentării tehnologice și dezvoltarea unor sisteme capabile să opereze împreună într-un ecosistem comun.
Pentru sistemele autonome, interoperabilitatea nu înseamnă doar compatibilitate fizică între echipamente, ci presupune existența unor standarde comune pentru:
⇾ schimbul de date;
⇾ comunicații;
⇾ securitate cibernetică;
⇾ comandă și control;
⇾ integrarea software.
Adoptarea acestor standarde încă din faza de proiectare permite dezvoltarea unor soluții modulare și facilitează integrarea acestora în proiecte multinaționale din categoriile:
- Comandă & Control (C2): STANAG 4586, JAUS.
- Date & Video Payload: STANAG 4609, STANAG 4545, DDS, CoT.
- Securitate Cibernetică & Criptare: SROS2, TPM 2.0, PQC (FIPS 203), STANAG 4774/4778.
- Navigabilitate & Mediu: STANAG 4671/4702, MIL-STD-810H.
4.1. Standardizarea sistemelor de comandă și control
Integrarea sistemelor autonome într-un ecosistem european de apărare presupune utilizarea unor interfețe standardizate care să permită comunicarea între platforme dezvoltate de producători diferiți.
În domeniul sistemelor aeriene fără echipaj, standardul STANAG 4586 definește cerințe privind interfețele dintre sistemele de control ale vehiculelor aeriene fără pilot și infrastructurile de comandă și control.
Complementar, arhitecturi precum JAUS (Joint Architecture for Unmanned Systems) urmăresc dezvoltarea unor modele software modulare, care permit reutilizarea componentelor și integrarea unor platforme autonome eterogene.
Aceste abordări sunt relevante deoarece viitoarele sisteme de apărare vor fi caracterizate de colaborarea dintre multiple tipuri de platforme: drone aeriene, sisteme terestre autonome, senzori distribuiți și infrastructuri de analiză a datelor.
4.2. Standardizarea fluxurilor de date și a comunicațiilor
Sistemele autonome generează volume importante de informații provenite din surse diverse: camere electro-optice, senzori infraroșu, LiDAR, sisteme radar sau alte surse de date tactice.
Pentru ca aceste informații să poată fi utilizate eficient într-un ecosistem interoperabil, este necesară adoptarea unor standarde comune de reprezentare și distribuire a datelor.
Printre standardele relevante se regăsesc:
⇾ STANAG 4609 – utilizat pentru distribuția fluxurilor video provenite de la platforme aeriene;
⇾ STANAG 4545 – asociat produselor de imagine și informațiilor geospațiale;
⇾ DDS (Data Distribution Service) – middleware pentru comunicații distribuite în timp real;
⇾ Cursor-on-Target (CoT) – mecanism utilizat pentru schimbul rapid de informații tactice.
Aceste tehnologii permit dezvoltarea unor arhitecturi în care datele provenite de la senzori diferiți pot fi integrate într-o imagine operațională comună, fără dependență de un singur furnizor.
4.3. Standardizarea securității cibernetice
Într-un ecosistem interconectat, interoperabilitatea trebuie însoțită de mecanisme comune de securitate. Integrarea principiilor Zero Trust în sistemele autonome presupune utilizarea unor tehnologii capabile să asigure:
⇾ autentificarea dispozitivelor;
⇾ protecția comunicațiilor;
⇾ verificarea integrității software;
⇾ controlul accesului la date.
În acest context sunt relevante aceste mecanisme si tehnologii de securitate cibernetică:
⇾ DDS Security pentru protecția comunicațiilor distribuite;
⇾ SROS2 pentru securizarea comunicațiilor ROS2;
⇾ TPM 2.0 / HSM pentru gestionarea identităților criptografice;
⇾ algoritmii Post-Quantum Cryptography (PQC) pentru protecția pe termen lung.
Securitatea devine astfel o proprietate arhitecturală a sistemului, nu o componentă adăugată ulterior dezvoltării.
4.4 Standardizarea navigabilității & rezistenței la mediului
Integrarea sistemelor nepopulate (UAS) în spațiul aerian comun și utilizarea lor în medii operative ostile impun respectarea unor rigori stricte de certificare hardware și structurală. Standardele NATO
⇾ STANAG 4671 (pentru platforme aeriene din clasele MALE/HALE) și
⇾ STANAG 4702/4703 (dedicate sistemelor tactice și ușoare)
Acestea definesc cerințele unificate de navigabilitate (airworthiness), garantând că sistemele autonome pot opera în condiții de siguranță fără a reprezenta un risc pentru infrastructura civilă sau alte aeronave.
În paralel, componenta hardware și sarcina utilă (payload-ul) sunt supuse standardelor militare de mediu, precum:
⇾ MIL-STD-810H, care testează rezistența echipamentelor electronice la șocuri mecano acustice, vibrații severe, temperaturi extreme și umiditate, precum și
⇾ MIL-STD-461, care garantează compatibilitatea electromagnetică (EMC).
Reglementările de navigație și mediu asigură tranziția tehnologiilor din faza de prototip (TRL) la soluții robuste, pregătite pentru operațiuni de lungă durată pe câmpul de luptă modern.
5. TEHNOLOGII DUAL-USE ȘI OPORTUNITĂȚI PENTRU INDUSTRIA IT&C
Una dintre caracteristicile actuale ale transformării digitale în domeniul apărării este apropierea tot mai mare dintre tehnologiile civile și cele militare. Numeroase tehnologii dezvoltate inițial pentru aplicații comerciale — inteligență artificială, robotică, comunicații avansate, procesare distribuită sau securitate cibernetică — pot fi adaptate ulterior pentru aplicații critice din domeniul securității.
Conceptul de dual-use reprezintă astfel un element important al strategiilor europene de inovare, deoarece permite accelerarea transferului tehnologic și implicarea unui ecosistem mai larg de companii, inclusiv IMM-uri și startup-uri. (Ex. reconfigurarea tehnologică prin Defence Mini-Omnibus, convergenta tehnologica prin Apelul IRA-KEC0)
5.1. Cadrul european de reglementare dual-use
Dezvoltarea și transferul tehnologiilor cu dublă utilizare sunt susținute, dar și controlate printr-un cadru legislativ european dedicat.
5.1.1 Regulamentul UE 2021/821 privind controlul exporturilor
Regulamentul stabilește cadrul pentru controlul exportului și transferului de produse, software și tehnologii cu utilizare duală. Pentru industria IT, acest aspect este relevant deoarece include și transferuri intangibile precum:
⇾ cod sursă;
⇾ documentație tehnică;
⇾ algoritmi;
⇾ modele de inteligență artificială;
⇾ tehnologii de securitate cibernetică.
5.1.2. Reglementare – Drone civile, certificare și integrare în spațiul european
Dezvoltarea sistemelor autonome presupune armonizarea cerințelor tehnice dintre aplicațiile civile și cele destinate domeniului apărării.
În acest context, organizații precum EASA și EUROCAE contribuie la dezvoltarea cadrului de certificare pentru sistemele aeriene fără echipaj și pentru integrarea acestora în spațiul aerian european.
Componente importante pentru dezvoltarea unor ecosisteme comune civil-militare sunt:
⇾ identificarea la distanță (Remote ID);
⇾ managementul traficului UAS;
⇾ geofencing;
⇾ cerințele de siguranță operațională;
5.1.3. Reglementare – Inteligența artificială
Adoptarea inteligenței artificiale în aplicații dual-use introduce noi cerințe privind transparența, evaluarea riscurilor și guvernanța datelor.
Regulamentul european privind inteligența artificială (EU AI Act) stabilește un cadru bazat pe nivelul de risc asociat sistemelor AI.
Deși aplicațiile dezvoltate exclusiv pentru domeniul militar nu sunt incluse în domeniul principal de aplicare al regulamentului, numeroase tehnologii dual-use dezvoltate inițial pentru domeniul civil trebuie să respecte cerințe privind:
⇾ calitatea și trasabilitatea datelor;
⇾ evaluarea riscurilor;
⇾ documentarea proceselor de dezvoltare;
⇾ monitorizarea performanței sistemelor.
Aceste cerințe pot contribui la creșterea robusteții și predictibilității algoritmilor utilizați ulterior în aplicații de securitate și apărare.
5.1.4. Protejarea tehnologiilor strategice europene
Pe lângă reglementările privind utilizarea tehnologiilor, Uniunea Europeană urmărește și protejarea domeniilor considerate strategice.
Mecanismul european de screening al investițiilor străine directe (FDI Screening Regulation) are rolul de a evalua investițiile care pot afecta securitatea sau autonomia tehnologică europeană.
Domeniile monitorizate includ:
⇾ inteligență artificială;
⇾ semiconductori;
⇾ tehnologii cuantice;
⇾ comunicații avansate;
⇾ sisteme autonome;
⇾ securitate cibernetică.
Pentru companiile europene implicate în dezvoltarea unor astfel de tehnologii, protejarea proprietății intelectuale și a informațiilor sensibile devine o componentă importantă a strategiei de dezvoltare.
6. PROIECTE EUROPENE ȘI DIRECȚII DE DEZVOLTARE
Programele europene precum European Defence Fund (EDF) și EU Defence Innovation Scheme (EUDIS) urmăresc stimularea colaborării dintre industrie, mediul academic și instituțiile de apărare.
Direcțiile de interes includ:
⇾ dezvoltarea sistemelor autonome colaborative;
⇾ tehnologii pentru Manned-Unmanned Teaming (MUM-T);
⇾ securitatea infrastructurilor critice;
⇾ inteligență artificială aplicată;
⇾ comunicații reziliente;
⇾ standardizarea interfețelor software și hardware.
Un element important al acestor inițiative îl reprezintă dezvoltarea unor componente modulare, reutilizabile, capabile să fie integrate pe platforme diferite.
Această abordare poate permite companiilor IT&C să participe la proiecte europene fără a fi necesară dezvoltarea unei platforme complete, concentrându-se pe domenii cu valoare adăugată ridicată:
⇾ software;
⇾ algoritmi AI;
⇾ middleware;
⇾ securitate cibernetică;
⇾ analiză de date.
Pentru România, participarea activă la astfel de proiecte depinde de capacitatea organizațiilor de a dezvolta soluții conforme cu standardele UE și NATO privind interoperabilitatea și securitatea.
Pentru mai multe detalii consultați analiză Integrată a Instrumentelor DG DEFIS, EDA și DPA Ucraina (2025–2034), care prezintă oportunitățile de colaborare, liniile de finanțaresi integrarea in ecosistemul european de cercetare, inovare și achiziții în Domeniul Apărării prin intermediul platformei EDA B2B. (Nitescu A.,2026)
CONCLUZII
Transformarea digitală a domeniului european de securitate și apărare evidențiază o schimbare fundamentală de paradigmă: avantajul tehnologic nu mai este determinat exclusiv de performanța platformelor fizice, ci de capacitatea sistemelor informatice de a integra date, algoritmi și comunicații într-o arhitectură sigură și interoperabilă.
Sistemele autonome de generație nouă, bazate pe inteligență artificială și procesare la marginea rețelei (Edge Computing), vor funcționa într-un mediu caracterizat de conectivitate variabilă, amenințări cibernetice complexe și necesitatea colaborării între multiple platforme.
În acest context, elementele esențiale pentru dezvoltarea viitoarelor capabilități sunt:
⇾ proiectarea unor arhitecturi software modulare și interoperabile;
⇾ integrarea principiilor de securitate cibernetică încă din faza de proiectare (security by design);
⇾ dezvoltarea sistemelor autonome capabile să opereze independent de infrastructurile GNSS;
⇾ utilizarea standardelor deschise pentru cooperarea între platforme și organizații diferite;
⇾ menținerea unui echilibru între autonomie algoritmică și controlul uman (Human- in-the-Loop)
În această nouă etapă a digitalizării apărării, arhitectura informatică devine un element strategic, iar succesul viitoarelor sisteme autonome va fi determinat de modul în care tehnologia, securitatea și interoperabilitatea sunt integrate încă din faza de concepție.
Inițiativele europene precum Fondul European de Apărare și programele asociate Agenției Europene de Apărare creează un cadru favorabil pentru dezvoltarea unor ecosisteme tehnologice integrate, în care companiile IT&C pot avea un rol important.
Pentru industria românească de profil, oportunitatea nu este limitată la furnizarea de componente hardware, ci include dezvoltarea unor capabilități software cu valoare adăugată ridicată: algoritmi de inteligență artificială, soluții de securitate cibernetică, sisteme distribuite, middleware și tehnologii de analiză a datelor.
Participarea la viitoarele proiecte europene și naționale va depinde de capacitatea organizațiilor de a dezvolta soluții conforme cu cerințele de interoperabilitate, securitate și standardizare promovate la nivel european și NATO.
BIBLIOGRAFIE
Defence Procurement Agency (DPA / DOT Ucraina), „How to become a supplier for the AFU & Procurement Procedures”, Documentație de reglementare a achizițiilor militare, 2026.
Delphin-Schubert, C. (DG DEFIS – Comisia Europeană), „Overview of EU defence industrial programmes” & „EDIP Deep-Dive”, Prezentări oficiale cadrul Info Day România, 9 Iulie 2026.
DPA Ukraine, „Upcoming Tenders on Drones & Updated Timeline”, Notă informativă privind licitațiile de sisteme UGV, FPV și Deep-Strike, Iulie 2026.
European Defence Agency (EDA), „EDA Industry Engagement: EU Actions for Security and Defence”, Briefing oficial, București, 9 Iulie 2026.
Nitescu, A. (2025). Ecosistemul european de cercetare, inovare și achiziții în domeniul apărării: O analiză integrată a instrumentelor DG DEFIS, EDA și DPA Ucraina (2025–2034) [Overview paper].
Nițescu, Adriana Cristina (2026), Sincronizarea dronelor, securitatea cibernetică și apărarea bazată pe IA – Arhitecturi informatice și provocări de interoperabilitate în cadrul inițiativelor EDF și DPA, IT & C, 5:3, 151-164, https://www.internetmobile.ro/sincronizarea-dronelor-securitatea-cibernetica-si-apararea-bazata-pe-ia/


Lasă un răspuns