

 Sfetcu, Nicolae (2025), Virtualizarea funcției de rețea (NFV) – MANO în comunicațiile 5G, IT & C, 4:4, 32-32, DOI: 10.58679/IT34850, https://www.internetmobile.ro/virtualizarea-functiei-de-retea-nfv-mano-in-comunicatiile-5g/
Network Function Virtualization (NFV) – MANO in 5G Communications
Abstract
The transition to 5G has accelerated the transformation of telecom networks from rigid, appliance-based systems to elastic software platforms orchestrated on cloud infrastructures. At the heart of this transformation are Network Functions Virtualization (NFV) and the Management and Orchestration (MANO) framework, as defined in the ETSI NFV framework. Together, they enable the deployment, operation, and automation of software-as-a-service (VNF/CNF) network functions across general IT resources, from the data center to the edge. This article explains the MANO architecture defined in the ETSI NFV framework, its role in 5G (core, RAN, and edge), how it supports network segmentation, closed loop operations, and practical implementation challenges.
Keywords: 5G, telecom networks, NFV, Network Functions Virtualization, MANO, Management and Orchestration, ETSI NFV, network functions, MANO architecture
Rezumat
Trecerea la 5G a accelerat transformarea rețelelor telecom din sisteme rigide, bazate pe echipamente dedicate (appliance-uri), în platforme software elastice, orchestrate pe infrastructuri cloud. În centrul acestei transformări se află NFV (Virtualizarea funcției de rețea) și cadrul de orchestrare și management MANO (Management and Orchestration), așa cum sunt definite în cadrul ETSI NFV. Împreună, ele fac posibilă implementarea, operarea și automatizarea funcțiilor de rețea ca software (VNF/CNF) pe resurse IT generale, de la centru de date până la marginea rețelei (edge). Acest articol explică arhitectura MANO definită în cadrul ETSI NFV, rolul ei în 5G (core, RAN și edge), modul în care susține segmentarea rețelei, operațiunile „closed loop”, precum și provocările practice de implementare.
Cuvinte cheie: 5G, rețele telecom, NFV, Network Functions Virtualization, MANO, virtualizarea funcției de rețea, Management and Orchestration, ETSI NFV, funcții de rețea, arhitectura MANO
IT & C, Volumul 4, Numărul 4, Decembrie 2025, pp. 21-32
ISSN 2821 – 8469, ISSN – L 2821 – 8469, DOI: 10.58679/IT34850
URL: https://www.internetmobile.ro/virtualizarea-functiei-de-retea-nfv-mano-in-comunicatiile-5g/
© 2025 Nicolae SFETCU. Responsabilitatea conținutului, interpretărilor și opiniilor exprimate revine exclusiv autorilor.
Virtualizarea funcției de rețea (NFV) – MANO în comunicațiile 5G
Nicolae SFETCU[1]
nicolae@sfetcu.com
[1] Cercetător – Academia Română (Comitetul Român de Istoria și Filosofia Științei și Tehnicii (CRIFST) , Divizia de Istoria Științei (DIS)), ORCID: 0000-0002-0162-9973
Introducere
Trecerea la 5G a accelerat transformarea rețelelor telecom din sisteme rigide, bazate pe echipamente dedicate (appliance-uri), în platforme software elastice, orchestrate pe infrastructuri cloud. În centrul acestei transformări se află NFV (Network Functions Virtualization) și cadrul de orchestrare și management MANO (Management and Orchestration), așa cum sunt definite în cadrul ETSI NFV. Împreună, ele fac posibilă implementarea, operarea și automatizarea funcțiilor de rețea ca software (VNF/CNF) pe resurse IT generale, de la centru de date până la marginea rețelei (edge) (ETSI 2014b) (ETSI 2014a).
Acest articol explică arhitectura MANO definită în cadrul ETSI NFV, rolul ei în 5G (core, RAN și edge), modul în care susține segmentarea rețelei, operațiunile „closed loop”, precum și provocările practice de implementare.
De ce NFV în 5G?
5G promite lățime de bandă mare (eMBB), latență ultra-scăzută (URLLC) și masiv IoT (mMTC). A le livra eficient înseamnă:
- Elasticitate: scalare automată la variația încărcării.
- Timp de lansare redus: servicii noi puse în producție în ore/zile, nu luni.
- Programmability: rețele controlabile prin API-uri, pipeline-uri CI/CD și politici.
- Eficiență cost: folosirea serverelor COTS și a resurselor partajate.
NFV+MANO oferă exact aceste capabilități, separând software-ul de rețea de hardware și orchestrând ciclul de viață end-to-end (ETSI 2014b) (ETSI 2014a).
Virtualizarea funcției de rețea (Network Function Virtualisation, NFV) introduce un nou concept pentru furnizorii de servicii pentru a accelera implementarea de noi servicii de rețea în sprijinul veniturilor și planurilor de creștere (Sfetcu 2022). Se traduce prin utilizarea tehnologiilor standard de virtualizare IT aplicate implementării funcțiilor de rețea, vizând o furnizare mai rapidă de noi servicii de rețea. Cu aceasta, mai mulți furnizori au format NFV ISG în cadrul Institutului European de Standarde în Telecomunicații (ETSI). Fundația cerințelor de bază și a arhitecturii NFV a rezultat din lucrările elaborate de ETSI NFV ISG (Mulligan 2025) (SDx 2025).
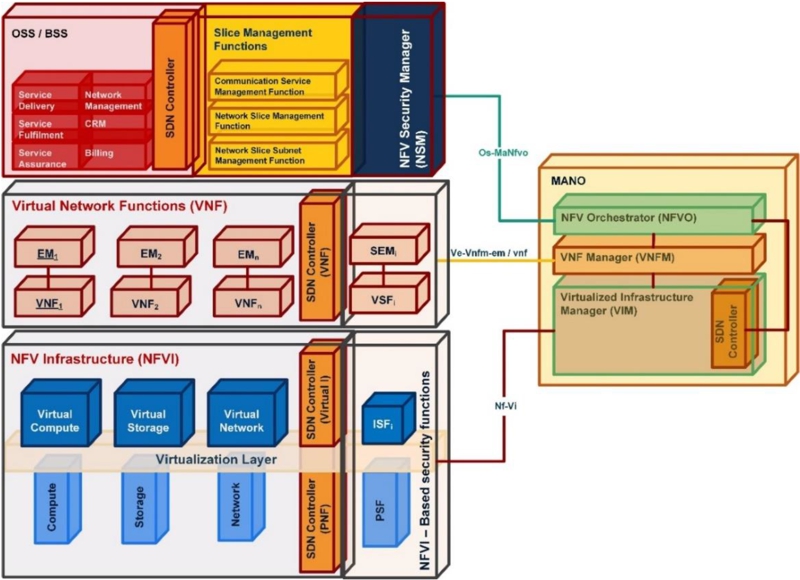
Zoom-in arhitectura NFV. Sursa: (ENISA 2019)
Deși rețelele 5G vor fi foarte diferite în comparație cu predecesorii săi în anumite privințe (de exemplu, prin utilizarea virtualizării și a suportului pentru servicii diverse și critice non-orientate spre telecomunicații), acestea împărtășesc în continuare similitudini și vor reutiliza și extinde conceptele existente care s-au dovedit a fi de succes și sunt adoptate pe scară largă.
Structura VNF a rămas aproape neschimbată. Actualizările NFV introduse constituie o evoluție a specificațiilor anterioare și se concentrează în principal pe adaptarea funcțiilor de virtualizare la diferite cerințe dictate de nevoile diferitelor componente. În același timp, acestea conțin prevederi pentru adaptarea NFV la cloud, software și tehnici de virtualizare recente, stiluri arhitecturale noi de gestionare și aspecte de operaționalizare.
De asemenea, sistemul 3GPP Network Slicing Management folosește interfețe de gestionare furnizate de NFV MANO în scopuri precum Network Slice Lifecycle Management (LCM), Virtual Network Function LCM, Performance, Fault and Configuration Management. (Sfetcu 2022)
Elementele arhitecturii NFV
Elementele arhitecturii NFV sunt după cum urmează (ENISA 2019):
- Element: Scurtă descriere
- Sistem de asistență operațională / sistem de asistență pentru afaceri (OSS / BSS): Funcțiile OSS / BSS asigură gestionarea și orchestrarea sistemelor, inclusiv cele moștenite, și pot avea vizibilitate completă a serviciilor furnizate de funcțiile de rețea moștenite în rețeaua unui operator. Procesele acoperite de OSS / BSS includ: gestionarea rețelei, furnizarea / îndeplinirea / asigurarea serviciilor, gestionarea relației cu clienții și facturarea.
- Funcția de rețea virtualizată (VNF): O VNF este o virtualizare a unei funcții de rețea într-o rețea moștenită non-virtualizată. ETSI GS NFV 001 oferă o listă de cazuri de utilizare și exemple de funcții de rețea țintă (NF) pentru virtualizare. Comportamentul funcțional și starea unei NF sunt în mare măsură independente dacă NF este virtualizată sau nu. Comportamentul funcțional și interfețele operaționale externe ale unei funcții de rețea fizică (PNF) și ale unei VNF sunt de așteptat să fie aceleași.
Toate funcțiile Core și Access Network din sistemul 5G sunt subiecte potențiale ale virtualizării, în anumite scenarii de implementare. - Managementul elementelor (EM): Gestionarea elementelor este responsabilă de:
- Configurarea funcțiilor de rețea furnizate de VNF.
- Gestionarea defecțiunilor pentru funcțiile de rețea furnizate de VNF.
- Contabilitatea utilizării funcțiilor VNF.
- Colectarea rezultatelor măsurării performanței pentru funcțiile furnizate de VNF.
- Managementul securității pentru funcțiile VNF.
- Infrastructura NFV (NFVI): Infrastructura NFV este totalitatea tuturor componentelor hardware și software care creează mediul în care sunt implementate, gestionate și executate VNF-urile. Infrastructura NFV se poate întinde pe mai multe locații, adică locuri în care sunt operate NFVI-PoP. Rețeaua care oferă conectivitate între aceste locații este considerată a face parte din infrastructura NFV. Din perspectiva VNF, stratul de virtualizare și resursele hardware arată ca o singură entitate care oferă VNF resursele virtualizate dorite.
- Resurse hardware: În NFV, resursele hardware fizice includ calculul, stocarea și rețeaua care asigură procesare, stocare și conectivitate la VNF-uri prin stratul de virtualizare (de exemplu, hipervizor). Hardware-ul de calcul este presupus a fi COTS, spre deosebire de hardware-ul construit special. Resursele de stocare pot fi diferențiate între stocarea atașată la rețea partajată (NAS) și stocarea care se află pe serverul însuși. Resursele de calcul și stocare sunt de obicei puse în comun. Resursele de rețea sunt compuse din funcții de comutare, de ex. routere și legături prin cablu sau fără fir.
- Stratul de virtualizare și resursele virtualizate: Stratul de virtualizare abstractizează resursele hardware și decuplează software-ul VNF de hardware-ul subiacent, asigurând astfel un ciclu de viață hardware independent pentru VNF-uri. Pe scurt, stratul de virtualizare este responsabil pentru:
- Abstractizarea și partiționarea logică a resurselor fizice, de obicei ca strat de abstractizare hardware.
- Activarea software-ului care implementează VNF pentru a utiliza infrastructura virtualizată subiacentă.
- Furnizarea de resurse virtualizate către VNF, astfel încât aceasta din urmă să poată fi executată.
- Administrator de infrastructură virtualizată: Din punctul de vedere al NFV, gestionarea infrastructurii virtualizate cuprinde funcționalitățile utilizate pentru a controla și gestiona interacțiunea unei VNF cu resursele de calcul, stocare și rețea aflate sub autoritatea sa, precum și virtualizarea acestora. În conformitate cu lista resurselor hardware specificate în arhitectură, Virtualized Infrastructure Manager efectuează gestionarea resurselor și operațiunilor. Pot fi implementate mai multe instanțe Virtualized Infrastructure Manager.
- NFV Orchestrator: NFV Orchestrator este responsabil de orchestrarea și gestionarea infrastructurii și resurselor software NFV și de realizarea serviciilor de rețea pe NFVI.
- Manager VNF: VNF Manager este responsabil pentru gestionarea ciclului de viață VNF (de exemplu, instanțierea, actualizarea, interogarea, scalarea și terminarea). Pot fi implementați mai mulți manageri VNF; un Manager VNF poate fi implementat pentru fiecare VNF sau un Manager VNF poate deservi mai multe VNF.
- Os-Ma-nfvo: Acest punct de referință este utilizat pentru schimburi între OSS / BSS și NFV Orchestrator și acceptă următoarele:
- Descriptorul serviciului de rețea și gestionarea pachetelor VNF;
- Managementul ciclului de viață al instanței Serviciului de rețea;
- Gestionarea ciclului de viață VNF;
- Managementul și / sau aplicarea politicilor pentru instanțele serviciului de rețea, instanțele VNF și resursele NFVI;
- Interogarea informațiilor relevante despre instanța serviciului de rețea și instanța VNF din OSS / BSS;
- Transmiterea de evenimente, înregistrări de contabilitate și utilizare și rezultate ale măsurării performanței cu privire la instanțele de serviciu de rețea, instanțele VNF și resursele NFVI către OSS / BSS, precum și informații despre asocierile dintre aceste instanțe și resursele NFVI.
- Ve-Vnfm-em: Acest punct de referință este utilizat pentru schimburi între EM și VNF Manager și acceptă următoarele: Instanțare VNF / Interogare instanță VNF / Actualizare instanță VNF / Scalare instanță VNF out-in și up-down / Terminare instanță VNF / Redirecționarea configurației și evenimentelor de la EM la VNFM / Redirecționarea configurației și evenimentelor privind VNF de la VNFM la EM.
NOTĂ: Acest punct de referință este utilizat numai dacă EM este conștient de virtualizare. - Ve-Vnfm-vnf: Acest punct de referință este utilizat pentru schimburi între VNF și VNF Manager și acceptă următoarele: Instanțare VNF / Interogare instanță VNF / Actualizare instanță VNF / Scalare instanță VNF out-in și up-down / Terminare instanță VNF / Redirecționarea configurației și evenimentelor de la VNF la VNFM / Redirecționarea configurației și evenimentelor referitoare la VNF, de la VNFM la VNF / Verificarea faptului că VNF este încă în viață / funcțional.
- NFVI – Administrator de infrastructură virtualizată (Nf-Vi): Acest punct de referință este utilizat pentru: Alocarea specifică a resurselor virtualizate ca răspuns la solicitările de alocare a resurselor / Redirecționarea informațiilor de stare a resurselor virtualizate / Configurarea resurselor hardware și schimbul de informații de stare (de exemplu, evenimente).
- Manager de securitate NFV (NSM): NSM este blocul funcțional logic pentru gestionarea generală a securității, de ex. în numele serviciilor de rețea. În cooperare cu blocurile MANO dedicate gestionării rețelei virtualizate, NSM bazată pe politici este specializată în gestionarea securității unui serviciu de rețea pe parcursul întregului său ciclu de viață. Acesta acoperă următoarele funcționalități:
- Planificarea politicii de securitate proiectează și optimizează politicile de securitate pentru ținte specifice de protecție (de exemplu, servicii de rețea);
- Aplicarea și validarea politicii de securitate automatizează implementarea și acceptă gestionarea ciclului de viață al funcțiilor de securitate definite în faza de proiectare, apoi configurează politicile de securitate pentru funcțiile de securitate. În plus, pe durata de viață a unui serviciu de rețea, validarea și reconfigurarea / remedierea politicilor de securitate asociate sunt acceptate, tot în mod automat;
- NFVI Security Manager (ISM) – vezi mai jos.
- Manager de securitate NFVI (ISM): NFVI Security Manager este funcția logică dedicată gestionării securității în stratul NFVI. Construiește și gestionează securitatea în NFVI pentru a sprijini cererile NSM pentru gestionarea securității serviciilor de rețea în stratul superior.
- Manager de elemente de securitate (SEM): SEM se referă la Element Manager care gestionează funcțiile de securitate.
- Funcția de securitate virtuală (VSF): Acest element este un tip special de VNF care rulează deasupra NFVI cu funcționalități de securitate personalizate (de ex. Firewall, IDS / IPS, funcții de monitorizare a securității virtualizate precum vFEP, vTap). VSF-urile sunt necesare în principal pentru a proteja celelalte VNF-uri, care constituie un serviciu de rețea. VSF este gestionat fie de VNFM dedicat, fie de VNFM generic în ceea ce privește ciclul său de viață.
- Funcția de securitate bazată pe NFVI (ISF): Acest element este o funcție de securitate furnizată de infrastructura NFV. Include dispozitive de securitate virtualizate sau caracteristici de securitate software (de exemplu, firewall-uri bazate pe hipervizor) și dispozitive / module / caracteristici de securitate bazate pe hardware (de exemplu, module de securitate hardware, acceleratoare criptografice sau module de platformă de încredere).
- Funcția de securitate fizică (PSF): Acest element este o funcție de securitate realizată în mod convențional în partea fizică a rețelei hibride. Chiar dacă o rețea de telecomunicații este virtualizată, sunt încă necesare PSF-uri suplimentare, de exemplu pentru a proteja infrastructura NFV (și în mod inerent, serviciile de rețea care rulează în partea de sus) în ansamblu. PSF face parte din rețeaua tradițională non-virtualizată și nu este întreținut de furnizorul NFVI, prin urmare este gestionat de SEM în loc de VIM.
- NFVI – Administrator de infrastructură virtualizat (NF-Vi): Acest punct de referință este utilizat pentru: alocarea specifică a resurselor virtualizate ca răspuns la solicitările de alocare a resurselor / Redirecționarea informațiilor de stare a resurselor virtualizate / Configurarea resurselor hardware și schimbul de informații de stare (de exemplu, evenimente).
MANO
NFV are o interacțiune strânsă cu funcțiile de rețea virtuală (Virtual Network Functions, VNF), MANO și OSS / BSS și componentele de gestionare a securității. „Zoom-in” NFV prezentat în Figura se referă la toate funcțiile relevante ale rețelei centrale și ale rețelei de acces, astfel cum sunt definite de specificația 3GPP și prezentate în zoom-urile respective.
Arhitectură și roluri
Arhitectura ETSI NFV-MANO definește trei blocuri majore (ETSI 2014a):
- VIM (Virtualized Infrastructure Manager)
Gestionează resursele de calcul, stocare și rețea ale infrastructurii. Exemple: OpenStack, VMware, sau Kubernetes când vorbim de CNF — în acord cu recomandările de arhitectură cloud-native pentru telco (Anuket RA2) (Baker 2021). - VNFM (VNF Manager)
Gestionează ciclul de viață al unei funcții virtualizate sau cloud-native: instanțiere, scalare, healing, upgrade, terminare. Poate fi specific furnizorului sau generic (ETSI 2014a). - NFVO (NFV Orchestrator)
Orchestratorul de servicii care „vede” întregul Network Service (NS) și coordonează mai multe VIM-uri/zone, rezolvând constrângeri de plasare și activând lanțuri de servicii (service chaining) (ETSI 2014a) (Halpern and Pignataro 2015).
Descriptori și pachete
- VNFD (VNF Descriptor) și NSD (Network Service Descriptor) modelează topologia, cerințele și fluxurile de management (ETSI 2014a).
- Pachetele includ artefacte (imagini, helm charts, scripturi, day-0/day-2 config) și metadate.
- API-urile standardizate din familia ETSI NFV-SOL (ex. Os-Ma-nfvo/REST) (ETSI 2021) asigură interoperabilitate între NFVO, VNFM, VIM și OSS/BSS; pentru o vedere de ansamblu a livrabilelor NFV vedeți și pagina ETSI (Mulligan 2025).
MANO în 5G Core și RAN
5G Core (5GC)
Funcții precum AMF, SMF, UPF, PCF, NRF, UDM/UDR, NSSF sunt definite de 3GPP și sunt livrate ca VNF sau, tot mai des, CNF rulate pe Kubernetes (ETSI 2022a). MANO:
- plasează UPF la edge pentru a reduce latența;
- scalează orizontal AMF/SMF în orele de vârf;
- orchestrează upgrade-uri cu downtime minim (blue/green, canary) (ETSI 2014a) (ETSI 2021) (Baker 2021).
RAN/vRAN/O-RAN
În RAN, separarea CU/DU/RU și interfețele deschise O-RAN permit virtualizarea și cloudificarea elementelor CU/DU (O-RAN 2025b) (O-RAN 2025a). MANO coordonează instanțierea lor în locații edge cu constrângeri stricte de latență și sincronizare, asigurând conectivitatea fronthaul/midhaul/backhaul conform politicilor (O-RAN 2025b) (O-RAN 2025a) (Baker 2021).
Segmentarea rețelei cu MANO
Segmentarea rețelei permite multiplexarea mai multor „rețele logice” izolate pe aceeași infrastructură fizică, fiecare cu SLA-uri distincte (ETSI 2022a) [6].
Roluri de management (3GPP/ETSI) (ETSI 2022b) (ETSI 2022c) (ETSI 2020):
- CSMF (Communication Service Management Function): traduce cerințe de business (SLA) în cerințe tehnice.
- NSMF (Network Slice Management Function): proiectează și orchestrează Network Slice Instance (NSI) ca serviciu.
- NSSMF (Network Slice Subnet Management Function): orchestrează sub-rețelele (RAN, transport, core).
În practică, NFVO cooperează cu NSMF/NSSMF pentru:
- maparea cerințelor (ex. latență <10 ms) la topologii și plasare (UPF la edge);
- instanțiere și chaining (control plane vs. user plane);
- auto-scalare bazată pe KPI și healing (closed loop);
- isolare (resurse dedicate sau garantate) și policy enforcement (ETSI 2022b) (ETSI 2022c) (ETSI 2020) (3GPP 2025).
Automare „closed loop” și asigurare de serviciu
MANO colectează telemetrie (metrics, logs, traces) din VNF/CNF și infrastructură:
- Analitică + politică: declanșează acțiuni (scale-out, re-route, re-placement) la depășirea pragurilor sau detectarea anomaliilor (ETSI 2014a) (ONAP 2025).
- Intent-based: operatorul declară „intenții” (ex. menține latența < 5 ms pentru slice-ul URLLC în orașele X/Y), iar sistemul optimizează continuu pentru îndeplinirea lor (ONAP 2025).
- Integrare cu OSS/BSS pentru ticketing, inventar și facturare (ETSI 2014a) (ONAP 2025).
Cloud-native MANO: de la VNF la CNF
Tendința în 5G este cloud-native:
- Funcțiile devin CNF rulate pe Kubernetes; „VIM-ul” pentru CNF este clusterul K8s (sau un strat multi-cluster) (Baker 2021).
- VNFM se exprimă adesea ca Operators/Controllers; descriptorii includ Helm charts, CRD-uri și politici K8s (Baker 2021) (CNCF 2025).
- Se folosesc service mesh pentru observabilitate și reziliență, GitOps pentru livrări declarative, CI/CD pentru pipeline-uri repeatabile (Baker 2021).
- MANO trebuie să gestioneze simultan VNF-uri (mașini virtuale) și CNF-uri (containere) într-un mediu hibrid (ETSI 2014a) (Baker 2021) (GSMA 2023).
Integrare MEC/Edge
Pentru URLLC și cazuri de utilizare industriale, plasarea la MEC/edge e critică:
- Constrângeri stricte de plasare în descriptor (affinity cu regiuni/zone/host-uri) (ETSI 2024) (Baker 2021).
- Local Breakout prin UPF local; traffic steering bazat pe QoS și slice (ETSI 2022a) (ETSI 2024) .
- Optimizare cost-performanță: mutarea dinamică a funcțiilor în/în afara edge-ului în funcție de încărcare (ETSI 2024) (Baker 2021).
Aspecte de luat în considerare
Securitate și conformitate
- Întărirea lanțului de aprovizionare: semnarea pachetelor (VNFD/CNF), SBOM, scanarea imaginilor (ETSI 2014a) (GSMA 2023).
- Izolare multi-tenant: rețelistică (SR-IOV, VLAN/VxLAN), compute (NUMA pinning, hugepages), storage (ETSI 2014a) (Baker 2021).
- Managementul secretelor și rotire chei/certificate (Baker 2021) (GSMA 2023).
- Conformitate (ex. localizarea datelor, interceptare legală, audit) (ETSI 2022a) (ETSI 2022b).
Interoperabilitate și ecosistem
Operatorii au nevoie de multi-vendor. Standardele NFV-SOL ajută, dar diferențe rămân în pachete, extensii API și cerințe HW (DPDK, SR-IOV, accelerare) (ETSI 2021) (Mulligan 2025).
Ecosistemul include soluții comerciale și proiecte open source (ex. ONAP, OSM), care pot acționa ca orchestratoare sau referințe de integrare (ONAP 2025) (Dahmen-Lhuissier 2025).
Practici recomandate (ce să faci și ce să nu faci)
Modelare & design
- Modelează NSD/VNFD cu politici explicite: constrângeri de plasare, SLA-uri, profiluri de resurse, KPI-uri (ETSI 2014a) (ETSI 2021) (ETSI 2022b).
- Separă control plane și user plane în descriptor, cu scaling independent (ETSI 2022a) (ETSI 2022b).
Platformă
- Standardizează „pilele” VIM/K8s, CNI, CSI, runtime; menține profile hardware curate (NUMA, hugepages, accelerare) (Baker 2021) (GSMA 2023).
- Creează profile de slice reutilizabile (eMBB/URLLC/mMTC) ca „template-uri” (ETSI 2022b) (ETSI 2022c) (ETSI 2020).
Operațiuni
- Implementă observabilitate unificată (metrics/logs/traces) și SLO/SLA ca politici (ONAP 2025) (Baker 2021).
- Rulează chaos testing și DR drills pentru a valida healing și failover (ONAP 2025).
- Adoptă GitOps: infrastructură și servicii declarative, review-uri, rollback rapid (Baker 2021) (CNCF 2025).
Securitate
- Aplică zero trust între funcții; segmentează rețeaua (micro-segmentare) (Baker 2021) (GSMA 2023).
- Automatizează patching/upgrade (blue-green/canary) cu validare automată a KPI-urilor (ONAP 2025) (Baker 2021).
Exemple de scenarii
- Slice URLLC pentru control robotic
- NSD impune plasarea UPF la edge, linkuri cu jitter < 1 ms, CPU pinning și SR-IOV (ETSI 2022a) (ETSI 2022b) (Baker 2021).
- Closed loop: când latența > 5 ms, NFVO ordonă scale-out pentru DU/CU și UPF local, reechilibrând traficul (ETSI 2014a) (ONAP 2025).
- Slice eMBB la evenimente
- Autoscaling pe AMF/SMF și funcții RAN în jurul stadionului; temporar se activează resurse suplimentare în clusterul edge (ETSI 2022a) (O-RAN 2025b) (O-RAN 2025a) (Baker 2021).
- Rețea privată 5G pentru fabrică
- Izolare strictă prin slice dedicat, politici QoS, UPF on-prem; onboarding rapid al CNF-urilor furnizorului industrial via catalog MANO (ETSI 2022a) (ETSI 2022b) (ETSI 2022c) (Dahmen-Lhuissier 2025) (Baker 2021).
Capcane comune
- Subestimarea latențelor dintre zone VIM/edge → afectează performanța chain-urilor de servicii (ETSI 2024) (Halpern and Pignataro 2015).
- Descriptorii incompleți (fără politici de plasare/affinity) → instanțiere neoptimă (ETSI 2014a) (ETSI 2021).
- Heterogenitate excesivă (too many flavors) → operațiuni greoaie și incompatibilități (Baker 2021) (GSMA 2023).
- Observabilitate fragmentată → imposibilitatea închiderii buclei de automatizare (ONAP 2025) (Baker 2021).
- „Lift-and-shift” VNF → CNF fără re-arhitecturare → beneficii limitate (Baker 2021) (CNCF 2025).
Concluzie
NFV-MANO este coloana vertebrală a automatizării 5G. Prin modelare declarativă (VNFD/NSD), orchestrare multi-nivel (NFVO/VNFM/VIM), integrare cu slicing și operare bazată pe telemetrie, operatorii pot livra servicii 5G elastice, rapide și fiabile (ETSI 2014b) (ETSI 2014a) (ETSI 2021) (ETSI 2022a) (ETSI 2022b). Direcția inevitabilă este cloud-native, cu MANO capabil să gestioneze în paralel VNF-uri și CNF-uri pe infrastructuri distribuite până la margine, susținând intent-based networking și bucle închise de optimizare (ONAP 2025) (Baker 2021) (CNCF 2025).
Glosar scurt
- NFV: Virtualizarea funcțiilor de rețea (ETSI 2014b).
- MANO: Management and Orchestration (ETSI NFV) (ETSI 2014a).
- VIM: Managerul infrastructurii virtualizate(ETSI 2014a).
- VNFM: Managerul ciclului de viață al VNF/CNF (ETSI 2014a).
- NFVO: Orchestratorul de servicii NFV (ETSI 2014a).
- VNFD/NSD: Descriptori pentru funcții/servicii (ETSI 2014a) (ETSI 2021).
- CNF/VNF: Cloud-Native/Virtualized Network Function (Baker 2021) (CNCF 2025).
- MEC/Edge: Resurse la marginea rețelei pentru latență redusă (ETSI 2024).
- CSMF/NSMF/NSSMF: Roluri de management pentru network slicing (ETSI 2022b) (ETSI 2022c)
Bibliografie
- 3GPP. 2025. “3GPP Specification Series: 28series.” https://www.3gpp.org/dynareport?code=28-series.htm.
- Baker, Jim. 2021. “RA2 – Kubernetes Reference Architecture – Anuket – Confluence.” https://lf-anuket.atlassian.net/wiki/spaces/HOME/pages/21897621/RA2+-+Kubernetes+Reference+Architecture.
- CNCF. 2025. “CNF Certification (Beta).” CNCF. https://www.cncf.io/training/certification/cnf/.
- Dahmen-Lhuissier, Sabine. 2025. “Open Source MANO (OSM).” ETSI. https://www.etsi.org/technologies/open-source-mano.
- ENISA. 2019. “ENISA Threat Landscape for 5G Networks Report.” Report/Study. ENISA. https://www.enisa.europa.eu/publications/enisa-threat-landscape-report-for-5g-networks.
- ETSI. 2014a. “ETSI GS NFV-MAN 001 V1.1.1 (2014-12) – Network Functions Virtualisation (NFV); Management and Orchestration.” https://www.etsi.org/deliver/etsi_gs/NFV-MAN/001_099/001/01.01.01_60/gs_NFV-MAN001v010101p.pdf.
- ETSI. 2014b. GS NFV 002 – V1.2.1 – Network Functions Virtualisation (NFV); Architectural Framework.
- ETSI. 2020. “ETSI TS 128 532 V15.7.0 (2020-10) – 5G; Management and Orchestration; Generic Management Services (3GPP TS 28.532 Version 15.7.0 Release 15).” https://www.etsi.org/deliver/etsi_ts/128500_128599/128532/15.07.00_60/ts_128532v150700p.pdf.
- ETSI. 2021. “ETSI GS NFV-SOL 005 V3.5.1 (2021-10) – Network Functions Virtualisation (NFV) Release 3; Protocols and Data Models; RESTful Protocols Specification for the Os-Ma-Nfvo Reference Point.” https://www.etsi.org/deliver/etsi_gs/NFV-SOL/001_099/005/03.05.01_60/gs_nfv-sol005v030501p.pdf.
- ETSI. 2022a. “ETSI TS 123 501 V17.5.0 (2022-07) – 5G; System Architecture for the 5G System (5GS) (3GPP TS 23.501 Version 17.5.0 Release 17).” https://www.etsi.org/deliver/etsi_ts/123500_123599/123501/17.05.00_60/ts_123501v170500p.pdf.
- ETSI. 2022b. “ETSI TS 128 530 V17.2.0 (2022-05) – 5G; Management and Orchestration; Concepts, Use Cases and Requirements (3GPP TS 28.530 Version 17.2.0 Release 17).” https://www.etsi.org/deliver/etsi_ts/128500_128599/128530/17.02.00_60/ts_128530v170200p.pdf.
- ETSI. 2022c. “ETSI TS 128 531 V17.3.0 (2022-05) – 5G; Management and Orchestration; Provisioning (3GPP TS 28.531 Version 17.3.0 Release 17).” https://www.etsi.org/deliver/etsi_ts/128500_128599/128531/17.03.00_60/ts_128531v170300p.pdf.
- ETSI. 2024. “ETSI GS MEC 003 V3.2.1 (2024-04) – Multi-Access Edge Computing (MEC); Framework and Reference Architecture.” https://www.etsi.org/deliver/etsi_gs/MEC/001_099/003/03.02.01_60/gs_mec003v030201p.pdf.
- GSMA. 2023. “NG.139 Cloud Infrastructure Reference Architecture Managed by Kubernetes Version 2.0.” Newsroom. https://www.gsma.com/newsroom/gsma_resources/ng-139-cloud-infrastructure-reference-architecture-managed-by-kubernetes-version-1-0/.
- Halpern, Joel M., and Carlos Pignataro. 2015. Service Function Chaining (SFC) Architecture. Request for Comments RFC 7665. Internet Engineering Task Force. https://doi.org/10.17487/RFC7665.
- Mulligan, Ultan. 2025. “Network Functions Virtualisation (NFV).” ETSI. https://www.etsi.org/technologies/nfv.
- ONAP. 2025. “Policy Framework Architecture — Onap Master Documentation.” https://docs.onap.org/projects/onap-policy-parent/en/latest/architecture/architecture.html.
- O-RAN. 2025a. “O-RAN Architecture Overview — Oran Master Documentation.” https://docs.o-ran-sc.org/en/latest/architecture/architecture.html.
- O-RAN. 2025b. “O-RAN Specifications.” https://www.o-ran.org/specifications.
- SDx. 2025. “NFV – SDxCentral.” https://www.sdxcentral.com/tags/nfv/.
- Sfetcu, Nicolae. 2022. Rețele de comunicații 5G. Nicolae Sfetcu.
 Articol cu Acces Deschis (Open Access) distribuit în conformitate cu termenii licenței de atribuire Creative Commons CC BY SA 4.0 (https://creativecommons.org/licenses/by-sa/4.0/).


Lasă un răspuns